

Bună ziua, stimați cititori ai Habr! Aceasta este blogul corporativ al companiei . Suntem un integrator de sisteme și ne specializăm în principal în soluții de securitate pentru infrastructura IT (, ) și în sistemele de analiză a datelor din mașini (). Vom începe blogul nostru cu o scurtă introducere în tehnologiile Check Point.
Am reflecat mult dacă să scriem acest articol, deoarece nu conține nimic nou, ce nu s-ar putea găsi pe internet. Cu toate acestea, în ciuda abundenței de informații, în interacțiunile cu clienții și partenerii, adesea auzim aceleași întrebări. De aceea, am decis să scriem o introducere în lumea tehnologiilor Check Point și să explicăm esența arhitecturii soluțiilor lor. Iar toate acestea se vor face într-un singur "mic" post, să zicem un excurs rapid. În plus, ne vom strădui să evităm războaiele de marketing, deoarece nu suntem un furnizor, ci pur și simplu un integrator de sisteme (deși iubim foarte mult Check Point) și vom examina doar aspectele principale fără a le compara cu alți furnizori (cum ar fi Palo Alto, Cisco, Fortinet etc.). Articolul a ieșit destul de voluminos, dar răspunde la cea mai mare parte a întrebărilor în etapa de familiarizare cu Check Point. Dacă te interesează, te invităm să rămâi cu noi…
UTM/NGFW
Începând discuția despre Check Point, primul lucru cu care ar trebui să începem este să explicăm ce înseamnă UTM, NGFW și cu ce se diferențiază. O vom face destul de succint, pentru a nu face postarea prea lungă (posibil în viitor vom explora această întrebare un pic mai în detaliu)
UTM — Management Unificat al Amenințărilor
Pe scurt, esența UTM este consolidarea mai multor măsuri de protecție într-o singură soluție. Adică, tot într-o singură cutie sau ceva de tip all inclusive. Ce înseamnă "mai multe măsuri de protecție"? Cel mai comun exemplu este: Firewall, IPS, Proxy (filtrare URL), Antivirus de flux, Anti-Spam, VPN și așa mai departe. Totul este integrat în cadrul unei soluții UTM, ceea ce este mai simplu din punct de vedere al integrării, configurării, administrării și monitorizării, ceea ce, la rândul său, are un efect pozitiv asupra securității generale a rețelei. Când soluțiile UTM au apărut pentru prima dată, au fost considerate exclusiv pentru companii mici, deoarece UTM nu făceau față volumelor mari de trafic. Acest lucru s-a întâmplat din două motive:
- Metoda de procesare a pachetelor. Primele versiuni ale soluțiilor UTM procesau pachetele secvențial, prin fiecare „modul”. De exemplu: mai întâi, pachetul este procesat de firewall, apoi de IPS, după care este verificat de Antivirus și așa mai departe. Este evident că un astfel de mecanism aducea întârzieri semnificative în trafic și consuma serios resursele sistemului (procesor, memorie).
- „Hardware” slab. Așa cum am menționat mai sus, procesarea secvențială a pachetelor consumase foarte multe resurse, iar „hardware”-ul acelor vremuri (1995-2005) pur și simplu nu putea face față unui volum mare de trafic.
Dar progresul nu stă pe loc. De atunci, capacitățile hardware s-au îmbunătățit semnificativ, iar procesarea pachetelor s-a schimbat (trebuie să recunoaștem că nu la toți furnizorii) și a început să permită analiza aproape simultană în mai multe module (MFA, IPS, Antivirus etc.). Soluțiile UTM moderne pot „gestiona” zeci și chiar sute de gigabiți în modul de analiză profundă, ceea ce le permite să fie folosite în segmentul afacerilor mari sau chiar centrelor de date.
Mai jos este prezentat cunoscutul cuadrant magic Gartner pentru soluțiile UTM din august 2016:
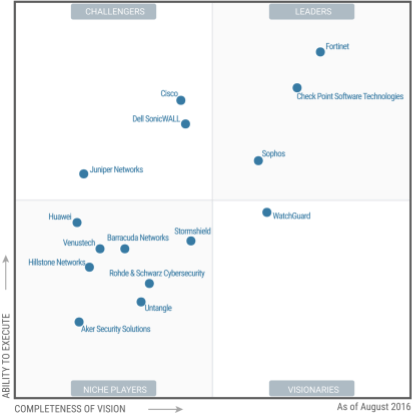
Nu voi comenta prea mult această imagine, voi spune doar că în colțul din dreapta sus se află liderii.
NGFW — Firewall de generație următoare
Numele vorbește de la sine — firewall de generație următoare. Acest concept a apărut mult mai târziu decât UTM. Ideea principală a NGFW este analiza profundă a pachetelor (DPI) cu ajutorul IPS-ului încorporat și delimitarea accesului la nivelul aplicațiilor (Controlul aplicațiilor). În acest caz, IPS este necesar pentru a identifica anumite aplicații în fluxul de pachete, ceea ce permite fie să le permită, fie să le interzică. Exemplu: Putem permite funcționarea Skype-ului, dar putem interzice transferul de fișiere. Putem interzice utilizarea Torrent-ului sau RDP-ului. De asemenea, se suportă aplicații web: Putem permite accesul la VK.com, dar putem interzice jocurile, mesajele sau vizionarea de videoclipuri. De fapt, calitatea NGFW depinde de numărul de aplicații pe care le poate identifica. Mulți consideră că apariția conceptului NGFW a fost un simplu truc de marketing, pe fundalul căruia compania Palo Alto a început să crească rapid.
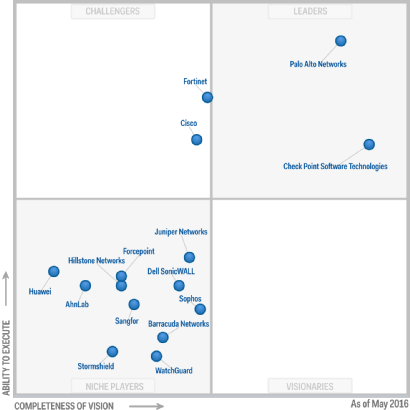
Cuadrantul magic Gartner pentru NGFW din mai 2016:
UTM vs NGFW
O întrebare foarte frecventă este care este mai bun? Nu există un răspuns clar aici și nici nu poate exista. Mai ales dacă luăm în considerare faptul că aproape toate soluțiile UTM moderne conțin funcționalitatea NGFW și majoritatea NGFW conțin funcții specifice UTM (Antivirus, VPN, Anti-Bot etc.). Ca întotdeauna, „diavolul se află în detalii”, așa că mai întâi trebuie să decideți ce aveți nevoie, să stabiliți un buget. Pe baza acestor decizii, puteți alege câteva opțiuni. Apoi este esențial să testați toate aceste opțiuni, fără a crede prea mult în materialele de marketing.
Noi, de asemenea, în cadrul câtorva articole, vom încerca să vorbim despre Check Point, cum îl puteți încerca și ce anume puteți testa (practic întreaga funcționalitate).
Trei entități Check Point
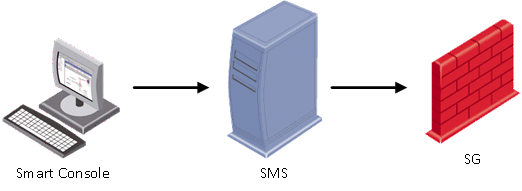
Când lucrați cu Check Point, veți întâlni inevitabil cele trei componente ale acestui produs:
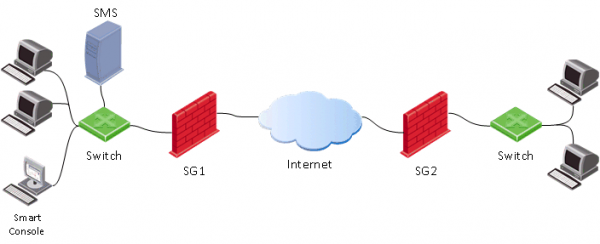
- Security Gateway (SG) — efectiv, poarta de securitate, care de obicei este instalată la periferia rețelei și efectuează funcții de firewall, antivirus în timp real, anti-bot, IPS etc.
- Security Management Server (SMS) — serverul de management al porților. Practic toate setările de pe poarta (SG) sunt efectuate prin acest server. SMS poate de asemenea să funcționeze ca server de loguri și să le proceseze cu un sistem încorporat de analiză și corelare a evenimentelor — Smart Event (similar cu SIEM pentru Check Point), dar despre asta vom vorbi puțin mai târziu. SMS este folosit pentru gestionarea centralizată a mai multor porți (numărul de porți depinde de modelul SMS sau de licență), dar este necesar să-l utilizați, chiar dacă aveți o singură poartă. Merită menționat că Check Point a fost unul dintre primii care au implementat un sistem centralizat de management de acest tip, care este recunoscut de mulți ani ca „standard de aur” în rapoartele companiei Gartner. Există chiar și o glumă: „Dacă Cisco ar fi avut un sistem de management decent, Check Point nu ar fi apărut niciodată.”
- Smart Console — consola client pentru conectarea la serverul de management (SMS). De obicei, este instalată pe computerul administratorului. Prin această consolă se fac toate modificările pe serverul de management, iar apoi aceste setări pot fi aplicate la porțile de securitate (Install Policy).

Sistemul de operare Check Point
Vorbind despre sistemul de operare Check Point, putem să ne amintim imediat de trei: IPSO, SPLAT și GAIA.
- IPSO — sistemul de operare al companiei Ipsilon Networks, care a aparținut companiei Nokia. În 2009, Check Point a achiziționat acest business. Nu mai este dezvoltat.
- SPLAT — dezvoltare proprie a Check Point, bazată pe nucleul RedHat. Nu mai este dezvoltat.
- Gaia — sistemul de operare actual de la Check Point, care a apărut ca urmare a fuziunii dintre IPSO și SPLAT, îmbinând cele mai bune caracteristici. A fost lansat în 2012 și continuă să se dezvolte activ.
Vorbind despre Gaia, trebuie să menționăm că în prezent cea mai răspândită versiune este R77.30. Recent a apărut versiunea R80, care se diferențiază semnificativ de cea anterioară (în ceea ce privește funcționalitatea și gestionarea). Vom dedica un post separat temei diferențelor dintre acestea. Un alt aspect important este că, în prezent, certificatul FSTEC este valabil doar pentru versiunea R77.10, iar versiunea R77.30 este în curs de certificare.
Opțiuni de execuție (Check Point Appliance, mașină virtuală, OpenServer)
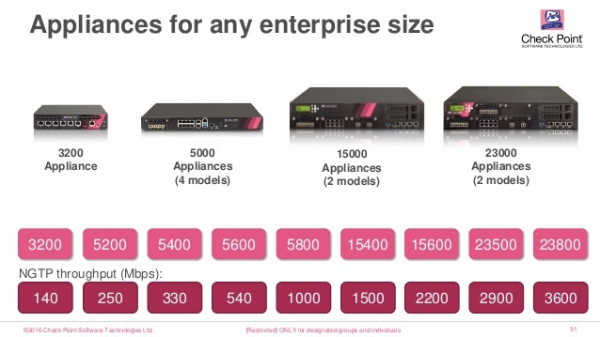
Aici nu este nimic surprinzător, ca și mulți alți furnizori, Check Point are mai multe variante de produs:
- Appliance — dispozitiv software-hardware, adică o „cutie” proprie. Există foarte multe modele, care diferă în termeni de performanță, funcționalitate și execuție (există variante pentru rețele industriale).

- Mașină virtuală — mașină virtuală Check Point cu sistemul de operare Gaia. Sunt suportate hypervizorii ESXi, Hyper-V, KVM. Licențierea se face pe baza numărului de nuclee ale procesorului.
- OpenServer — instalarea lui Gaia direct pe server ca sistem de operare principal (așa-numitul „Bare metal”). Este suportat doar un anumit tip de „hard”. Există recomandări pentru acest hardware, care trebuie respectate, altfel pot apărea probleme cu driverele, iar suportul tehnic poate refuza servicii.
Opțiuni de implementare (Distributed sau Standalone)
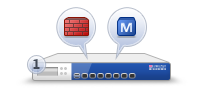
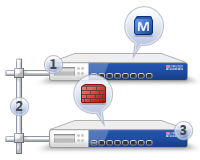
Mai sus am discutat deja despre ce este un gateway (SG) și un server de gestionare (SMS). Acum să discutăm despre opțiunile de implementare. Există două moduri principale:
- Standalone (SG+SMS) — opțiune în care gateway-ul și serverul de gestionare sunt instalate pe aceeași unitate (sau mașină virtuală).

Această variantă este potrivită atunci când aveți doar un singur gateway, care este puțin solicitat de traficul utilizatorilor. Această opțiune este cea mai economică, deoarece nu este necesară achiziționarea unui server de management (SMS). Cu toate acestea, în cazul unei sarcini serioase pe gateway, s-ar putea să întâlniți un sistem de management „încetinit”. De aceea, înainte de a alege o soluție Standalone, cel mai bine este să consultați un specialist sau chiar să testați această variantă. - Distribuit — serverul de management se instalează separat de gateway.

O opțiune optimă în ceea ce privește confortul și performanța. Este utilizată atunci când trebuie gestionate simultan mai multe gateway-uri, de exemplu, un central și unul filial. În acest caz, este necesară achiziționarea unui server de management (SMS), care poate fi, de asemenea, sub forma unui appliance (dispozitiv hardware) sau a unei mașini virtuale.
Așa cum am menționat mai sus, Check Point are propriul său sistem SIEM — Smart Event. Îl veți putea folosi doar în cazul unei instalări Distribuite.
Moduri de operare (Bridge, Routed)
Gateway-ul de securitate (SG) poate funcționa în două moduri principale:
- Routed — cea mai comună variantă. În acest caz, gateway-ul este utilizat ca un dispozitiv L3 și rutează traficul prin el, adică Check Point este gateway-ul implicit pentru rețeaua protejată.
- Bridge — modul transparent. În acest caz, gateway-ul este configurat ca un „pod” obișnuit și permite trecerea traficului la nivelul doi (OSI). Această variantă este utilizată de obicei atunci când nu există posibilitatea (sau dorința) de a schimba infrastructura existentă. Practic nu va trebui să schimbați topologia rețelei și nu trebuie să vă faceți griji cu privire la schimbarea adresării IP.
Ar trebui să menționez că în modul Bridge există unele limitări ale funcționalității, de aceea, ca integrator, recomandăm tuturor clienților noștri să utilizeze modul Routed, desigur, dacă este posibil.
Blade-uri software (Check Point Software Blades)
Am ajuns aproape la cel mai important subiect Check Point, care ridică cele mai multe întrebări pentru clienți. Ce sunt aceste "blade-uri software"? Blade-urile se referă la anumite funcții Check Point.
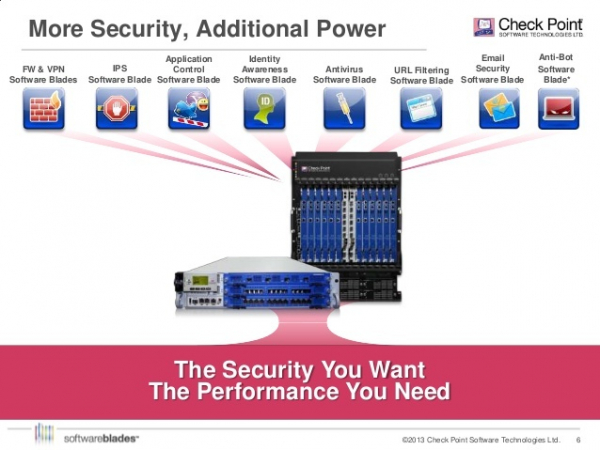
Aceste funcții pot fi activate sau dezactivate în funcție de necesități. Există blade-uri care se activează exclusiv pe gateway (Securitate de rețea) și doar pe serverul de management (Management). În imaginile de mai jos sunt prezentate exemple pentru ambele cazuri:
1) Pentru Securitatea Rețelei (funcționalitatea gateway-ului)
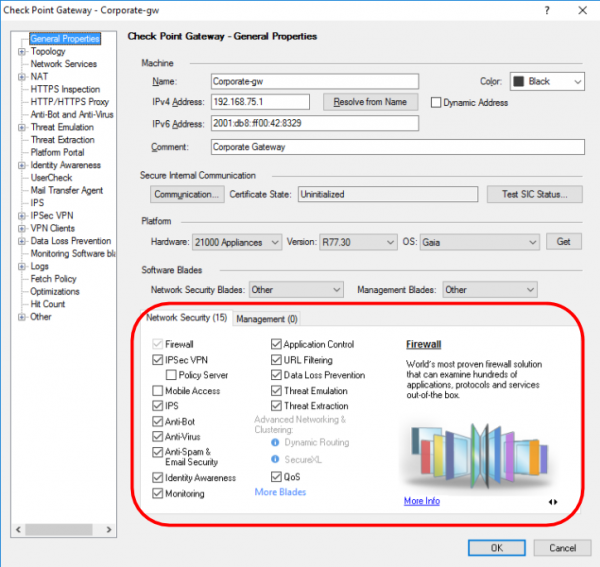
Vom descrie pe scurt, deoarece fiecare blade merită un articol separat.
- Firewall — funcționalitatea unui zid de protecție;
- IPSec VPN — construirea de rețele virtuale private;
- Acces Mobil — acces de la dispozitive mobile;
- IPS — sistem de prevenire a intruziunilor;
- Anti-Bot — protecție împotriva rețelelor de botnet;
- AntiVirus — antivirus în flux;
- AntiSpam & Email Security — protecția e-mailului corporativ;
- Conștientizarea identității — integrarea cu serviciul Active Directory;
- Monitorizare — monitorizarea practic tuturor parametrilor gateway-ului (încărcare, lățime de bandă, status VPN etc.)
- Controlul aplicațiilor — zid de protecție la nivel de aplicație (funcționalitate NGFW);
- Filtrarea URL-urilor — securitate Web (+funcționalitate proxy);
- Prevenirea pierderii de date — protecție împotriva scurgerilor de informații (DLP);
- Emularea amenințărilor — tehnologia sandbox-urilor (SandBox);
- Extracția amenințărilor — tehnologia de curățare a fișierelor;
- QoS — prioritizarea traficului.
În câteva articole vom analiza în detaliu blade-urile Emulării Amenințărilor și Extracției Amenințărilor, sunt sigur că va fi interesant.
2) Pentru Management (funcționalitatea serverului de management)
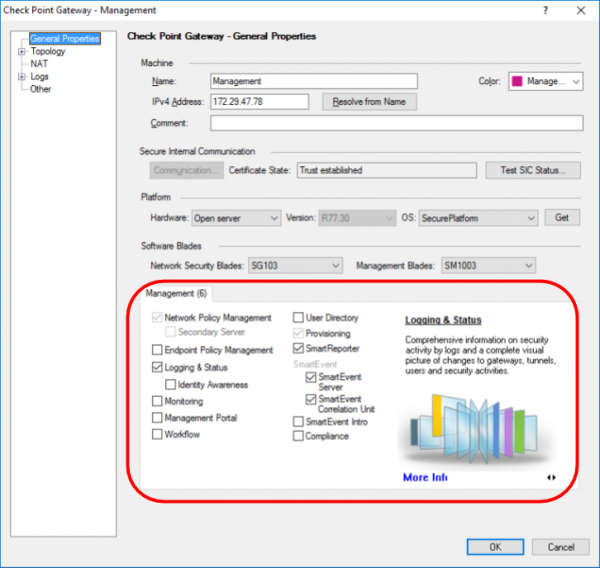
- Managementul politicilor rețelei — gestionarea centralizată a politicilor;
- Managementul politicilor endpoint-urilor — gestionarea centralizată a agenților Check Point (da, Check Point produce soluții nu doar pentru protecția rețelelor, ci și pentru protecția stațiilor de lucru (PC) și smartphone-urilor);
- Înregistrarea & Status — colectarea și procesarea centralizată a log-urilor;
- Portalul de management — gestionarea securității din browser;
- Flux de lucru — controlul asupra modificării politicilor, auditul modificărilor etc.;
- Directorul utilizatorilor — integrarea cu LDAP;
- Provisionare — automatizarea gestionării gateway-urilor;
- Smart Reporter — sistem de raportare;
- Smart Event — analiza și corelarea evenimentelor (SIEM);
- Conformitate — verificarea automată a setărilor și oferirea de recomandări.
Nu vom analiza acum în detaliu problemele de licențiere, pentru a nu extinde articolul și a nu confunda cititorul. Cel mai probabil, vom discuta acest subiect într-o postare separată.
Arhitectura blade-urilor permite utilizarea doar a funcțiilor cu adevărat necesare, ceea ce influențează bugetul soluției și performanța generală a dispozitivului. Este logic că, cu cât activați mai multe blade-uri, cu atât mai puțin trafic poate fi "transmis". De aceea, pentru fiecare model Check Point, există următoarea tabelă de performanță (am folosit, de exemplu, caracteristicile modelului 5400):
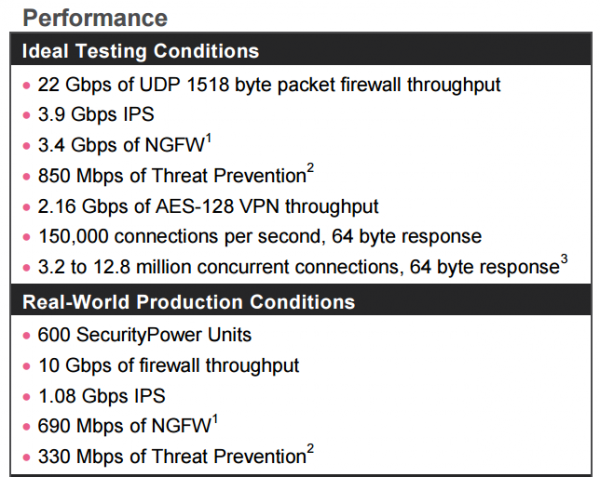
După cum puteți observa, aici sunt prezentate două categorii de teste: pe trafic sintetic și pe trafic real - mixt. În general, Check Point este obligat să publice teste sintetice, deoarece unii furnizori folosesc asemenea teste ca referință, fără a examina performanța soluțiilor lor pe trafic real (sau ascunzând intenționat asemenea date datorită insatisfacției lor).
În fiecare tip de test, se pot observa mai multe variante:
- test exclusiv pentru Firewall;
- test Firewall+IPS;
- test Firewall+IPS+NGFW (Control aplicație);
- test Firewall+Control Aplicație+Filtrare URL+IPS+Antivirus+Anti-Bot+SandBlast (sandbox)
Fii atent la acești parametri atunci când alegi soluția ta, sau apelează la .
Cred că aici putem încheia articolul introductiv dedicat tehnologiilor Check Point. În continuare, vom examina cum poate fi testat Check Point și cum să ne protejăm împotriva amenințărilor moderne la adresa securității informației (viruși, phishing, ransomware, zero-day).
P.S. Un aspect important. Deși are origine străină (israeliană), soluția dispune de certificare în Rusia la organele de supraveghere, ceea ce le legalizează automat prezența în instituțiile de stat (comentariu by ).
Numai utilizatorii înregistrați pot participa la sondaj. , vă rugăm.
Ce instrumente UTM/NGFW folosiți?
Check Point
Cisco Firepower
Fortinet
Palo Alto
Sophos
Dell SonicWALL
Huawei
WatchGuard
Juniper
UserGate
Traffic inspector
Rubikon
Ideco
Soluție OpenSource
Altele
Au votat 134 utilizatori. 78 utilizatori s-au abținut.
Sursa: habr.com
