

Compania Siemens lansarea hipervizorului liber . Hipervizorul suportă funcționarea pe sisteme x86_64 cu extensii VMX+EPT sau SVM+NPT (AMD-V), precum și pe procesoare ARMv7 și ARMv8/ARM64 cu extensii pentru virtualizare. Separat generatorul de imagini pentru hipervizorul Jailhouse, formate pe baza pachetelor Debian pentru dispozitivele suportate. Codul proiectului sub licența GPLv2.
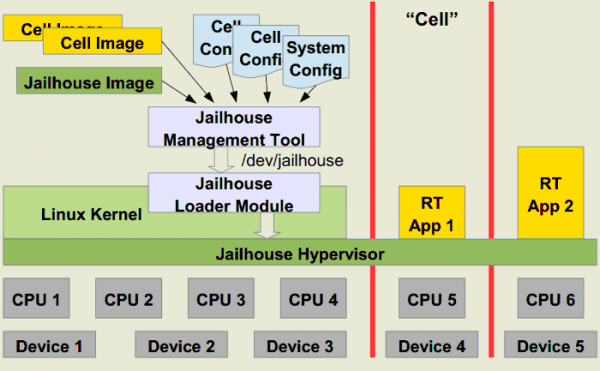
Hipervizorul este realizat ca un modul pentru nucleul Linux și asigură virtualizarea la nivel de nucleu. Componentele pentru sistemele gazdă sunt deja incluse în nucleul principal Linux. Pentru gestionarea izolării sunt utilizate mecanismele hardware de virtualizare furnizate de CPU-urile moderne. Caracteristicile distinctive ale Jailhouse sunt realizarea ușoară și orientarea spre legarea mașinilor virtuale la un CPU fix, zone de RAM și dispozitive hardware. Această abordare permite ca pe un server fizic multi-procesor să funcționeze mai multe medii virtuale independente, fiecare fiind legat de propriul nucleu de procesor.
Prin legarea strictă de CPU, cheltuielile de funcționare ale hipervizorului sunt reduse la minim și implementarea sa devine semnificativ mai simplă, deoarece nu mai este necesară executarea unui planificator complex de distribuție a resurselor - alocarea unui nucleu CPU separat garantează lipsa executării altor sarcini pe acel CPU. Un avantaj al acestei abordări este posibilitatea de a asigura acces garantat la resurse și performanță predictibilă, ceea ce face ca Jailhouse să fie o soluție potrivită pentru sarcini care se desfășoară în timp real. Un dezavantaj este scalabilitatea limitată, care se lovește de numărul de nuclee CPU.
În terminologia Jailhouse, mediile virtuale sunt denumite «cămări» (cell, în contextul jailhouse). În interiorul cămării, sistemul se prezintă ca un server cu un singur procesor, arătând o performanță de performanța unui nucleu CPU dedicat. În cămară poate fi pornit un mediu cu orice sistem de operare, precum și medii reduse pentru a rula o aplicație unică sau aplicații separate, pregătite special pentru a rezolva sarcini în timp real. Configurația este specificată în , definind parametrii de CPU, regiuni de memorie și porturi de intrare/ieșire.
În noul număr
- A fost adăugată suport pentru platformele Raspberry Pi 4 Model B și Texas Instruments J721E-EVM;
- dispozitivul ivshmem, utilizat pentru a organiza interacțiunea între celule. Peste noul ivshmem poate fi realizat un transport pentru VIRTIO;
- S-a implementat posibilitatea de a dezactiva crearea paginilor mari de memorie (hugepage) pentru a bloca vulnerabilitatea în procesoarele Intel, care permite unui atacator fără privilegii să inițieze un refuz de serviciu, provocând blocarea sistemului într-o stare de «Machine Check Error»;
- Pentru sistemele cu procesoare ARM64 a fost realizat suport pentru SMMUv3 (System Memory Management Unit) și TI PVU (Peripheral Virtualization Unit). Pentru medii izolate, rulate pe echipamente bare-metal, a fost adăugat suport pentru PCI;
- Pe sistemele x86, pentru camerele rădăcină, a fost realizată posibilitatea activării modului CR4.UMIP (User-Mode Instruction Prevention) oferit de procesoarele Intel, care permite interzicerea executării în spațiul utilizatorului a unor instrucțiuni, cum ar fi SGDT, SLDT, SIDT, SMSW și STR, care pot fi utilizate în atacuri destinate creșterii privilegiilor în sistem.
Sursa: opennet.ro
