

Revista Top10VPN, care se ocupă cu recenzarea și verificarea serviciilor VPN, a efectuat un test al celor mai populare 100 de aplicații VPN gratuite pentru platforma Android, care au în total peste 2.5 miliarde de instalări (au fost selectate 100 de aplicații VPN gratuite pentru care în catalogul Google Play s-au înregistrat cele mai multe descărcări). Principalele concluzii:
- 88 dintre programele testate au avut probleme care conduc la scurgeri de informații. În 83 de aplicații, scurgerile au survenit din cauza apelurilor către servere DNS externe (nu serverele VPN-furnizorului), de exemplu, în 40 de cazuri a fost utilizat DNS Google, iar în 14 - Cloudflare. În 79 de aplicații nu a fost exclusă posibilitatea trimiterii traficului către ocolirea VPN-ului. În 17 aplicații au fost identificate mai multe tipuri de scurgeri (dezvăluirea site-urilor sursă IPv4 și IPv6 ale utilizatorului, scurgeri prin DNS și WebRTC).
- În 11 aplicații a fost identificată utilizarea generatoarelor de numere pseudorandom învechite. Într-o aplicație, criptarea traficului nu a fost utilizată deloc. În 35 de aplicații au fost folosite criptograme depășite (numai în 20 de programe au fost aplicate metode fiabile de hashing). În 23 de aplicații, în etapa de creare a tunelului VPN pentru a apela un server extern, a fost permisă utilizarea unor versiuni vechi de TLS (mai vechi decât TLSv3), iar în 6 aplicații a fost utilizat SSLv2.
- În 69 de programe au fost solicitate permisiuni excesive, de exemplu, 20 de aplicații cereau acces la datele de localizare (ACCESS_*_LOCATION), 46 - la lista aplicațiilor instalate (QUERY_ALL_PACKAGES), 9 - acces la starea telefonului (READ_PHONE_STATE, care permite în special aflarea IMEI și IMSI), 82 - solicitau identificatoare unice pentru identificare în rețelele publicitare (ACCESS_ADVERTISEMENTS_ID), 10 - încercau să acceseze camera.
- În 53 de aplicații a fost identificată utilizarea de funcții proprietare externe, de exemplu, 13 programe au folosit cod pentru urmărirea localizării, 31 - pentru obținerea identificatorilor pentru rețelele publicitare, 22 - pentru verificarea altor aplicații instalate.
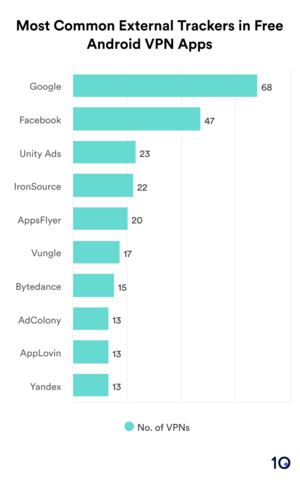
80 de programe au folosit biblioteci externe, dintre care 15 au utilizat biblioteci de la companiile Bytedance (TikTok), iar 11 - biblioteci Yandex. - 84 de aplicații au inclus componente SDK de la platforme de marketing sau rețele sociale, dintre care 16 aplicații au inclus 10 sau mai multe astfel de componente.
- În 32 de aplicații s-au identificat accesări ale capabilităților hardware și senzorilor, care pot duce la încălcarea confidențialității. De exemplu, 15 aplicații accesează camera, 7 — microfonul, iar 14 — mecanismele de localizare, cum ar fi GPS-ul, 14 — senzori (giroscop, senzor de proximitate etc.).
- 71 de aplicații au trimis date personale către servicii externe, precum Facebook (47), Yandex (13) și VK (11). 37 de programe au dezvăluit identități de dispozitive către servicii externe, 23 — adrese IP, 61 — identificatori unici pentru urmărire. 19 aplicații au trimis telemetrie conținând informații despre dispozitiv și sistem către serverele furnizorilor de VPN, iar 56 — către servicii externe, precum Google (39), Facebook (17) și Yandex (9).

- În 19 aplicații, o verificare în serviciul VirusTotal, care folosește peste 70 de antivirusuri, a identificat malware. În 18 aplicații s-a descoperit o conexiune către domenii, iar în 13 către adrese IP listate în blacklist-uri de hosturi și adrese malware.
- În 93 de aplicații s-a constatat o discrepanță între etichetele declarate de conformitate cu confidențialitatea și starea efectivă. 75 de aplicații
au informat eronat despre metodele de colectare a datelor utilizatorului, 64 — despre trimiterea datelor către servicii externe, 32 — despre metodele de asigurare a securității. Dintre 65 de aplicații cu eticheta „No Data Sharing”, doar 20 nu permiteau trimiterea de date către servicii externe, iar din 32 de aplicații cu eticheta „No Data Collection”, doar două respectau cerințele asociate.
Sursa: opennet.ro
