

Compania Anthropic a dezvăluit proiectul Glasswing, prin care va oferi acces la o variantă preliminară a modelului AI Claude Mythos, cu scopul de a identifica vulnerabilitățile și de a îmbunătăți securitatea software-ului critic. Printre participanții la proiect se numără organizația Linux Foundation, precum și companiile Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, Microsoft, NVIDIA și Palo Alto Networks. Aproximativ 40 de alte organizații au primit invitații de a participa la proiect.
Modelul AI Claude Opus 4.6, lansat în februarie, a atins un nou nivel de calitate în domenii precum identificarea vulnerabilităților, căutarea și corectarea erorilor, revizuirea modificărilor și generarea codului. Experimentele cu acest model AI au reușit să identifice peste 500 de vulnerabilități în proiectele open source și să genereze un compilator C capabil să compileze nucleul Linux. Totuși, modelul Claude Opus 4.6 a avut dificultăți în realizarea exploit-urilor funcționale.
Modelul de generație următoare, «Claude Mythos», conform celor declarate de Anthropic, depășește semnificativ Claude Opus 4.6 în ceea ce privește scrierea exploit-urilor funcționale. Din câteva sute de încercări de a crea exploit-uri pentru vulnerabilitățile identificate în motorul JavaScript Firefox 147, Claude Opus 4.6 a avut doar două încercări reușite. Când experimentele au fost repetate cu varianta preliminară a modelului Mythos, exploit-uri funcționale au fost create de 181 de ori — procentul de succes pentru crearea exploit-urilor a crescut de la valori aproape de zero la 72,4%.
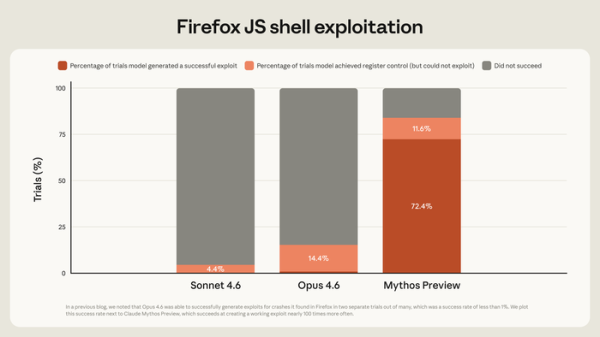
Pe lângă aceasta, Claude Mythos a extins semnificativ capacitățile de căutare a erorilor și vulnerabilităților, ceea ce, împreună cu adaptabilitatea sa pentru dezvoltarea exploit-urilor, creează noi riscuri pentru industrie — exploit-uri pentru vulnerabilitățile încă necorectate (0-day) pot fi create de neexperimentați în câteva ore. Se observă că nivelul capacităților modelului Mythos în identificarea și exploatarea vulnerabilităților a atins calitate profesională și, momentan, nu se ridică decât la nivelul celor mai experimentați profesioniști.
Deoarece deschiderea unui acces nelimitat la un model AI cu asemenea capabilități necesită o pregătire a industriei, s-a decis inițial să se ofere acces la o versiune preliminară unui număr restrâns de experți pentru a efectua lucrări de identificare și remediere a vulnerabilităților în produsele software critice și software-ul open source. Pentru finanțarea desfășurării inițiativei a fost alocată o subvenție pentru achiziționarea de tokenuri, în valoare de 100 milioane de dolari, și s-a decis distribuirea a 4 milioane de dolari ca donații către organizații care se ocupă cu menținerea securității proiectelor open source.
În setul de teste CyberGym, care evaluează capacitatea modelelor de a identifica vulnerabilitățile, modelul Mythos a demonstrat un nivel de 83.1%, iar Opus 4.6 — 66.6%. În testele de calitate a scrierii codului, modelele au demonstrat următoarele rezultate:
În cadrul experimentului, compania Anthropic a reușit, în câteva săptămâni, cu ajutorul modelului AI Mythos, să identifice câteva mii de vulnerabilități necunoscute anterior (0-day), dintre care multe au fost marcate ca fiind critice. Printre altele, a fost descoperită o vulnerabilitate în TCP stack-ul OpenBSD, care a rămas neobservată timp de 27 de ani, permițând inițierea de la distanță a unei opriri de urgență a sistemului. De asemenea, a fost găsită o vulnerabilitate existentă de 16 ani în implementarea codec-ului H.264 din proiectul FFmpeg, precum și vulnerabilități în codec-urile H.265 și av1, exploatate în cadrul procesării conținutului formatat special.
În nucleul Linux au fost descoperite câteva vulnerabilități care permit unui utilizator neîndreptățit să obțină privilegii de root. Legarea vulnerabilităților identificate în lanț a permis crearea de exploit-uri care pot obține privilegii de root prin deschiderea unor pagini speciale în browserul web. De asemenea, a fost creat un exploit care a permis executarea de cod cu privilegii de root prin trimiterea unor pachete de rețea formatate special către un server NFS din FreeBSD.
Într-unul dintre sistemele de virtualizare, scris în limbajul care oferă instrumente pentru lucrul sigur cu memoria, a fost descoperită o vulnerabilitate, care permite potențial, prin manipulări în sistemul gazdă, executarea de cod pe partea gazdei (numele nu este menționat, deoarece problema nu a fost încă rezolvată, dar se pare că vulnerabilitatea este prezentă în blocul unsafe din codul pe Rust). Au fost găsite vulnerabilități în toate browserele web populare și în bibliotecile criptografice. Au fost identificate vulnerabilități care duc la substituirea codului SQL în diverse aplicații web.
Sursa: opennet.ro
