

Un grup de cercetători de la mai multe universități din SUA a dezvoltat o nouă tehnică de atac prin canale laterale, care permite recrearea informației vizuale procesate pe GPU. Prin metoda propusă, denumită GPU.zip, atacatorul poate determina informația afișată pe ecran. Printre altele, atacul poate fi realizat prin intermediul unui browser web; de exemplu, s-a demonstrat cum o pagină web malițioasă deschisă în Chrome poate obține informații despre pixeli, afișați în timpul redării unei alte pagini web deschise în același browser.
Sursa scurgerii de informații este optimizarea aplicată în GPU-urile moderne, care asigură compresia datelor grafice. Problema se manifestă la utilizarea compresiei pe toate GPU-urile integrate testate (AMD, Apple, ARM, Intel, Qualcomm) și pe plăcile grafice discrete NVIDIA. În acest context, cercetătorii au descoperit că GPU-urile integrate Intel și AMD activează întotdeauna compresia datelor grafice, chiar dacă aplicația nu solicită explicit aplicarea unei astfel de optimizări. Utilizarea compresiei duce la corelarea traficului în DRAM și a Sarcinii pe cache cu natura datelor procesate, care pot fi recreate pe pixel prin analiza prin canale laterale.
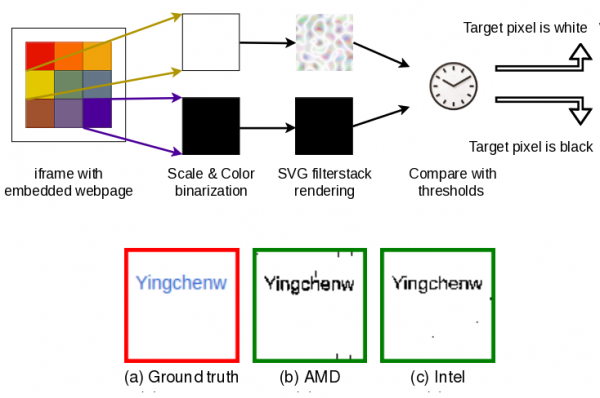
Metoda este destul de lentă; de exemplu, pe un sistem cu GPU integrat AMD Ryzen 7 4800U, atacul care determină numele sub care utilizatorul s-a conectat în alt tab la Wikipedia a durat 30 de minute și a permis determinarea conținutului pixelilor cu o acuratețe de 97%. Pe sisteme cu GPU integrat Intel i7-8700, un atac similar a durat 215 minute, cu o acuratețe de 98%.
În timpul atacului prin browser, site-ul țintă este deschis ciclic într-un iframe pentru a iniția redarea. Pentru a determina informația afișată, ieșirea iframe-ului este transformată într-o reprezentare alb-negru, la care se aplică un filtru SVG care efectuează suprapuneri succesive de măști, aducând sau nu o mare redundanță la compresie. Pe baza evaluării modificării timpului de redare a eșantioanelor de referință, se evidențiază prezența pixelilor întunecați sau luminoși într-o anumită poziție. Imaginea generală este recreată prin verificarea succesivă pe pixel folosind măști asemănătoare.
Producătorii de GPU și browserele au fost informați despre problemă în martie, dar niciun furnizor nu a pregătit încă o soluție, deoarece efectuarea unui atac în condiții reale este puțin probabilă, iar problema are mai mult interes teoretic. Google nu a luat încă o decizie cu privire la fezabilitatea blocării atacului la nivelul navegadorului Chrome. Chrome este vulnerabil, deoarece permite încărcarea iframe de pe un alt site fără curățarea Cookie-urilor, permite aplicarea filtrelor SVG pe iframe și delegă execuția redării GPU. Firefox și Safari nu sunt afectate de această vulnerabilitate, deoarece nu îndeplinesc aceste criterii. Atașamentul nu este de asemenea aplicabil site-urilor care interzic încorporarea prin iframe pe alte site-uri (de exemplu, prin setarea antetului HTTP X-Frame-Options la „SAMEORIGIN” sau „DENY”, precum și prin setările de acces utilizând antetul Content-Security-Policy).
Sursa: opennet.ro
