

Centrul de coordonare CERT (echipa de răspuns pentru incidente cibernetice) a publicat un avertisment cu privire la o serie de vulnerabilități ale implementărilor diferitelor protocoale aplicații care utilizează protocolul UDP ca transport. Vulnerabilitățile pot fi folosite pentru a organiza un atac de tip denial of service, din cauza posibilei circularizări a schimbului de pachete între două gazde. De exemplu, atacatorii pot epuiza lățimea de bandă disponibilă a rețelei, bloca funcționarea serviciilor de rețea (de exemplu, prin generarea unei încărcări mari și depășirea limitelor ratei de cereri) și implementa amplificatori de trafic pentru atacurile DDoS.
Printre protocoalele ai căror implementări sunt vulnerabile se numără DNS, NTP, TFTP, Echo (RFC862), Chargen (RFC864) și QOTD (RFC865). Existența vulnerabilității (CVE-2024-2169) a fost confirmată în produse specifice ale companiilor Cisco, Microsoft, Broadcom, Brother, Honeywell (CVE-2024-1309) și MikroTik. Ca măsuri compensatorii pentru blocarea vulnerabilităților, se recomandă activarea blocării spoofing-ului (uRPF) pe firewall, limitarea accesului la serviciile UDP neesențiale și configurarea rate-limit și QoS pentru limitarea intensității traficului.
Vulnerabilitățile sunt cauzate de lipsa de securitate a protocolului UDP împotriva spoofing-ului adreselor; în absența protecției împotriva spoofing-ului pe routerele de tranzit, un atacator poate specifica într-un pachet UDP o adresă IP a unui server arbitrar și să trimită acel pachet către un alt server, care va returna un răspuns la adresa falsificată. Metoda atacului constă în crearea unei situații de circularizare a schimbului de pachete între serverele care utilizează implementări vulnerabile ale protocolului. De exemplu, ca răspuns la pachetul primit, serverul țintă poate trimite un răspuns cu un cod de eroare, iar serverul, a cărui adresă a fost furnizată de atacator, va returna propriul răspuns, ceea ce va duce din nou la trimiterea unui pachet cu cod de eroare. Astfel, servere pachetele vor începe să joace între ele în mod infinit în stil ping-pong.
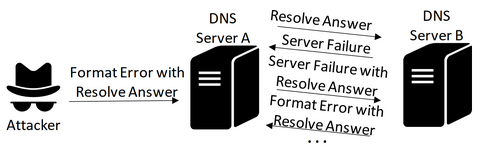
Este remarcabil că o astfel de metodă de atac nu este nouă și în server Sincronizarea timpului ntpd a avut una dintre variantele de atac eliminate încă din 2009 (CVE-2009-3563) în versiunile 4.2.4p8 și 4.2.5. Atacul consta în trimiterea unui pachet NTP cu o adresă falsificată și cu flag-ul MODE_PRIVATE setat, iar în urma procesării, serverul țintă returna un răspuns prin care indica imposibilitatea utilizării modului privat, lăsând flag-ul MODE_PRIVATE setat în răspuns. Prin urmare, un alt server nu putea să proceseze acest flag și returna propriul răspuns, ceea ce ducea la bucle de schimb de pachete între cele două servere NTP. Pentru protocolul DNS, avertismentul privind posibilitatea unui astfel de atac a fost publicat încă din 1996.
Scanarea globală a adreselor de pe internet a arătat că, în prezent, există cel puțin 23 de mii de servere TFTP vulnerabile, 63 de mii de servere DNS, 89 de mii de servere NTP, 56 de mii de servicii Echo/RFC862, 22 de mii de servicii Chargen/RFC864 și 21 de mii de servicii QOTD/RFC865. Se presupune că, în cazul serverelor NTP, prezența vulnerabilităților necorectate este legată de utilizarea versiunilor foarte vechi de ntpd, lansate înainte de 2010. Serviciile Echo, Chargen și QOTD sunt vulnerabile din cauza arhitecturii lor. Situația cu serverele TFTP și DNS necesită verificări cu administratorii acestora. Serverele atftpd și tftpd nu sunt afectate de problemă, deoarece utilizează un număr aleator de port de rețea sursă atunci când trimit răspunsuri. Din serverele DNS vulnerabile, este menționat dproxy-nexgen. În produsele Microsoft, problema apare în WDS (Windows Deployment Services), iar în produsele Cisco problema este prezentă în routerele din seriile 2800 și 2970.
Sursa: opennet.ro
