

Un grup de cercetători de la Universitatea Ruhr din Bochum (Germania) a prezentat o tehnică de atac (), care permite interceptarea apelurilor vocale criptate în rețelele de telefonie mobilă 4G/LTE, care utilizează tehnologia VoLTE pentru transmiterea traficului vocal ().
.
Pentru a proteja apelurile telefonice de interceptare în VoLTE, se aplică criptarea bazată pe . Specificația impune generarea unui flux de chei unic pentru fiecare sesiune, dar, așa cum au descoperit cercetătorii, 12 din cele 15 stații de bază testate nu respectă această cerință și reutilizează același flux de chei pentru două apeluri consecutive pe același canal radio sau folosesc metode de generare predictibile a unei noi secvențe.
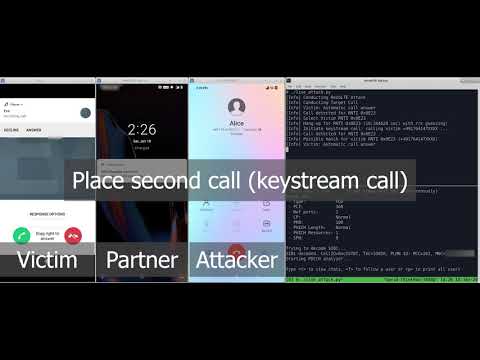
Reutilizarea fluxului de chei permite atacatorului să decripteze traficul criptat înregistrat în timpul conversației. Pentru a realiza decriptarea conținutului apelului vocal, atacatorul interceptă și salvează inițial traficul radio criptat între victimă și stația de bază vulnerabilă. După finalizarea apelului, atacatorul sună din nou victimă și încearcă să continue discuția cât mai mult timp, fără a permite victimei să închidă telefonul. Pe parcursul acestei conversații, pe lângă înregistrarea traficului radio criptat, se salvează și semnalul audio necriptat.
Pentru a decripta primul apel al victimei, atacatorul poate calcula valoarea fluxului de chei pe baza traficului criptat interceptat în timpul celui de-al doilea apel și a datelor vocale originale înregistrate pe telefonul atacatorului, folosind operația XOR între datele deschise și cele criptate. Deoarece fluxul de chei este reutilizat, aplicând fluxul de chei calculat pentru al doilea apel la datele criptate ale primului apel, atacatorul poate avea acces la conținutul său original. Cu cât a durat mai mult al doilea apel al atacatorului cu victima, cu atât mai multe informații pot fi decriptate din primul apel. De exemplu, dacă atacatorului i-a reușit să întindă conversația pe 5 minute, acesta va putea decripta și 5 minute.
Pentru capturarea traficului criptat în rețelele LTE, cercetătorii au folosit un analizor de semnal , iar pentru obținerea fluxului audio original în timpul apelului atacatorului au fost utilizate smartphone-uri Android, controlate prin ADB și . Costul echipamentului necesar pentru realizarea atacului este estimat la 7000 de dolari.
Producătorii de stații de bază au fost informați despre problemă în decembrie anul trecut, iar majoritatea au publicat deja patch-uri pentru remedierea vulnerabilității. Totuși, unii operatori ar fi putut ignora actualizările. Pentru a verifica expunerea rețelelor LTE și 5G aplicație mobilă specială pentru platforma Android 9 (este necesar acces root și un smartphone pe cipuri Qualcomm, cum ar fi Xiaomi Mi A3, One Plus 6T și Xiaomi Mix 3 5G). Pe lângă detectarea vulnerabilității, aplicația poate fi utilizată și pentru captarea traficului și vizualizarea mesajelor de serviciu. Traficul captat este salvat în format PCAP și poate fi trimis pe un server HTTP specificat de utilizator pentru analiză ulterioară cu instrumente standard.
Sursa: opennet.ro
