

Un grup de cercetători de la Universitatea Catolică din Leuven (Belgia) a descoperit o vulnerabilitate arhitecturală (CVE-2023-52424) în standardul Wi-Fi IEEE 802.11, care permite conectarea la o rețea wireless mai puțin protejată în loc de rețeaua de încredere la care utilizatorul intenționa să se conecteze, după care se poate realiza interceptarea și manipularea traficului. Problema se manifestă în stivele wireless ale oricărui sistem de operare și afectează metodele de autentificare WPA3, WEP, EAP, AMPE și FILS.
Tehnica de atac propusă, denumită Confuzia SSID, permite ocolirea metodelor de autentificare prezente în protocol, care protejează împotriva înlocuirii identificatorului rețelei SSID, împiedicând astfel crearea de rețele false cu același nume ca rețeaua la care se conectează clientul. Cauza problemei este definiția în standard a situațiilor în care SSID poate fi neautentificat. În special, pentru a-și marca prezența, punctul de acces trimite în mod difuz cadre beacon care includ informațiile despre rețeaua SSID. Pentru a simplifica procesul de căutare a rețelei, clienții nu autentifică SSID în aceste cadre, deoarece se presupune că verificarea va fi necesară după ce clientul decide să se conecteze la rețea.
Pentru a duce la bun sfârșit atacul, utilizatorul trebuie să inițieze conectarea la o anumită rețea wireless, iar în apropiere trebuie să existe o altă rețea wireless cu aceleași parametrii de conectare ca și prima rețea. Acest lucru se practică, de exemplu, când se creează rețele diferite pentru benzile de 2.4GHz și 5GHz, una dintre acestea fiind slab protejată și vulnerabilă la atacuri tipice de interceptare a traficului, precum KRACK sau Frag. Configurarea problematică este, de asemenea, aplicată în unele rețele universitare care suportă serviciul Eduroam. Atacatorul trebuie să se afle în zona de acoperire a semnalului pentru a se intercalare între utilizator și rețeaua țintă (MitM). Pentru a duce la capăt atacul, atacatorul nu trebuie să cunoască datele de autentificare ale victimei.
Atacul constă în crearea de către atacator a unui punct de acces (WrongAP în diagramă), care asigură pe un alt canal transmiterea cererilor către o rețea falsă, mai puțin protejată (WrongNet), la care clientul ar trebui să se conecteze în locul rețelei dorite (TrustedNet). Punctul de acces poate fi creat pe un laptop obișnuit și este utilizat pentru organizarea unui atac MitM multi-canal asupra victimei (MC MitM). Atacul se desfășoară în trei etape:
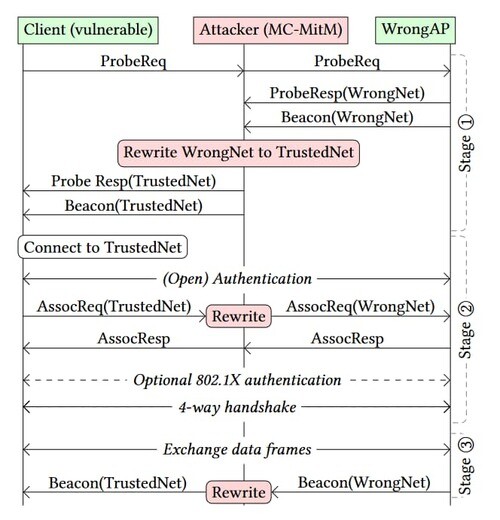
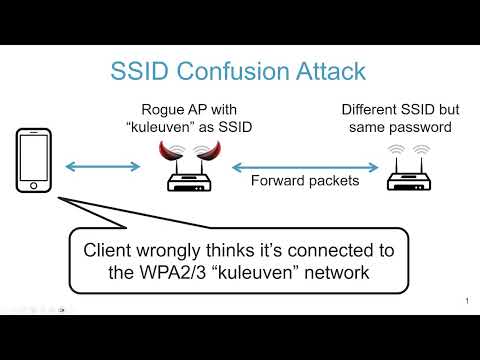
Profitând de o vulnerabilitate, atacatorul poate forța clientul să se conecteze la o rețea mai puțin protejată, iar în interfață va fi afișat SSID-ul rețelei la care utilizatorul intenționa inițial să se conecteze, și nu cel la care este conectat de fapt. Odată ce utilizatorul se conectează printr-o rețea nesecurizată, atacatorul poate analiza și interveni în fluxurile de trafic nesecurizate. De asemenea, la utilizarea unor VPN, cum ar fi WARP, hide.me și Windscribe, VPN-ul nu va fi activat când utilizatorul se conectează la rețelele marcate în setări ca fiind de încredere.
Atacul este aplicabil protocoalelor de autentificare wireless care folosesc EAP (Extensible Authentication Protocol), SAE (Simultaneous Authentication of Equals) și 802.1X, precum și în modul opțional de funcționare al protocolului WPA3, în care SSID nu este utilizat pentru formarea cheii PMK (Pairwise Master Key), ceea ce se face pentru a exclude datele cunoscute inițial în formarea cheii, cu scopul de a proteja împotriva diferitelor atacuri criptografice. Protocolul FILS (Fast Initial Link Setup) este vulnerabil atunci când folosește PMK, creat în timpul negocierii conexiunii bazate pe EAP. Protocoalele WPA1, WPA2 și FT (Fast BSS Transition) nu sunt afectate de această problemă, deoarece necesită un SSID corect în procesul de negociere a conexiunii.
Pentru a proteja împotriva atacului SSID Confusion, este menționat că pe partea punctului de acces ar trebui inclusă în standardul 802.11 cerința de autentificare SSID la conectare, ceea ce poate fi realizat prin adăugarea SSID în funcția de formare a cheii sau prin includerea SSID în numărul de date suplimentare verificate în timpul negocierii conexiunii. Pe partea clientului, protecția poate fi organizată prin asigurarea securității cadrelor beacon (va fi folosită în WiFi 7). Creatorii rețelelor pot preveni desfășurarea atacului, renunțând la utilizarea acreditivelor comune în rețele cu SSID-uri diferite. Utilizatorii se pot proteja utilizând VPN-uri de încredere atunci când se conectează prin orice rețele wireless.
Sursa: opennet.ro
