

Spoiler from the report title "The number of instances of strong authentication has increased due to the threats of new risks and regulatory requirements."
The research company "Javelin Strategy & Research" has published the report "The State of Strong Authentication 2019" (). This report states: what percentage of American and European companies use passwords (and why passwords are used less frequently now); why the percentage of two-factor authentication using cryptographic tokens is growing so rapidly; why one-time codes sent via SMS are unsafe.
To everyone interested in the topic of the present, past, and future of authentication in enterprise and consumer applications — welcome.
Din partea translatorului
Unfortunately, the language in which this report is written is quite "dry" and formal. The five-time repetition of the word "authentication" in one short sentence is not a flaw of the translator, but rather a whim of the authors. When translating from two options — providing readers with something closer to the original, or a more engaging text, I sometimes chose the former, at other times the latter. But bear with me, dear readers, the content of the report is worth it.
Some insignificant and unnecessary parts for the narrative have been removed; otherwise, most readers would not have been able to cope with the entire text. Those wishing to examine the report "uncensored" can do so in the original language by following the link.
Unfortunately, the authors are not always precise with terminology. For instance, one-time passwords (One Time Password – OTP) are sometimes referred to as "passwords" and at other times as "codes." The situation with authentication methods is even worse. It is not always easy for an unprepared reader to guess that "authentication using cryptographic keys" and "strong authentication" refer to the same thing. I attempted to standardize the terms as much as possible; furthermore, there is a fragment in the report that describes them.
Nevertheless, the report is highly recommended for reading as it contains unique research results and accurate conclusions.
Toate cifrele și faptele sunt prezentate fără nicio modificare și, dacă nu sunteți de acord cu ele, cel mai bine este să nu discutați cu traducătorul, ci cu autorii raportului. Comentariile mele (formate ca citate, iar în text marcate în italice) reprezintă opinia mea și aș fi bucuros să discut despre fiecare dintre ele (la fel ca și despre calitatea traducerii).
Prezentare generală
În prezent, pentru afaceri, canalele digitale de comunicare cu clienții sunt mai importante ca niciodată. De asemenea, comunicarea între angajați în cadrul unei organizații este mai orientată spre medii digitale decât oricând. Siguranța acestor interacțiuni depinde de metoda de autentificare a utilizatorilor aleasă. Atacatorii folosesc autentificarea slabă pentru a compromite conturile utilizatorilor în masă. Ca răspuns, autoritățile de reglementare își intensifică standardele pentru a determina companiile să protejeze mai bine conturile și datele utilizatorilor.
Amenințările legate de autentificare nu se limitează doar la aplicațiile pentru consumatori; atacatorii pot accesa și aplicațiile care funcționează în cadrul organizațiilor. Această acțiune le permite să se prezinte ca utilizatori corporate. Atacatorii, folosind puncte de acces cu autentificare slabă, pot fura date și pot efectua alte activități frauduloase. Din fericire, există măsuri de combatere a acestora. Autentificarea strictă va ajuta semnificativ la reducerea riscului de atac de către atacatori, atât asupra aplicațiilor pentru consumatori, cât și asupra sistemelor de afaceri ale organizațiilor.
Această cercetare examinează: cum implementează organizațiile autentificarea pentru a proteja aplicațiile utilizatorilor și sistemele de afaceri ale organizației; factorii pe care îi iau în considerare atunci când aleg o soluție de autentificare; rolul pe care autentificarea strictă îl are în organizațiile lor; beneficiile pe care aceste organizații le obțin.
Rezumat
Concluzii principale
Începând din 2017, procentajul utilizării autentificării stricte a crescut semnificativ. Odată cu creșterea numărului de vulnerabilități care afectează soluțiile tradiționale de autentificare, organizațiile își întăresc capacitățile de autentificare prin utilizarea autentificării stricte. Numărul organizațiilor care folosesc autentificarea multifactor cu criptografie (MFA) s-a triplat din 2017 pentru aplicațiile pentru consumatori și a crescut cu aproape 50% pentru aplicațiile corporate. Cea mai rapidă creștere se înregistrează în autentificarea mobilă, datorită accesibilității crescânde a autentificării biometrice.
Aici vedem o ilustrație a proverbului „până nu tună, bărbatul nu se închină”. Când experții avertizau asupra nesiguranței parolelor, nimeni nu se grăbea să implementeze autentificarea cu doi factori. Odată ce hackerii au început să fure parolele, oamenii au început să implementeze autentificarea cu doi factori.
Adevărul este că persoanele fizice implementează mult mai activ 2FA. În primul rând, le este mai ușor să își liniștească temerile, bazându-se pe autentificarea biometrică încorporată în smartphone-uri, care este de fapt destul de nesigură. Organizațiile însă trebuie să investească în achiziția de token-uri și să efectueze lucrări (de fapt destul de simple) pentru implementarea acestora. În al doilea rând, despre scurgerile de parole din servicii precum Facebook și Dropbox nu a scris doar cel leneș, dar despre poveștile cum s-au furat parolele (și ce s-a întâmplat apoi) organizațiile nu vor împărtăși în niciun caz IT directorii lor.
Cei care nu utilizează autentificarea strictă subestimează riscul pentru afacerea și clienții lor. Unele organizații care în prezent nu folosesc autentificarea strictă tind să considere logine și parole ca fiind una dintre cele mai eficiente și simple metode de autentificare a utilizatorilor. Altele nu văd valoarea activelor digitale pe care le dețin. Este de reținut că infractorii cibernetici sunt interesați de orice informație consumator și de afaceri. Două treimi dintre companiile care folosesc doar parole pentru autentificarea angajaților lor fac acest lucru pentru că consideră că parolele sunt suficiente pentru tipul de informație pe care o protejează.
Cu toate acestea, parolele sunt pe cale de dispariție. În ultimul an, dependența de parole a scăzut semnificativ, atât pentru aplicațiile de consum cât și pentru cele corporative (de la 44% la 31%, și de la 56% la 47% respectiv), pe fondul extinderii aplicării tradiționale MFA și autentificării stricte de către organizații.
Dar dacă evaluăm situația în ansamblu, modalitățile vulnerabile de autentificare continuă să predomină. Aproape o pătrime dintre organizații folosesc SMS OTP (parolă unică trimisă prin SMS) împreună cu întrebări secrete pentru autentificarea utilizatorilor. Ca rezultat, pentru a proteja împotriva vulnerabilităților, este necesar să se implementeze măsuri suplimentare de securitate, ceea ce crește costurile. Utilizarea unor metode de autentificare mult mai sigure, cum ar fi cheile criptografice hardware, este mult mai rară, ajungând la aproximativ 5% dintre organizații.
Medii de reglementare în dezvoltare promit să accelereze implementarea autentificării stricte pentru aplicațiile consumatorilor. Odată cu introducerea PSD2, precum și a noilor reglementări privind protecția datelor în UE și în mai multe state din SUA, cum ar fi California, companiile simt că temperatura crește. Aproape 70% dintre companii sunt de acord că se confruntă cu o presiune puternică din partea reglementărilor pentru a asigura autentificarea strictă a clienților lor. Mai mult de jumătate dintre întreprinderi consideră că, în câțiva ani, metodele lor de autentificare nu vor fi suficiente pentru a se conforma standardelor de reglementare.
Se remarcă o diferență semnificativă între abordările legislatorilor ruși și cei americo-europeni în privința protecției datelor personale ale utilizatorilor de programe și servicii. Cei ruși spun: „dragi proprietari de servicii, faceți ce doriți și cum doriți, dar dacă administratorul vostru compromite baza de date, atunci vă vom pedepsi.” În străinătate se spune: „Trebuie să implementați un ansamblu de măsuri, care nu va permite compromite baza de date. De aceea, acolo se implementează cerințe pentru existența unei autentificări stricte cu două factori.
Adevărul este că nu este deloc sigur că mașina noastră legislativă nu se va trezi într-o bună zi și nu va lua în considerare experiența vestului. Atunci se va dovedi că toată lumea trebuie să implementeze 2FA, conform standardelor criptografice rusești, și chiar urgent.
Crearea unei baze de autentificare fiabile permite companiilor să mute accentul de la respectarea cerințelor de reglementare la satisfacerea nevoilor clienților. Pentru acele organizații care încă utilizează parole simple sau primesc coduri prin SMS, cel mai important factor în alegerea metodei de autentificare va fi conformitatea cu cerințele legale. Companiile care utilizează deja autentificarea stringentă se pot concentra pe alegerea metodelor de autentificare care cresc loialitatea clienților.
În alegerea metodei de autentificare corporativă în cadrul unei organizații, cerințele autorităților de reglementare nu mai sunt un factor semnificativ. În acest caz, mult mai importantă este ușurința integrării (32%) și costul (26%).
În era phishing-ului, atacatorii pot folosi emailurile corporative pentru frauda, pentru a obține în mod fraudulos acces la date, conturi (cu drepturi de acces corespunzătoare) și chiar pentru a convinge angajații să efectueze o plată pe contul său. De aceea, conturile de email corporativ și portalele trebuie să fie protejate în mod special.
Google și-a întărit securitatea implementând autentificarea stringentă. Acum mai bine de doi ani, Google a publicat un raport privind implementarea autentificării cu doi factori bazată pe chei criptografice de securitate conform standardului FIDO U2F, raportând rezultate impresive. Conform companiei, nu a avut loc nicio atac de phishing împotriva a peste 85.000 de angajați.
Recomandări
Implementați autentificarea stringentă pentru aplicațiile mobile și online. Autentificarea multifactorială bazată pe chei criptografice protejează mult mai bine împotriva atacurilor decât metodele tradiționale MFA. În plus, utilizarea cheilor criptografice este mult mai convenabilă, deoarece nu este nevoie să se folosească și să se transmită informații suplimentare — parole, parole unice sau date biometrice de pe dispozitivul utilizatorului către serverul de autentificare. În plus, standardizarea protocoalelor de autentificare facilitează implementarea de noi metode de autentificare pe măsură ce acestea apar, reducând costurile de utilizare și protejând împotriva unor scheme mai complexe de fraudă.
Pregătiți-vă pentru apusul parolelor unice (OTP). Vulnerabilitățile asociate cu OTP devin din ce în ce mai evidente, în condițiile în care infractorii cibernetici utilizează ingineria socială, clonarea smartphone-urilor și malware pentru a compromite aceste metode de autentificare. Și, deși OTP oferă anumite avantaje vizibile, acestea sunt doar din perspectiva accesibilității universale pentru toți utilizatorii, nu din punctul de vedere al securității.
Nu putem ignoră faptul că obținerea codurilor prin SMS sau notificări Push, precum și generarea codurilor prin aplicații pentru smartphone-uri, reprezintă utilizarea acelor parole unice (OTP) la sfârșitul cărora ni se spune să ne pregătim. Din punct de vedere tehnic, soluția este foarte corectă, deoarece puțini infractori nu încearcă să obțină parola unică de la un utilizator de încredere. Dar cred că producătorii acestor sisteme se vor agăța până la final de o tehnologie în declin.
Folosiți autentificarea strictă ca instrument de marketing pentru a crește încrederea clienților. Autentificarea strictă nu numai că poate îmbunătăți securitatea reală a afacerii dumneavoastră. Informarea clienților că afacerea dumneavoastră folosește autentificarea strictă poate consolida percepția publicului asupra securității acestei afaceri — un factor important, având în vedere cererea considerabilă a clienților pentru metode de autentificare de încredere.
Faceți o inventariere amănunțită și evaluați importanța datelor corporative și protejați-le conform acestei importanțe. Chiar și datele cu nivel scăzut de risc, cum ar fi informațiile de contact ale clienților (nu, de fapt, raportul menționează clar “low-risk”, este foarte ciudat că subestimează importanța acestei informații), pot aduce infractorilor o valoare semnificativă și pot cauza probleme pentru companie.
Utilizați autentificarea strictă în cadrul întreprinderii. O serie de sisteme sunt cele mai atractive ținte pentru infractori. Acestea includ atât sisteme interne, cât și conectate la Internet, cum ar fi, programele contabile sau stocurile de date corporative. Autentificarea strictă nu permite infractorilor să obțină acces neautorizat și, de asemenea, permite identificarea exactă a angajatului care a desfășurat activități malițioase.
Ce este autentificarea strictă?
În cazul autentificării stricte, pentru verificarea identității utilizatorului sunt utilizate mai multe metode sau factori:
- Factorul cunoașterii: un secret comun între utilizator și entitatea care verifică identitatea utilizatorului (de exemplu, parole, răspunsuri la întrebări secrete etc.)
- Factorul deținător: un dispozitiv pe care îl deține doar utilizatorul (de exemplu, un dispozitiv mobil, un token criptografic etc.)
- Factorul inerent: caracteristici fizice (adesea biometrice) ale utilizatorului (de exemplu, amprenta digitală, modelul irisului, vocea, comportamentul etc.)
Necesitatea de a compromite mai mulți factori crește semnificativ șansele de eșec pentru atacatori, deoarece ocolirea sau păcălirea diferitelor tipuri de factori necesită utilizarea mai multor tactici de hacking, fiecare pentru un factor în parte.
De exemplu, în cazul 2FA cu «parola + smartphone», un atacator ar putea să se autentifice prin a spiona parola utilizatorului și prin a realiza o copie software exactă a smartphone-ului său. Acest lucru este mult mai complicat decât a fura doar parola.
Dar dacă pentru 2FA se folosește o parolă și un token criptografic, atunci copierea nu funcționează aici – nu se poate duplica token-ul. Fraudatorului îi va fi necesar să fure un token de la utilizator fără a fi observat. Dacă utilizatorul observă lipsa în timp util și informează administratorul, token-ul va fi blocat, iar eforturile fraudatorului vor fi în zadar. De aceea, pentru factorul deținător trebuie utilizate dispozitive speciale și securizate (token-uri), nu dispozitive de uz general (smartphone-uri).
Folosirea tuturor celor trei factori va face ca acest tip de autentificare să fie destul de costisitor la implementare și destul de incomod la utilizare. Din acest motiv, de obicei se folosesc doi dintre cei trei factori.
Principiile autentificării cu două factori sunt descrise mai în detaliu , în secțiunea „Cum funcționează autentificarea cu două factori”.
Este important de menționat că cel puțin unul dintre factorii de autentificare aplicați în autentificarea strictă trebuie să utilizeze criptografia bazată pe cheile publice.
Autentificarea strictă oferă o protecție mult mai serioasă decât autentificarea pe un singur factor bazată pe parole clasice și MFA tradițional. Parolele pot fi văzute sau interceptate cu ajutorul keylogger-elor, site-urilor de phishing sau atacurilor bazate pe inginerie socială (când victima înșelată își furnizează singură parola). De asemenea, proprietarul parolei nu va ști nimic despre furt. MFA tradițională (care include coduri OTP, legătura cu smartphone-ul sau cu SIM-ul) poate fi, de asemenea, destul de ușor compromisă, deoarece nu se bazează pe criptografia cu cheie publică.Apropo, există numeroase exemple în care, prin tehnici de inginerie socială, escrocii au convins utilizatorii să le dezvăluie parolele unice.).
Din fericire, de anul trecut, utilizarea autentificării stricte și a MFA tradițională câștigă teren atât în aplicațiile pentru consumatori, cât și în cele corporative. Utilizarea autentificării stricte în aplicațiile pentru consumatori a crescut în mod special rapid. Dacă în 2017, doar 5% dintre companii o utilizau, în 2018 această cifră a crescut de trei ori – 16%. Acest lucru poate fi explicat prin creșterea accesibilității token-urilor care susțin algoritmi de criptografie cu cheie publică (Public Key Cryptography - PKC). În plus, intensificarea presiunii autorităților europene după adoptarea de noi reguli de protecție a informațiilor, precum PSD2 și GDPR, a avut un impact puternic chiar și dincolo de Europa.inclusiv în Rusia).
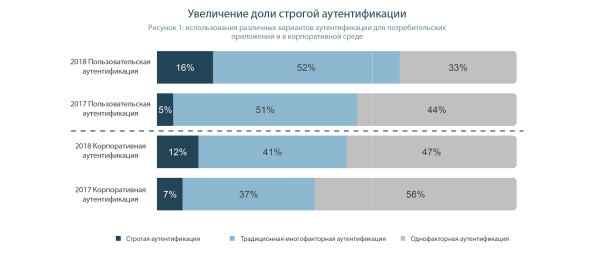
Să ne uităm mai atent la aceste cifre. După cum vedem, procentul utilizatorilor care folosesc autentificarea multifactorială a crescut cu un impresionant 11% pe parcursul anului. Și aceasta s-a întâmplat evident în urma renunțării la parole, deoarece cifrele celor care cred în securitatea notificărilor Push, SMS-urilor și biometrii nu s-au schimbat.
În schimb, situația cu autentificarea cu două factori pentru utilizarea corporativă nu este la fel de optimistă. În primul rând, conform raportului, doar 5% dintre angajați au fost transferați de la autentificarea pe bază de parolă la tokens. În al doilea rând, numărul celor care folosesc opțiuni alternative de MFA în medii corporative a crescut cu 4%.
Voi încerca să joc rolul de analist și să ofer interpretația mea. În centrul lumii digitale a utilizatorilor individuali se află smartphone-ul. Așadar, nu e de mirare că majoritatea profită de posibilitățile pe care le oferă dispozitivul – autentificarea biometrică, notificările SMS și Push, precum și parolele unice generate de aplicații direct pe smartphone. La utilizarea instrumentelor cu care sunt obișnuiți, oamenii de obicei nu se gândesc la securitate și fiabilitate.
De aceea, procentul utilizatorilor care folosesc factori de autentificare primordiali rămâne constant. Pe de altă parte, cei care anterior au folosit parole își dau seama cât de mult riscă și, atunci când aleg un nou factor de autentificare, optează pentru variantă cea mai nouă și sigură – token-ul criptografic.
Când vine vorba de piața corporativă, este important să înțelegem în ce sistem se face autentificarea. Dacă se realizează logarea în domeniul Windows, se folosesc token-uri criptografice. Posibilitățile de utilizare a acestora pentru 2FA sunt deja integrate atât în Windows, cât și în Linux, iar implementarea unor variante alternative este greoaie și complicată. Iată un exemplu de migrare de 5% de la parole la token-uri.
Implementarea 2FA în sistemele informaționale corporative depinde în mare măsură de calificarea dezvoltatorilor. Iar dezvoltatorilor le este mult mai simplu să utilizeze module gata făcute pentru generarea de parole unice decât să înțeleagă funcționarea algoritmilor criptografici. Ca rezultat, chiar și aplicațiile extrem de sensibile din punct de vedere al securității, cum ar fi sistemele Single Sign-On sau Privileged Access Management, folosesc OTP ca al doilea factor.
Multe vulnerabilități în metodele tradiționale de autentificare
Chiar dacă multe organizații rămân dependente de sistemele învechite cu un singur factor, vulnerabilitățile din autentificarea tradițională cu mai multe factori devin tot mai evidente. Parolele unice, care au de obicei între șase și opt caractere, livrate prin SMS, rămân cea mai comună formă de autentificare (desigur, pe lângă factorul de cunoaștere a parolei). Iar atunci când presa populară menționează termenii „autentificare cu două factori” sau „verificare în două etape”, acestea se referă aproape întotdeauna la autentificarea prin parole unice SMS.
Aici, autorul face o mică eroare. Livrarea parolelor unice prin SMS nu a fost niciodată o autentificare în doi factori. Acesta este pur și simplu al doilea pas al autentificării în două etape, unde primul pas este introducerea unui nume de utilizator și a unei parole.
În 2016, Institutul Național de Standarde și Tehnologii (NIST) și-a actualizat regulile de autentificare pentru a exclude utilizarea parolelor unice trimise prin SMS. Cu toate acestea, aceste reguli au fost semnificativ relaxate după protestele din industrie.
Așadar, să urmărim povestea. Regulatorul american recunoaște pe bună dreptate că tehnologia învechită nu poate asigura securitatea utilizatorilor și introduce noi standarde. Standardele destinate să protejeze utilizatorii aplicațiilor online și mobile (inclusiv cele bancare). Industria evaluează cât de mulți bani va trebui să cheltuie pentru a achiziționa tokenuri criptografice cu adevărat fiabile, pentru a refolosi aplicațiile, pentru a desfășura infrastructura cheie publică și "se ridică pe stânci". Pe de o parte, utilizatorii au fost convinși de fiabilitatea parolelor unice, iar pe de altă parte, au avut loc atacuri împotriva NIST. Ca rezultat, standardul a fost relaxat, iar numărul de atacuri, furturi de parole (și bani din aplicațiile bancare) a crescut brusc. În schimb, industria nu a fost nevoită să cheltuie prea mulți bani.
De atunci, slăbiciunile asociate cu OTP-urile prin SMS au devenit mai evidente. Criminalii folosesc diverse metode de compromitere a mesajelor SMS:
- Duplicarea cartelei SIM. Infractorii creează o copie a SIM-ului (prin angajați ai operatorului de telefonie mobilă sau pe cont propriu, folosind software și hardware specializat). Ca urmare, infractorul primește un SMS cu o parolă unică. Într-un caz deosebit de cunoscut, hackerii au reușit chiar să compromită contul AT&T al investitorului în criptomonede Michael Terpin și să fure aproape 24 de milioane de dolari în criptomonede. Drept rezultat, Terpin a declarat că AT&T a fost vinovat din cauza măsurilor slabe de verificare, care au dus la duplicarea cartelei SIM.
Logica uimitoare. Așadar, este adevărat că AT&T este singurul vinovat? Nu, vina operatorului de telefonie mobilă este certă, deoarece vânzătorii din magazinul de telefonie au emis un duplicat al SIM. Dar ce zici de sistemul de autentificare al exchange-ului de criptomonede? De ce nu au folosit token-uri criptografice fiabile? Le-a fost frică să aloce bani pentru implementare? Și Michael nu este vinovat? De ce nu a insistat asupra schimbării mecanismului de autentificare sau nu a folosit doar acele exchange-uri care implementează autentificarea în doi pași bazată pe token-uri criptografice?
Implementarea unor metode de autentificare cu adevărat fiabile este întârziată tocmai din cauza că înainte de hack, utilizatorii manifestă o nepăsare uluitoare, iar după aceea – dau vina pe cine și ce le convine, numai nu pe tehnologiile vechi și „pătrunse” de vulnerabilități.
- Programe malware. Una dintre primele funcții ale programelor malware mobile a fost interceptarea și trimiterea mesajelor text către infractori. De asemenea, atacurile „omul în browser” și „omul din mijloc” pot intercepta parolele unice atunci când sunt introduse pe laptopuri sau dispozitive desktop infectate.
Când aplicația Sberbank de pe smartphone-ul tău clipește cu un simbol verde în bara de stare – ea, de asemenea, caută „malware” pe telefonul tău. Scopul acestei activități este de a transforma un mediu de execuție de neîncredere al tipicului smartphone într-un mediu de încredere, măcar într-o oarecare măsură.
Apropo, smartphone-ul, ca un dispozitiv complet de neîncredere, pe care se poate executa orice – este un alt motiv pentru care ar trebui să folosești doar token-uri hardware, care sunt protejate și lipsite de viruși și troiani. - Inginerie socială. Atunci când infractorilor le este cunoscut faptul că victimele au activat parole unice prin SMS, ei pot contacta direct victima, pretinzând că sunt o organizație de încredere, cum ar fi banca sau creditul cooperat, pentru a o înșela și a o determina să ofere codul primit.
Am întâlnit personal acest tip de fraudă de mai multe ori, de exemplu, când am încercat să vând ceva pe o platformă populară de vânzări online. M-am distrat copios pe seama unui escroc care încerca să mă înșele. Din păcate, citesc regulat în știri despre cum o nouă victimă a escrocheriilor „nu s-a gândit” și a comunicat codul de confirmare, pierzând o sumă considerabilă. Și toate acestea pentru că băncii pur și simplu nu-i pasă să implementeze tokenuri criptografice în aplicațiile sale. Căci, dacă se întâmplă ceva, clienții sunt „vinovați de sine”.
Deși metodele alternative de livrare a parolelor unice pot atenua unele vulnerabilități ale acestui proces de autentificare, alte vulnerabilități rămân valide. Aplicațiile autonome de generare a codurilor reprezintă cea mai bună apărare împotriva interceptării, deoarece chiar și programele malițioase nu pot interacționa direct cu generatorul de coduri (serios? autorul raportului a uitat de managementul de la distanță?), dar OTP-urile încă pot fi interceptate la introducerea în browser (de exemplu, utilizând un keylogger), printr-o aplicație mobilă compromisă; și pot fi obținute direct de la utilizator prin inginerie socială.
Utilizarea mai multor instrumente de evaluare a riscurilor, cum ar fi recunoașterea dispozitivelor (identificarea tentativelor de a efectua operațiuni de pe dispozitive care nu aparțin utilizatorului legitim), geolocația (un utilizator care tocmai a fost în Moscova încearcă să efectueze o operațiune din Novosibirsk), și analiza comportamentală, este esențială pentru eliminarea vulnerabilităților, dar nicio soluție nu este o panaceu. Pentru fiecare situație și tip de date, este necesar să se evalueze cu atenție riscurile și să se aleagă tehnologia de autentificare care trebuie folosită.
Nicio soluție de autentificare nu este o panaceu.
Figura 2. Tabelul opțiunilor de autentificare
| Autentificare | Factor | Descriere | Vulnerabilități cheie |
| Parolă sau PIN | Cunoaștere | O valoare fixă, care poate include litere, cifre și o serie de alte caractere | Poate fi interceptată, spionată, furată, ghicită sau spartă |
| Autentificare bazată pe cunoștințe | Cunoaștere | Întrebări ale căror răspunsuri pot fi cunoscute doar de utilizatorul legitim | Pot fi interceptate, ghicite, obținute prin metode de inginerie socială |
| OTP hardware () | Possession | A special device that generates one-time passwords | The code can be intercepted and reused, or the device can be stolen |
| Software OTP | Possession | An application (mobile, accessible via browser, or sending codes via e-mail) that generates one-time passwords | The code can be intercepted and reused, or the device can be stolen |
| SMS OTP | Possession | One-time password delivered via SMS text message | The code can be intercepted and reused, or the smartphone or SIM card can be stolen, or the SIM card may be duplicated |
| Smart cards () | Possession | A card that contains a cryptographic chip and secure memory with keys, using public key infrastructure for authentication | Can be physically stolen (but the attacker will not be able to use the device without knowing the PIN code; after several incorrect attempts, the device will be locked) |
| Security keys — tokens (, ) | Possession | A USB interface device that contains a cryptographic chip and secure memory with keys, using public key infrastructure for authentication | Can be physically stolen (but the attacker will not be able to use the device without knowing the PIN code; after several incorrect attempts, the device will be locked) |
| Device binding | Possession | A process that creates a profile, often using JavaScript or markers such as cookies and Flash Shared Objects to ensure a specific device is used | Markers can be stolen (copied), and the characteristics of a legitimate device can also be impersonated by an attacker on their device |
| Comportamentul | Inviolability | Analyzing how the user interacts with the device or application | Behavior can be imitated |
| Fingerprints | Inviolability | Stored fingerprints are compared with those read optically or electronically | The image can be stolen and used for authentication |
| Eye scanning | Inviolability | The characteristics of the eye, such as the iris pattern, are compared with new scans obtained optically | The image can be stolen and used for authentication |
| Face recognition | Inviolability | Facial characteristics are compared with new scans obtained optically | The image can be stolen and used for authentication |
| Voice recognition | Inviolability | Se compară caracteristicile unui model de voce înregistrat cu modele noi. | Înregistrarea poate fi furată și folosită pentru autentificare sau emulată. |
În a doua parte a publicației, ne așteaptă cele mai interesante informații - cifre și fapte, pe baza cărora se bazează concluziile și recomandările din prima parte. Se va analiza separat autentificarea în aplicațiile pentru utilizatori și în sistemele corporate.
Pe curând!
Sursa: habr.com
