

Compania Google a publicat „Cât de eficientă este igiena de bază a contului pentru prevenirea furtișorului acestuia” despre ceea ce poate face proprietarul contului pentru a-l proteja de atacuri. Vă prezentăm traducerea acestei cercetări.
Adevărul este că cea mai eficientă metodă utilizată de Google nu a fost inclusă în raport. A trebuit să scriu eu însumi despre această metodă la final.
În fiecare zi protejăm utilizatorii de sute de mii de încercări de hacking ale conturilor. provine de la boturi automate cu acces la sisteme externe de spargere a parolelor, dar există și atacuri de phishing și atacuri țintite. Anterior, am discutat despre , cum ar fi adăugarea unui număr de telefon, care vă pot ajuta să vă protejați, dar acum dorim să demonstrăm acest lucru în practică.
Un atac de phishing este o încercare de a înșela utilizatorul astfel încât acesta să transmită voluntar informații atacatorului, care vor fi utile în procesul de hacking. De exemplu, prin copierea interfeței unei aplicații legitime.
Atacurile cu ajutorul boturilor automate sunt încercări masive de hacking care nu sunt direcționate către utilizatori specifici. De obicei, sunt realizate cu ajutorul software-ului disponibil public și sunt accesibile chiar și hackerilor neantrenați. Atacatorii nu știu nimic despre particularitățile utilizatorilor specifici - ei pur și simplu rulează programul și „prind” toate conturile prost protejate din jur.
Atacurile țintite sunt spargeri ale unor conturi specifice, în care se adună informații suplimentare despre fiecare cont și proprietarul acestuia, pot exista încercări de interceptare și analiză a traficului, precum și utilizarea unor instrumente de hacking mai sofisticate.
(Notă a traducătorului)
Ne-am unit cu cercetătorii de la Universitatea din New York și Universitatea din California pentru a determina cât de eficientă este igiena de bază a conturilor în prevenirea furtului acestora.
Cercetarea anuală despre și a fost prezentată miercuri într-o reuniune cu experți, politicieni și utilizatori numită .
Cercetările noastre arată că adăugarea simplă a unui număr de telefon în contul dumneavoastră Google poate bloca până la 100% din atacurile automate, 99% din atacurile de tip phishing la scară largă și 66% din atacurile țintite, conform investigației noastre.
Protecție proactivă automată Google împotriva «sustragerii» contului
Implementăm o protecție proactivă automată pentru a securiza mai bine toți utilizatorii noștri împotriva hacking-ului contului. Iată cum funcționează: dacă detectăm o încercare suspectă de autentificare (de exemplu, dintr-o nouă locație sau dispozitiv), vă vom cere dovezi suplimentare că sunteți cu adevărat dumneavoastră. Această confirmare poate consta în verificarea accesului la un telefon de încredere sau răspunsul la o întrebare la care doar dumneavoastră știți răspunsul corect.
Dacă v-ați conectat la telefonul dumneavoastră sau ați furnizat un număr de telefon în setările contului, putem oferi același nivel de protecție ca în cazul verificării în doi pași. Am constatat că codul SMS trimis pe numărul de telefon de recuperare a ajutat la blocarea 100% a boturilor automate, 96% a atacurilor de tip phishing la scară largă și 76% din atacurile țintite. Cererile pe dispozitive pentru a confirma acțiunea, care sunt o înlocuire mai sigură a SMS-urilor, au ajutat la prevenirea a 100% din boturile automate, 99% din atacurile de tip phishing la scară largă și 90% din atacurile țintite.
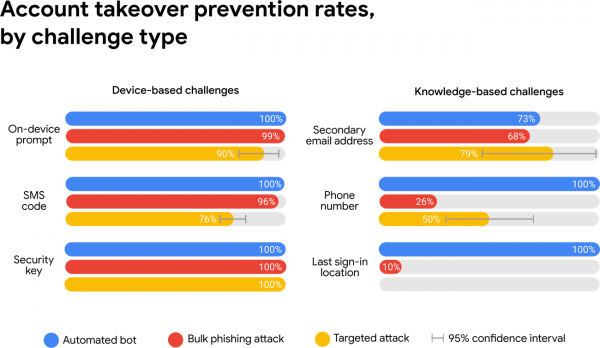
Protecția bazată atât pe deținerea unor dispozitive specifice, cât și pe cunoașterea unor fapte specifice ajută la rezistența împotriva boturilor automate, iar protecția bazată pe deținerea unor dispozitive specifice este pentru prevenirea phishing-ului și chiar a atacurilor țintite.
Dacă nu aveți configurat un număr de telefon în contul dumneavoastră, putem apela la metode de protecție mai slabe, bazate pe cunoștințe despre dumneavoastră, cum ar fi locația ultimei autentificări în cont. Aceasta funcționează bine împotriva boturilor, dar nivelul de protecție împotriva phishing-ului poate scădea până la 10%, iar împotriva atacurilor țintite, securitatea este practic inexistentă. Acest lucru se întâmplă deoarece paginile de phishing și atacatorii, în cazul atacurilor țintite, pot să vă determine să dezvăluiți orice informație suplimentară pe care Google ar putea să o ceară pentru verificare.
Având în vedere avantajele acestei protecții, s-ar putea întreba de ce nu cerem utilizarea acesteia pentru fiecare conectare. Răspunsul constă în faptul că acest lucru ar crea dificultăți suplimentare pentru utilizatori (în special pentru cei neexperimentați — n. trad..) și ar crește riscul de blocare a contului. În cadrul experimentului, s-a constatat că 38% dintre utilizatori nu aveau acces la telefonul lor în momentul conectării la cont. Încă 34% dintre utilizatori nu au reușit să-și amintească adresa de e-mail alternativă.
Dacă ați pierdut accesul la telefonul dvs. sau nu puteți să vă conectați, puteți întotdeauna să reveniți la un dispozitiv de încredere de pe care ați mai intrat anterior pentru a accesa contul dumneavoastră.
Analizăm atacurile de tip „hacking la comandă”
Acolo unde majoritatea soluțiilor automate de protecție blochează cele mai multe boturi și atacuri de tip phishing, atacurile țintite devin mai dăunătoare. În cadrul eforturilor noastre continue de , descoperim constant noi grupuri criminale de „hacking la comandă” care cer în medie 750 de dolari pentru spargerea unui cont. Acești infractori se bazează adesea pe e-mailuri de phishing care se dau drept membri ai familiei, colegi, funcționari guvernamentali sau chiar Google. Dacă ținta nu cedează la prima tentativă de phishing, atacurile ulterioare continuă mai mult de o lună.
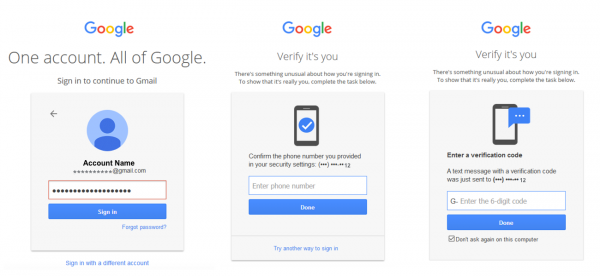
Un exemplu de atac phishing de tip „omul din mijloc”, care verifică parola în timp real. După aceea, pe pagina de phishing li se solicită victimelor să introducă codurile de autentificare SMS pentru a accesa contul victimei.
Conform estimărilor noastre, doar unul dintr-un milion de utilizatori este expus unui risc atât de mare. Infractorii nu vizează persoane la întâmplare. Deși studiile arată că protecția noastră automată poate ajuta la întârzierea și chiar prevenirea a până la 66% din atacurile țintite pe care le-am analizat, recomandăm în continuare ca utilizatorii cu un nivel ridicat de risc să se înscrie în . Așa cum a fost observat în timpul anchetei noastre, utilizatorii care utilizează exclusiv chei de securitate (adică — autentificarea cu doi pași folosind codurile trimise utilizatorilor — nota traducătorului.), au căzut victime ale phishingului țintit.
Investiți puțin timp în protejarea contului dumneavoastră
Folosiți centuri de siguranță pentru a vă proteja viața și sănătatea în timpul călătoriilor cu mașina. Și cu ajutorul celor puteți asigura siguranța contului dumneavoastră.
După cum arată cercetările noastre, unul dintre cele mai simple lucruri pe care le puteți face pentru a vă proteja contul Google este să vă setați un număr de telefon. Pentru utilizatorii cu un nivel ridicat de risc, precum jurnaliști, activiști comunitari, lideri de afaceri și echipe de campanii politice, programul nostru va ajuta la asigurarea celor mai înalte niveluri de securitate. Puteți, de asemenea, să vă protejați conturile de servicii terțe (non-Google) de atacurile prin hacking, instalând extensia .
Este interesant că Google nu urmează sfaturile pe care le oferă propriilor utilizatori. pentru autentificarea cu doi factori a mai mult de 85 000 de angajați. Potrivit reprezentanților companiei, de la începutul utilizării tokenurilor hardware nu a fost raportată nicio furt de cont. Comparativ cu cifrele prezentate în acest raport, astfel se vede că utilizarea tokenurilor pentru autentificarea cu doi factori este singura metodă sigură de protecție atât a conturilor, cât și a informațiilor (iar în unele cazuri și a banilor).
Pentru protecția conturilor Google se folosesc tokenuri create conform standardului FIDO U2F, de exemplu . Iar pentru autentificarea cu doi factori în sistemele de operare Windows, Linux și MacOS se folosesc .
(Notă a traducătorului)
Sursa: habr.com
