

Esenta celor întâmplate
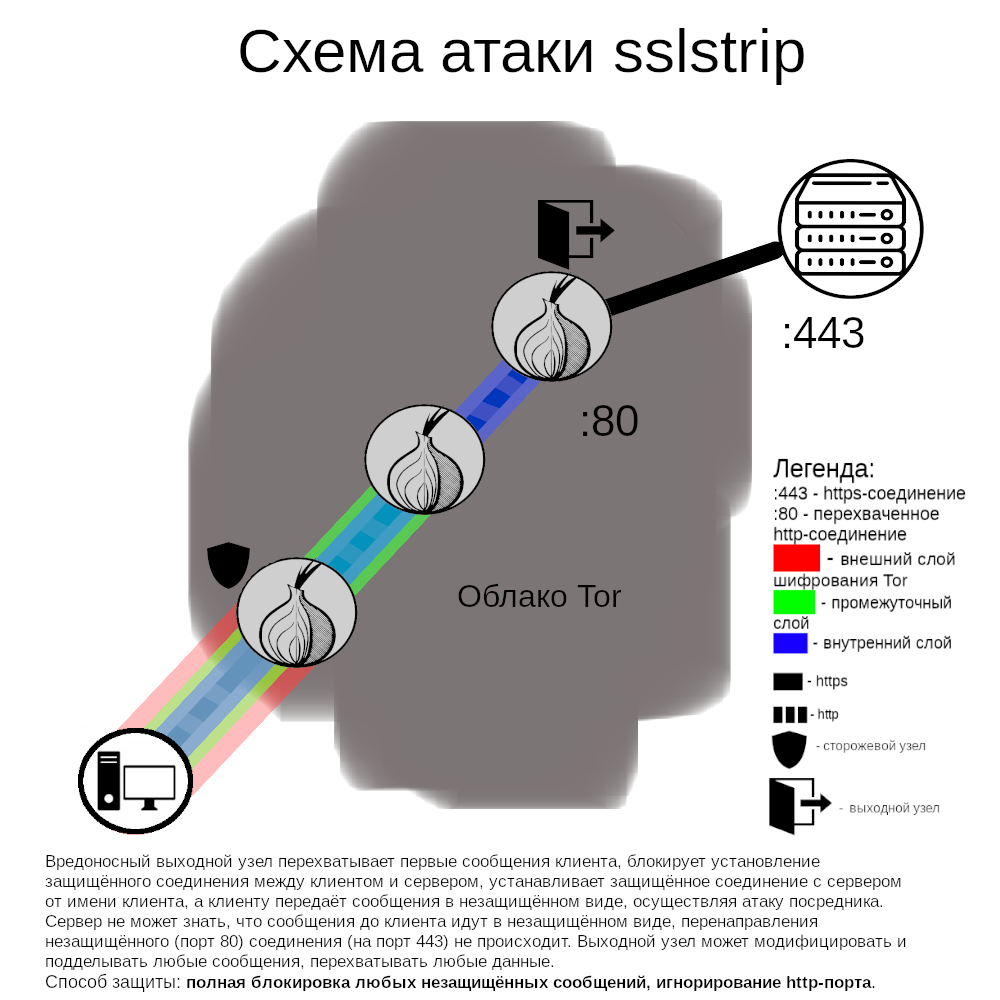
În mai 2020, a fost descoperit un grup de noduri de ieșire care intervenea în conexiunile de ieșire. În special, acestea lăsau aproape toate conexiunile netulburate, dar interceptau conexiunile către un număr mic de burse de criptomonede. Dacă utilizatorii vizitau versiunea HTTP a site-ului (adică, necriptată și neautentificată), nodurile malițioase preveneau redirecționarea către versiunea HTTPS (adică, criptată și autentificată). Dacă utilizatorul nu observa substituția (de exemplu, absența semnului de lacăt în browser) și începea să transmită informații importante, aceste informații puteau fi interceptate de atacator.
Proiectul Tor a exclus aceste noduri din rețea în mai 2020. În iulie 2020, a fost descoperit un alt grup de retransmițători care desfășurau un atac similar, după care aceștia au fost, de asemenea, excluși. Până în prezent, nu este clar dacă au fost atacati cu succes utilizatori, dar, având în vedere amploarea atacului și faptul că atacatorul a repetat încercarea (prima încercare a afectat 23% din capacitatea totală a nodurilor de ieșire, iar a doua aproximativ 19%), este rezonabil să presupunem că infractorul a considerat costurile atacului justificate.
Acest incident este un bun memento că cererile HTTP sunt necriptate și neautentificate și, prin urmare, sunt încă vulnerabile. Tor Browser include extensia HTTPS Everywhere, care este special concepută pentru a preveni astfel de atacuri, dar eficiența sa este limitată de lista care nu acoperă toate site-urile web din lume. Utilizatorii care vizitează versiunea HTTP a site-urilor vor fi întotdeauna expuși riscului.
Prevenirea unor astfel de atacuri în viitor
Metodele de prevenire a atacurilor se împart în două părți: prima include măsurile pe care le pot lua utilizatorii și administratorii de site-uri pentru a-și întări securitatea, în timp ce a doua se referă la identificarea și detectarea în timp util a nodurilor malițioase din rețea.
Acțiuni recomandate din partea site-urilor:
1. Activarea HTTPS (certificatul gratuit este oferit Let’s Encrypt)
2. Adăugarea de reguli de redirecționare în lista HTTPS-Everywhere, astfel încât utilizatorii să poată stabili proactiv o conexiune sigură, în loc să se bazeze pe redirecționări după stabilirea unei conexiuni nesigure. În plus, dacă administrația serviciilor web dorește să evite complet interacțiunea cu nodurile de ieșire, aceasta poate furniza o versiune onion a site-ului.
În prezent, proiectul Tor ia în considerare dezactivarea completă a HTTP-ului nesecurizat în Tor Browser. Acum câțiva ani, o astfel de măsură părea de neimaginat (prea multe resurse aveau doar HTTP nesecurizat), dar cu HTTPS-Everywhere și cu viitoarea versiune Firefox există o posibilitate experimentală de a utiliza HTTPS în mod implicit pentru prima conexiune, având opțiunea de a reveni la HTTP dacă este necesar. Este încă neclar cum va afecta acest approach utilizatorii Tor Browser, așa că va fi testat mai întâi la niveluri de securitate mai ridicate ale browserului (iconiță de scut).
Din partea rețelei Tor există voluntari care monitorizează comportamentul releelor și raportează incidentele, ceea ce permite nodurilor malițioase să fie excluse de serverele de root catalog. Deși aceste rapoarte sunt de obicei tratate rapid și nodurile malițioase sunt deconectate imediat după descoperire, resursele pentru monitorizarea constantă a rețelei sunt insuficiente. Dacă ați reușit să descoperiți un releu malițios - puteți informa proiectul, instrucțiunile sunt disponibile la acest link.
Abordarea actuală are două probleme fundamentale:
1. În evaluarea unui releu necunoscut, este greu de dovedit malițiozitatea acestuia. Dacă nu s-au observat atacuri din partea sa, ar trebui să rămână acolo? Atacurile în masă, care afectează mulți utilizatori, sunt mai ușor de detectat, dar dacă atacurile afectează doar un număr mic de site-uri și utilizatori, atacatorul poate acționa preventiv. Rețeaua Tor în sine constă din mii de relee situate în întreaga lume, iar această diversitate (și descentralizarea rezultată) este una dintre forțele sale.
2. În evaluarea unui grup de relee necunoscute, este greu de dovedit interconectivitatea acestora (adică, efectuează atacuri Sybil). Mulți operatori de retransmisie voluntari aleg aceleași rețele ieftine pentru găzduire, precum Hetzner, OVH, Online, Frantech, Leaseweb etc., și dacă se vor descoperi mai mulți retransmițători noi, va fi dificil să se determine clar dacă au apărut mai mulți operatori noi sau doar unul, care administrează toți noii retransmițători.
Sursa: linux.org.ru
