

Dezvoltatorul de soluții antivirus „Doctor Web” despre descoperirea unei spate periculoase, răspândite de infractori sub forma unei actualizări pentru browserul popular Google Chrome. Se raportă că victimele infractorilor cibernetici au depășit deja 2.000 de persoane, iar numărul continuă să crească.
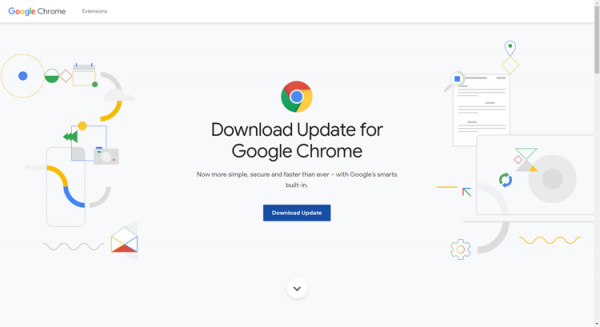
Conform laboratorului virusologic „Doctor Web”, pentru a maximiza acoperirea audienței, infractorii au utilizat resurse bazate pe CMS WordPress - de la bloguri de știri până la portaluri corporative, la care hackerii au reușit să obțină acces administrativ. În codurile paginilor compromis este încorporat un script JavaScript care redirecționează utilizatorii către un site phishing, mascat ca fiind resursa oficială a companiei Google (vezi captura de ecran de mai sus).
Prin intermediul spatelui, infractorii obțin posibilitatea de a livra pe dispozitivele infectate o „încărcătură utilă” sub formă de aplicații malware. Printre acestea se numără: keyloggerul X-Key Keylogger, stilizerul Predator The Thief și troianul pentru acces de la distanță prin protocolul RDP.
Pentru a evita incidente neplăcute, specialiștii companiei „Doctor Web” recomandă să fim extrem de atenți atunci când navigăm pe Internet și sugerează să nu ignorăm filtrul de resurse phishing, prevăzut în multe browsere moderne.
Sursa: 3dnews.ru
