

A fost lansată versiunea instrumentarului OpenZiti 1.0, care permite integrarea în aplicații a unor servicii pentru interacțiunea rețelelor distribuite și accesul la servicii în medii de rețea izolate. OpenZiti oferă posibilitatea de a desfășura o rețea overlay specifică pentru aplicațiile dezvoltate, care funcționează deasupra internetului obișnuit și utilizează rutare mesh, în care fiecare punct al rețelei se leagă prin puncte vecine. Codul proiectului este scris în limbajul Go și este distribuit sub licența Apache 2.0. Sunt furnizate legături pentru limbajele C, Go, Python, Swift, Java, Node.js și C# (.NET), precum și un instrumentar pentru integrarea aplicațiilor pe platforma Android.
Sistemul OpenZiti este inițial conceput pentru construirea de rețele care garantează protecția și izolația traficului în condițiile în care funcționează în medii nesecurizate, unde nodurile pot fi compromise (arhitectura de încredere zero - Zero Trust). Tehnologia poate fi utilizată pentru organizarea conexiunilor cu aplicațiile în locul VPN. Funcționarea rețelei este asigurată prin utilizarea unui proces-controller care gestionează configurația rețelei, autentificarea și configurarea serviciilor, precum și nodurile care au permisiunea de a acționa ca routere, formând o rețea mash și realizând transmiterea traficului de tranzit prin intermediul lor. Este posibilă adăugarea de servicii pentru echilibrarea încărcării și asigurarea redundanței.
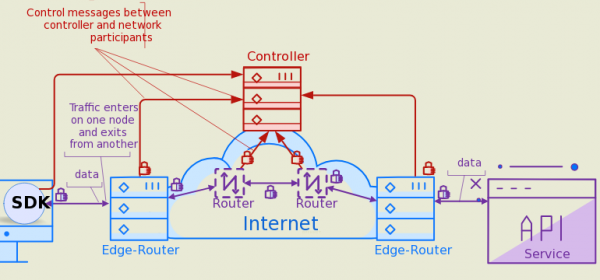
Accesul la rețeaua overlay se realizează prin intermediul unor edge-clienți speciali care permit accesul din rețeaua externă la rețeaua overlay construită cu ajutorul OpenZiti. Este posibilă crearea de tuneluri și proxy-uri care permit redirecționarea traficului între rețeaua obișnuită și cea overlay și invers, astfel încât din rețeaua externă să interacționeze cu aplicațiile care funcționează în rețeaua overlay și să acceseze aplicațiile existente care nu au suport încorporat pentru rețeaua overlay.
Accesarea rețelei și obținerea de date din servere DNS-ul este posibil doar după parcurgerea unei autentificări și autorizări obligatorii — fără drepturi, clientul nu va putea determina existența serviciului și să se conecteze la acesta. Tot traficul este protejat prin mTLS (autentificare mutuală, în care clientul și serverul se autentifică reciproc) și criptare end-to-end (ChaCha20-Poly1305), ceea ce înseamnă că compromiterea nodurilor din rețea nu va permite vizualizarea traficului aplicațiilor. Pentru criptare sunt utilizate funcțiile bibliotecii libsodium.
Printre aplicațiile populare care utilizează OpenZiti se numără platforma de partajare a datelor Zrok și ecosistemul browZer pentru desfășurarea site-urilor în rețeaua overlay. Pe lângă crearea de aplicații de rețea distribuite, OpenZiti este potrivit și pentru construirea de rețele private pentru accesul la API-uri închise, site-uri sau baze de date, ascunzând infrastructuri bazate pe Kubernetes în rețeaua overlay, precum și gestionarea de la distanță a sistemelor și dispozitivelor externe fără configurarea firewall-urilor și implicarea VPN-ului.
Versiunea OpenZiti 1.0 asigură stabilitatea API-ului pentru routere și controlere (pentru clienți, stabilitatea API-ului a fost garantată și anterior). Începând cu această versiune, API-ul și interfața liniei de comandă vor suporta compatibilitatea înapoi, iar atunci când este necesară eliminarea unor funcționalități, se va aplica un proces de tranziție în statut de deprecated și eliminarea efectivă doar la o schimbare semnificativă a numărului versiunii. În noua versiune au fost efectuate teste suplimentare cu simularea unor diverse defecțiuni ale componentelor rețelei (chaos testing), permițând validarea stabilității rețelei în cazul apariției unor situații neprevăzute și capacitatea de a reveni la funcționarea normală după restabilirea componentelor defecte.
Sursa: opennet.ro
