

A fost lansată versiunea proiectului Pi-hole 6, care dezvoltă un sistem pentru blocarea centralizată a publicității în rețeaua locală, permițând utilizarea fără instalarea blocantelor de publicitate în browsere și pe dispozitivele finale ale utilizatorului. Schema propusă este relevantă pentru combaterea publicității pe dispozitive din rețelele de acasă, de exemplu, pe televizoare inteligente și centre media, precum și pentru blocarea publicității în aplicațiile mobile pe smartphone-uri. Blocarea în Pi-hole se realizează la nivel DNS — sistemul aplică o listă neagră a domeniilor utilizate în prezentarea publicității și, la nivel DNS, redirecționează solicitările către aceste domenii către adresa 0.0.0.0. Proiectul este distribuit sub licența EUPL 1.2 (Licența Publică a Uniunii Europene).
Pentru instalarea Pi-hole, este suficient să rulați un script shell care automatizează descărcarea și instalarea componentelor necesare. Instalarea este suportată pe Debian, Ubuntu, Fedora, Raspberry Pi OS (Raspbian), Armbian și CentOS Stream pentru arhitecturile x86_64, i386, ARM64, ARMv6, ARMv7 și RISC-V. Se preconizează că Pi-hole poate fi instalat pe plăci precum Raspberry Pi (performanța Raspberry Pi Zero este suficientă pentru funcționare). De asemenea, este oferit o imagine de container preconfigurată care conține un mediu de lucru bazat pe Pi-hole.
Pi-hole rulează servere DHCP și DNS, bazate pe o versiune modificată a dnsmasq. Serverul DHCP este utilizat pentru a transmite automat setările serverului DNS, implicat în blocare. Procesul de fundal FTLDNS (pihole-FTL) este folosit pentru a gestiona serverul DNS și pentru a colecta statistici. Managementul FTLDNS poate fi realizat prin API Web, telnet sau utilitarul de linie de comandă pihole. FTLDNS acumulează statistici despre numărul de domenii blocate și solicitări. domenii, sosind în cererile DNS, blocarea domeniilor rețelelor de publicitate, cererile DNS cached și redirecționate, numărul de clienți. Statisticile sunt stocate folosind SQLite.
Deasupra API-ului furnizat de FTLDNS, a fost implementat o interfață web pentru monitorizarea și gestionarea blocărilor, bazată pe codul AdminLTE. Interfața web este adaptată pentru a funcționa atât pe computere cu ecrane mari, cât și pe dispozitive mobile. Este suportat accesul la jurnale detaliate, date sumare (de exemplu, cei mai populari clienți și domenii), vizualizare grafică clară și diagrame, extragerea istoricului pe o anumită perioadă, filtrarea jurnale, gestionarea listelor albe și negre, blocarea pe baza expresiilor regulate, gestionarea setărilor DHCP și DNS.
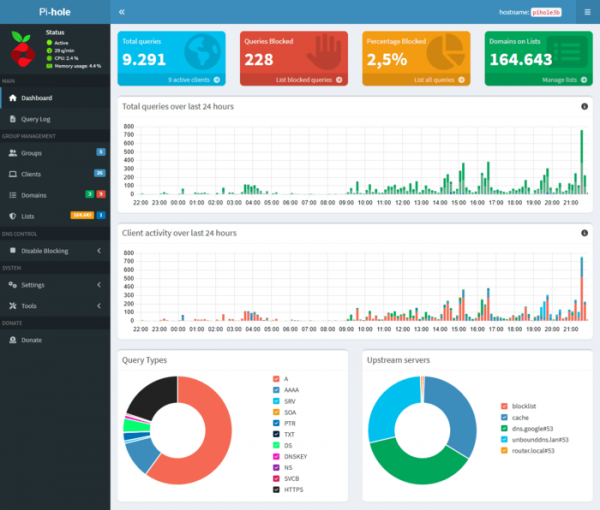
În noua versiune:
- În procesul de fundal pihole-FTL este integrat un server http și implementat un API REST. Implementarea integrată a serverului HTTP este bazată pe biblioteca CivetWeb. Anterior, pentru organizarea funcționării interfeței web, era lansat serverul HTTP lighttpd. Handler-ele serverului pentru interfața web au fost rescrise din PHP în Lua (CivetWeb oferă suport încorporat pentru Lua, ceea ce a permis eliminarea PHP din dependențe).
- Funcționalitatea de filtrare a domeniilor a fost extinsă și a fost adăugată suport pentru conectarea listelor albe externe, care definesc domeniile accesibile indiferent de includerea în listele negre.
- Fișierele de configurare dispersate au fost consolidate într-un singur fișier în format toml (/etc/pihole/pihole.toml). Pentru a modifica configurația, se poate edita direct fișierul toml, se poate folosi comanda „pihole-FTL --config”, se pot substitui parametrii prin variabile de mediu, se poate accesa API-ul sau se pot schimba setările prin interfața web.
- Aspectul interfeței web a fost complet modificat, introducând o separare între modul obișnuit și modul expert.
- A fost adăugat suport pentru HTTPS, cu posibilitatea de a oferi atât propria certificat TLS, cât și generarea automată a certificatului.
- Imaginea containerului pentru Docker a fost schimbată pentru a folosi Alpine Linux în loc de Debian, ceea ce a permis reducerea semnificativă a dimensiunii sale.
Sursa: opennet.ro
