

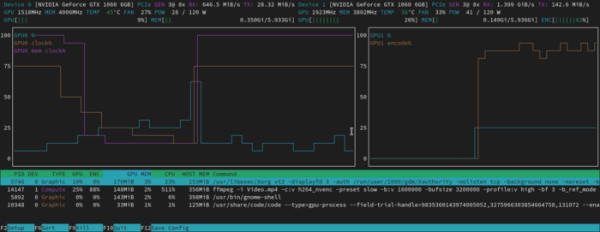
A fost publicată versiunea 3.2.0 a utilitarului de consolă nvtop, destinat monitorizării interactive a performanței GPU-urilor și a acceleratorilor hardware. Utilitarul permite vizualizarea pe grafice a sarcinii, consumului de memorie și modificării frecvenței GPU, precum și vizualizarea proceselor care solicită cel mai mult GPU-ul. Sunt acceptate GPU-uri și acceleratoare de la companiile AMD, Intel, NVIDIA, Apple (M1 & M2), Huawei (Ascend), Qualcomm și Broadcom (VideoCore). Este posibilă monitorizarea simultană a mai multor cipuri pe un singur ecran.
Noua versiune implementează suport pentru driverele Intel XE și Broadcom V3D (Raspberry Pi). A fost adăugat suport pentru acceleratorul AI Google TPU (Unitate de Procesare Tensor). Au fost adăugate opțiunile „-P” și „-s” pentru ascunderea zonei cu lista proceselor și pentru salvarea stării în format JSON.
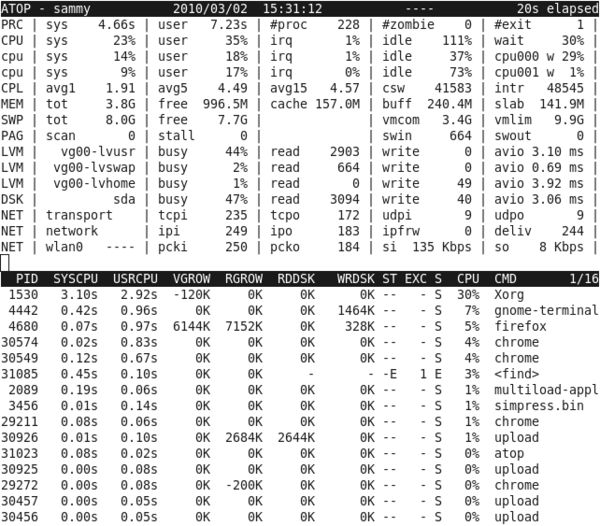
De asemenea, a fost lansat utilitarul Atop 2.11.1, destinat monitorizării interactive a parametrilor de funcționare a sistemului și afișării activității proceselor. Spre deosebire de utilitarul top, programul atop oferă mai multe detalii (CPU, GPU, memorie, discuri, rețea, fire, containere) și posibilitatea de a salva periodic rapoartele într-un fișier pentru analiza ulterioară. Codul este scris în limbajul C și este distribuit sub licența GPLv2.
Noua versiune remediază o vulnerabilitate (CVE-2025-31160) care permite unui utilizator local să provoace o depășire a bufferului atunci când utilitarul atop este rulat de un alt utilizator. De exemplu, un utilizator fără privilegii poate organiza un atac asupra administratorului care rulează utilitarul atop. Problema este cauzată de faptul că atop suportă opțional colectarea de statistici despre funcționarea GPU-ului, care este gestionat de un proces separat atopgpud. Interacțiunea cu acest proces se realizează printr-un port TCP. La pornire, atop încearcă să se conecteze la acest port TCP și încarcă periodic statistici prin acesta, fără a asigura o verificare adecvată a dimensiunii datelor transmise.
Metoda de atac constă în faptul că orice utilizator din sistem poate lansa pe portul de rețea atopgpud propriul său handler, care va produce date pretențios mai mari, ceea ce va duce la o depășire a buffer-ului în atop în încercarea de a analiza statisticile. Până în prezent, nu a fost demonstrată posibilitatea de a crea un exploit funcțional pentru executarea codului. În noua versiune atop, colectarea statisticilor prin USB este dezactivată implicit, iar opțiunea „-k” a fost adăugată pentru a activa suportul pentru atopgpud. De asemenea, au fost implementate verificări suplimentare în codul analizei statisticilor pentru a preveni depășirile.
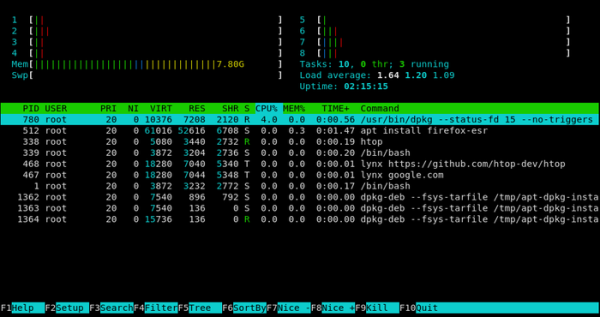
În concluzie, se remarcă lansarea utilitarului asemănător lui top, htop 3.4.0, care oferă funcționalități precum derularea verticală și orizontală liberă a listei de procese, instrumente de evaluare a eficienței operării SMP și utilizarea fiecărui nucleu de procesor, vizualizarea în mod arbore, opțiuni flexibile pentru configurarea interfeței, suport pentru filtrarea proceselor și gestionarea acestora (oprirea, ajustarea priorității). Codul proiectului este scris în C și este distribuit sub licența GPLv2.
În noua versiune a fost adăugat urmărirea activității GPU în Linux; s-a îmbunătățit funcționarea pe calculatoarele Apple cu ARM; problemele de compilare pentru DragonFlyBSD, Darwin, NetBSD, OpenBSD și Solaris au fost rezolvate; s-a asigurat contabilizarea activității pe disc și a rețelei în DragonFlyBSD; a fost inclusă informația despre firele de execuție și starea proceselor în macOS; suportul pentru Unicode a fost extins; codul a fost repoziționat pentru a funcționa cu senzorii de temperatură; a crescut performanța codului pentru analiza statisticii; a fost adăugat suport pentru ascunderea datelor despre cache și buffer-uri.
Sursa: opennet.ro
