

Cercetătorul israelian în securitate Ido Hoorvitch din Tel Aviv a publicat rezultatele unui experiment privind fiabilitatea parolelor utilizate pentru a organiza accesul la rețelele wireless. În cadrul studiului, prin captarea cadrelor cu identificatori PMKID, au fost obținute parolele pentru accesul la 3663 din cele 5000 (73%) de rețele wireless studiate în Tel Aviv. Concluzia a fost că majoritatea proprietarilor de rețele wireless folosesc parole nesigure, susceptibile de a fi sparte prin hashing, iar rețelele lor wireless pot fi atacate folosind uneltele standard hashcat, hcxtools și hcxdumptool.
Ido a folosit un laptop cu Ubuntu Linux pentru a intercepta pachetele rețelelor wireless, l-a pus în rucsac și a umblat prin oraș până când a reușit să captureze cadre cu identificatori PMKID din cinci mii de rețele wireless diferite. Apoi, a folosit un computer cu 8 GPU NVIDIA QUADRO RTX 8000 48GB pentru a sparge parolele din hash-urile extrase din identificatorul PMKID. Performanța de spargere a fost de server aproape 7 milioane de hash-uri pe secundă. Ca termen de comparație, pe un laptop obișnuit, performanța este de aproximativ 200.000 de hash-uri pe secundă, ceea ce este suficient pentru a sparge o parolă formată din 10 cifre în aproximativ 9 minute.
Pentru a accelera procesul de spargere, s-a limitat căutarea la secvențe ce includ doar 8 litere mici, precum și 8, 9 sau 10 cifre. Această restricție a fost suficientă pentru a determina parolele pentru 3663 din 5000 de rețele. Cele mai frecvente au fost parolele din 10 cifre, folosite în 2349 de rețele. Parolele din 8 cifre au fost utilizate în 596 de rețele, cele de 9 în 368, iar parolele din 8 litere mici în 320. Repetarea culegerii folosind dicționarul rockyou.txt, de 133 MB, a permis obținerea rapidă a 900 de parole.
Se presupune că situația privind fiabilitatea parolelor în rețelele wireless din alte orașe și țări este aproximativ similară, iar majoritatea parolelor pot fi descoperite în câteva ore, cheltuind aproximativ $50 pe o placă de rețea wireless cu suport pentru modul de monitorizare a undelor (în experiment a fost folosită placa ALFA Network AWUS036ACH). Atacul bazat pe PMKID este aplicabil doar punctelor de acces care suportă roaming, dar, așa cum a demonstrat practica, majoritatea producătorilor nu îl dezactivează.
Pentru atac s-a folosit o metodă standard de spargere a rețelelor wireless cu WPA2, cunoscută din 2018. Spre deosebire de metoda clasică, care necesită interceptarea cadrelor de handshake în timpul conectării utilizatorului, metoda bazată pe interceptarea PMKID nu este legată de conectarea unui nou utilizator la rețea și poate fi realizată în orice moment. Pentru a obține date suficiente pentru a începe încercarea de parolă, este necesară doar interceptarea unui cadru cu identificatorul PMKID. Astfel de cadre pot fi obținute atât în modul pasiv, urmărind activitatea legată de roaming, cât și forțând inițierea transmisiei cadrelor cu PMKID în eter, trimițând o cerere de autentificare către punctul de acces.
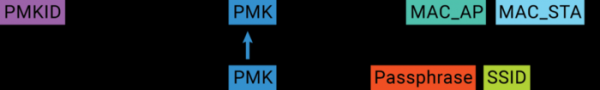
PMKID este un hash generat folosind parola, adresa MAC a punctului de acces, adresa MAC a clientului și numele rețelei wireless (SSID). Ultimele trei parametrii (MAC AP, MAC Station și SSID) sunt cunoscuți inițial, ceea ce permite utilizarea metodei de atac prin dicționar pentru a determina parola, similar cu modul în care parolele utilizatorilor din sistem pot fi descoperite atunci când hash-ul lor este expus. Astfel, securitatea accesului la rețeaua wireless depinde în totalitate de soliditatea parolei stabilite.
Sursa: opennet.ro
