

A avut loc lansarea browser-ului web Firefox 157 și au fost formate actualizări pentru versiunile anterioare cu un termen lung de suport — 153.4.0, 140.17.0 și 115.42.0. În cadrul noului ciclu de lansare de două săptămâni, versiunea Firefox 158 a intrat în faza de testare beta, cu lansarea programată pentru 13 octombrie.
Principalele noutăți în Firefox 157 (1, 2, 3):
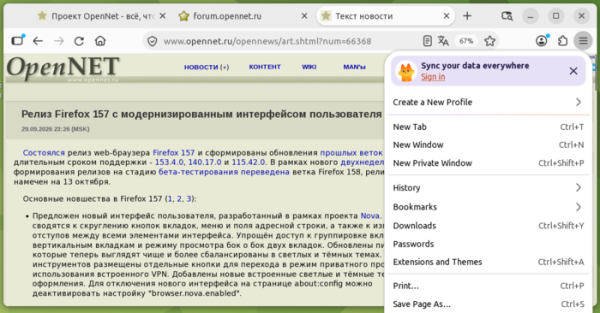
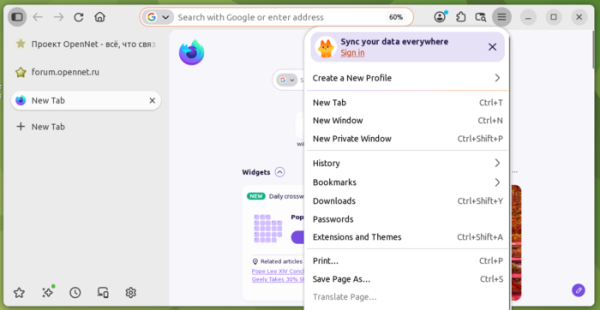
- A fost propus un nou interfață utilizator, dezvoltată în cadrul proiectului Nova. Modificările constau în rotunjirea butoanelor tab-urilor, a meniurilor și a câmpului din bara de adrese, precum și în modificarea distanțelor dintre toate elementele interfeței. Accesul la gruparea tab-urilor, tab-urile verticale și modul de vizualizare alături de două tab-uri a fost simplificat. Iconițele au fost actualizate, având acum un aspect mai curat și mai bine echilibrat în temele deschise și întunecate. Au fost adăugate noi teme de design încorporate, deschise și întunecate. Pentru a dezactiva noua interfață, pe pagina about:config se poate dezactiva setarea „browser.nova.enabled”.

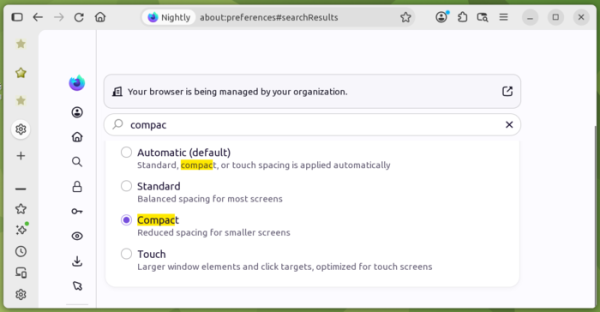
- A fost restaurată posibilitatea de a activa modul compact, în care bara și bara de tab-uri a interfeței ocupă un minim de spațiu pe ecran, lăsând mai mult loc pentru conținutul paginilor web.

- O nouă implementare a barei laterale a fost activată pentru toți utilizatorii, care suportă tab-uri verticale. Pentru utilizatorii vechii bare, aranjamentul elementelor este apropiat de aspectul în care comutatorul de bare se află în partea de sus. Opțiunea de a afișa bara laterală a fost eliminată din setări, dar vechea bară poate fi recuperată prin dezactivarea parametrului sidebar.revamp de pe pagina about:config. Eliminarea suportului pentru vechea bară este planificată pentru sfârșitul anului 2027.

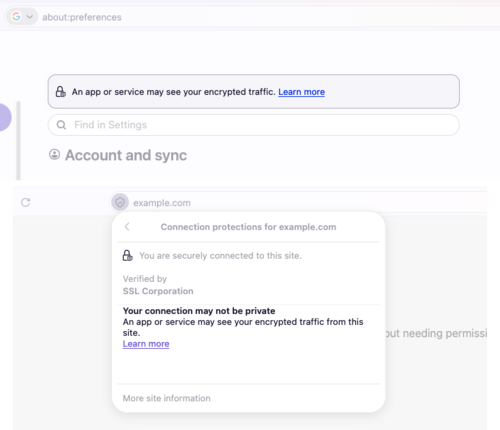
- În setări și în panoul derulant care apare când se face clic pe imaginea scutului din bara de adrese, a fost implementată afișarea unui avertisment cu privire la posibilitatea interceptării traficului criptat, care apare în cazul activării funcției de salvare a cheilor de criptare în jurnal prin setarea variabilei de mediu SSLKEYLOGFILE.

- În apelurile video prin WebRTC a fost implementată posibilitatea de a utiliza accelerația hardware pentru decodarea formatului AV1.
- Pentru utilizatorii din Austria, Belgia, Republica Cehă, Danemarca, Finlanda, Ungaria, Irlanda, Luxemburg, Olanda, Norvegia, Polonia, Portugalia, Slovacia, Spania, Suedia și Elveția a fost inclus un mecanism de afișare a recomandărilor contextuale și a sugestiilor sponsorizate. Puteți dezactiva recomandările în setările „Settings > Search > Firefox Suggests”.
- Navigarea cu tasta Tab acum trece prioritar la zona de introducere din bara de adrese și câmpul de căutare, în loc de butonul de selecție a motorului de căutare.
- Printre sistemele de căutare integrate a fost eliminat serviciul de căutare Amazon.
- Dialogurile afișate la apelarea funcțiilor JavaScript alert(), confirm() și prompt(), fereastra de completare automată a introducerii și formularele pentru selecția culorii și datei acum respectă schema de culori deschisă sau închisă setată pe pagină.
- În regula CSS @supports a fost adăugată funcția at-rule(), prin care se poate determina suportul în browser pentru diverse @-reguli. De exemplu „@supports at-rule(@scope)”
- În proprietățile CSS overscroll-behavior, overscroll-behavior-block, overscroll-behavior-inline, overscroll-behavior-x și overscroll-behavior-y a fost adăugată suportul pentru valoarea „chain”, care permite trecerea fără probleme la derularea în elementul părinte după ce s-a ajuns la capătul conținutului blocului încorporat, dar dezactivează efectele, precum rebotează la derularea până la capăt.
- În Firefox pentru Android a fost implementată revenirea la rezultatele căutării anterioare prin apăsarea pe câmpul de căutare de pe pagina principală. A fost adăugată posibilitatea de a elimina elementele de pe pagina Downloads prin gestul ecranului „glisare”.
Pe lângă noutăți și corecturi de erori, în Firefox 157 au fost remediate 76 de vulnerabilități, dintre care 38 au fost marcate cu un nivel ridicat de pericol. Majoritatea vulnerabilităților sunt cauzate de probleme legate de gestionarea memoriei, cum ar fi depășirile de tampon și accesările zonelor de memorie deja eliberate. Aceste probleme pot conduce în mod potențial la executarea codului de către un atacator la deschiderea paginilor special concepute.
Sursa: opennet.ro
