

Proiectul Firezone dezvoltă un server VPN pentru organizarea accesului la gazde în rețele izolate interne din dispozitivele utilizatorilor aflate în rețele externe. Proiectul are ca scop atingerea unui nivel ridicat de securitate și simplificarea procesului de implementare a VPN-ului. Codul proiectului este scris în limbajele Elixir și Ruby și este distribuit sub licența Apache 2.0.
Proiectul este dezvoltat de un inginer de automatizare a securității de la Cisco, care a încercat să creeze o soluție ce automatizează lucrul cu configurația gazdelor și exclude apariția problemelor întâmpinate în organizarea accesului sigur la VPC-uri în cloud. Firezone poate fi considerat un echivalent deschis al OpenVPN Access Server, construit pe baza WireGuard în loc de OpenVPN.
Pentru instalare sunt disponibile pachete rpm și deb pentru diferite versiuni de CentOS, Fedora, Ubuntu și Debian, a căror instalare nu necesită dependențe externe, deoarece toate dependențele necesare sunt deja incluse prin intermediul instrumentului Chef Omnibus. Este nevoie doar de o distribuție cu un nucleu Linux de cel puțin 4.19 și un modul al nucleului compilat cu VPN WireGuard. Potrivit autorului, pornirea și configurarea serverului VPN pot fi realizate în doar câteva minute. Componentele interfeței web sunt rulate sub un utilizator fără privilegii, iar accesul este posibil doar prin HTTPS.
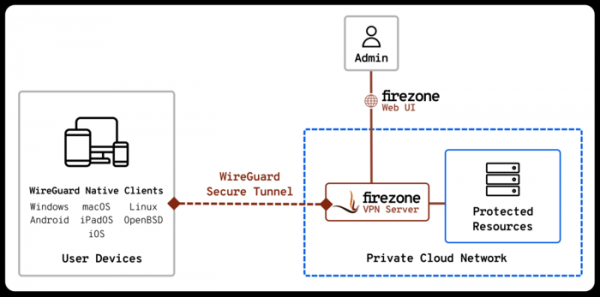
Pentru organizarea canalelor de comunicație în Firezone se utilizează WireGuard. Firezone include, de asemenea, funcții de firewall care folosesc nftables. În forma sa actuală, firewall-ul este limitat la instrumente pentru blocarea traficului de ieșire către anumite gazde sau subrețele în rețele interne sau externe. Managementul se face prin intermediul interfeței web sau în modul linie de comandă folosind utilitarul firezone-ctl. Interfața web este construită pe baza Admin One Bulma.
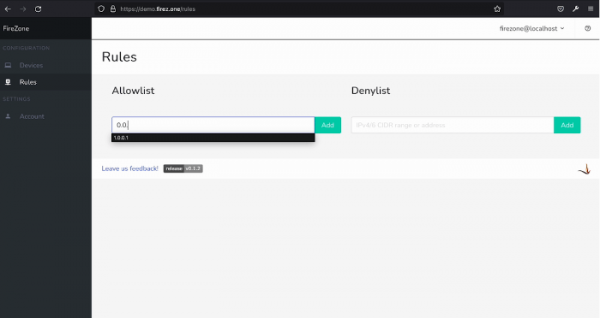
În prezent, toate componentele Firezone sunt lansate pe un singur server, dar proiectul se dezvoltă inițial cu gândul la modularitate și în viitor se preconizează adăugarea posibilității de a dispersa componentele interfeței web, VPN și firewall-ului pe gazde diferite. Printre planuri se menționează, de asemenea, integrarea unui blocker de reclame care funcționează la nivelul DNS, suport pentru liste de blocare a gazdelor și subrețelelor, posibilitatea de autentificare prin LDAP / SSO și funcționalități suplimentare pentru gestionarea utilizatorilor.
Sursa: opennet.ro
