

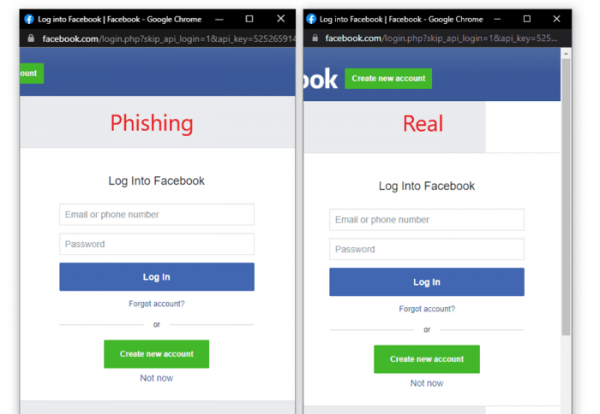
Au fost publicate informații despre o metodă de phishing care permite crearea unei iluzii la utilizator că lucrează cu un formular de autentificare legitim, prin recrearea interfeței browserului într-o zonă afișată deasupra ferestrei actuale prin intermediul iframe-ului. Dacă anterior infractorii cibernetici încercau să înșele utilizatorul înregistrând domenii asemănătoare sau manipulând parametrii din URL, prin metoda propusă, folosind HTML și CSS, elementele sunt desenate în partea superioară a ferestrei pop-up, repetând interfața browserului, inclusiv antetul cu butoanele de control ale ferestrei și bara de adrese, care include o adresă ce nu corespunde cu adresa reală a conținutului.
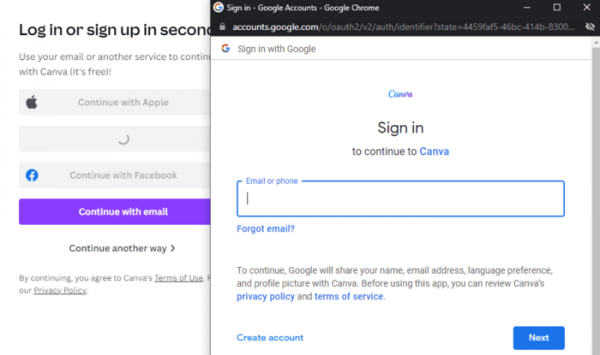
Având în vedere că pe multe site-uri sunt utilizate formulare de autentificare prin servicii terțe care suportă protocolul OAuth, iar aceste formulare sunt afișate într-o fereastră separată, generarea unei interfețe false de browser poate induce în eroare chiar și un utilizator experimentat și atent. Metoda propusă, de exemplu, poate fi aplicată pe site-uri compromise sau nerecunoscute pentru a colecta date despre parolele utilizatorilor.
Cercetătorul care a atras atenția asupra problemei a publicat un set complet de modele care simulează interfața Chrome în teme întunecate și deschise pentru macOS și Windows. Fereastra pop-up este formată prin intermediul iframe-ului, afișat deasupra conținutului. Pentru a adăuga realism, folosind JavaScript sunt adăugate manejere pentru a permite mutarea ferestrei false și apăsarea butoanelor de control ale ferestrei.

Sursa: opennet.ro
