

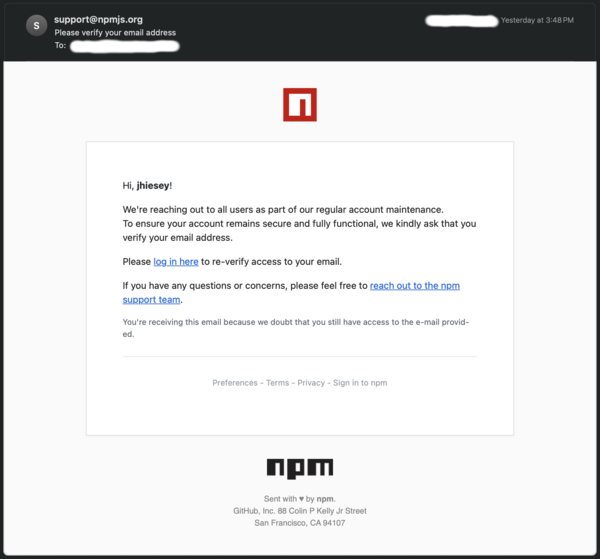
A fost confirmat un atac de phishing asupra bibliotecilor JavaScript însoțitoare, în cadrul căruia a fost trimis un mesaj în numele serviciului NPM, solicitând confirmarea adresei de email. Atacul a permis infractorilor să obțină token-uri NPM asociate unui dintre marile proiecte JavaScript și să emită actualizări cu cod malițios pentru cinci pachete NPM, care totalizau aproximativ 100 de milioane de descărcări pe săptămână.
Mesajul trimis însoțitorului a fost stilizat pentru a semăna cu notificările standard NPM, trimise de la adresa „support@npmjs.org”, dar ca link de acces a fost indicat domeniul „npnjs.com” în loc de „npmjs.com” (a treia literă „n” în loc de „m”). Atacatorii au profitat de efectul psihologic prin care creierul, anticipând un rezultat așteptat, nu observă distorsiuni minore, precum înlocuirea literelor cu cele asemănătoare sau schimbarea ordinii literelor în cuvânt. Accesând link-ul, se deschidea o copie completă a site-ului npmjs.com (probabil s-a configurat un proxy care intercepta token-ul de acces).
În cadrul atacului au fost generate noi versiuni de pachete:
- eslint-config-prettier: 8.10.1, 9.1.1, 10.1.6, 10.1.7.
- eslint-plugin-prettier: 4.2.2, 4.2.3.
- synckit: 0.11.9.
- @pkgr/core: 0.2.8.
- napi-postinstall: 0.3.1.
În versiunile generate a fost adăugat cod malițios pentru a ataca utilizatorii care folosesc platforma Windows. Modificările incluse descărcau biblioteca node-gyp.dll, care conținea funcționalități pentru execuția de comenzi de la distanță în sistem.
Însoțitorul a observat că a devenit victima phishing-ului la aproximativ o oră după primirea primei plângeri cu privire la publicarea versiunilor suspecte. A retras imediat token-ul de acces, a schimbat parolele și a marcat versiunile problematice ca fiind învechite pentru a preveni descărcarea de către sistemele automate de compilare și a trimis o solicitare pentru eliminarea versiunilor problematice din repository către serviciul de suport NPM.
Nu se precizează câți utilizatori au reușit să descarce versiunile malițioase (de exemplu, versiunea malițioasă a pachetului eslint-plugin-prettier a rămas în repository aproximativ două zile). În săptămâna trecută, pachetul eslint-config-prettier a avut 30 de milioane de descărcări și a fost utilizat ca dependent de către 11.762 de pachete, pachetul eslint-plugin-prettier a avut 21 de milioane de descărcări (8.468 de pachete dependente), synckit a avut 18 milioane, @pkgr/core a avut 16 milioane și napi-postinstall a avut 10 milioane.
Sursa: opennet.ro
