

Mathy Vanhoef, autorul atacului KRACK asupra rețelelor wireless, a desfăcut informații despre 12 vulnerabilități care afectează diverse dispozitive wireless. Problemele identificate sunt cunoscute sub numele de FragAttacks și afectează aproape toate plăcile wireless și punctele de acces disponibile — din cele 75 de dispozitive testate, fiecare a fost expus la cel puțin una dintre metodele de atac propuse.
Problemele sunt împărțite în două categorii: 3 vulnerabilități identificate direct în standardele Wi-Fi care afectează toate dispozitivele care suportă cele mai recente standarde IEEE 802.11 (problemele sunt prezente încă din 1997). 9 vulnerabilități se referă la erori și neajunsuri în implementările specifice ale stivelor wireless. Cea de-a doua categorie prezintă cel mai mare pericol, deoarece organizarea atacurilor pe baza neajunsurilor standardelor necesită setări specifice sau acțiuni din partea victimei. Toate vulnerabilitățile se manifestă indiferent de utilizarea protocoalelor de securitate Wi-Fi, inclusiv în cazul utilizării WPA3.
Majoritatea metodelor de atac identificate permit atacatorului să efectueze substituirea cadrelor L2 în rețeaua protejată, ceea ce oferă posibilitatea de a interfera cu traficul victimei. Un scenariu de atac menționat ca fiind cel mai realist este falsificarea răspunsurilor DNS pentru a redirecționa utilizatorul către gazda atacatorului. De asemenea, este dat un exemplu de utilizare a vulnerabilităților pentru a ocoli translatorul de adrese pe un router wireless și pentru a organiza accesul direct la dispozitiv în rețeaua locală sau a ignora restricțiile firewall-ului. A doua parte a vulnerabilităților, legată de procesarea cadrelor fragmentate, permite extragerea datelor despre traficul în rețeaua wireless și interceptarea datelor utilizatorilor transmise fără utilizarea criptării.
Un investigator a pregătit o demonstrație care arată cum pot fi folosite vulnerabilitățile pentru a intercepta parola transmisă atunci când un site este accesat prin protocolul HTTP fără criptare. De asemenea, este prezentat modul de atacare a unei prize inteligente controlate prin Wi-Fi și utilizarea acesteia ca un punct de plecare pentru continuarea atacului asupra dispozitivelor neactualizate din rețeaua locală, care au vulnerabilități nerezolvate (de exemplu, s-a reușit, printr-o ocolire NAT, atacarea unui calculator cu Windows 7 neactualizat în rețeaua internă).
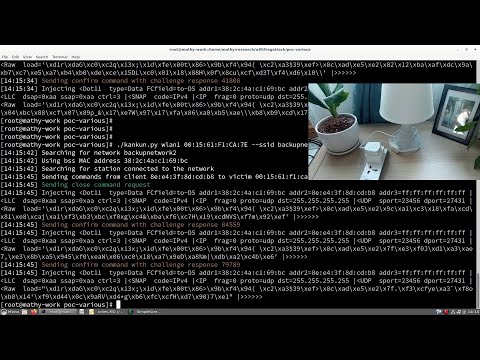
Pentru a exploata vulnerabilitățile, atacatorul trebuie să se afle în raza de acoperire a dispozitivului wireless țintă pentru a trimite victimei un set de cadre special conceput. Problemele afectează atât dispozitivele client, cât și plăcile de rețea wireless, precum și punctele de acces și routerele Wi-Fi. În general, ca măsură de protecție, este suficient să se utilizeze HTTPS împreună cu criptarea traficului DNS prin DNS over TLS sau DNS over HTTPS. De asemenea, este adecvată aplicarea VPN.
Cele mai periculoase sunt considerate patru vulnerabilități în implementările dispozitivelor wireless, care permit, prin metode triviale, substituirea propriilor cadre necriptate:
- Vulnerabilitățile CVE-2020-26140 și CVE-2020-26143 permit substituirea cadrelor pe unele puncte de acces și plăci de rețea wireless în Linux, Windows și FreeBSD.
- Vulnerabilitatea VE-2020-26145 permite manipularea fragmentelor de tip broadcast necriptate ca fiind cadre complete în macOS, iOS, FreeBSD și NetBSD.
- Vulnerabilitatea CVE-2020-26144 permite manipularea cadrelor A-MSDU necriptate reconstruită cu EtherType EAPOL pe Huawei Y6, Nexus 5X, FreeBSD și LANCOM AP.
Alte vulnerabilități în implementări sunt legate în principal de problemele care apar la manipularea cadrelor fragmentate:
- CVE-2020-26139: permite redirecționarea cadrelor cu flag EAPOL, trimise de un expeditor neautentificat (afectează 2/4 puncte de acces verificate, precum și soluții bazate pe NetBSD și FreeBSD).
- CVE-2020-26146: permite reconstrucția fragmentelor criptate fără verificarea ordinii numerelor de secvență.
- CVE-2020-26147: permite reconstrucția fragmentelor mixte criptate și necriptate.
- CVE-2020-26142: permite manipularea cadrelor fragmentate ca și cum ar fi cadavre complete (afectează OpenBSD și modulul wireless ESP12-F).
- CVE-2020-26141: verificarea TKIP MIC pentru cadre fragmentate este absentă.
Probleme în specificații:
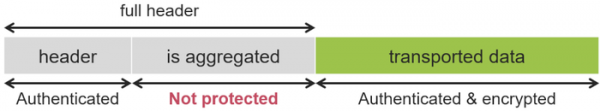
- CVE-2020-24588 — atac asupra cadrelor agregate (steagul „is aggregated” nu este protejat și poate fi înlocuit de atacator în cadre A-MSDU în WPA, WPA2, WPA3 și WEP). Ca exemplu de aplicare a atacului este menționat redirecționarea utilizatorului către un server DNS malițios sau ocolirea NAT.

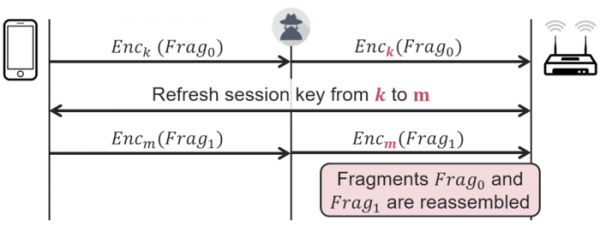
- CVE-2020-245870 — atac asupra amestecării cheilor (recombinarea fragmentelor criptate cu folosirea unor chei diferite în WPA, WPA2, WPA3 și WEP este permisă). Atacul permite identificarea datelor trimise de client, de exemplu, identificarea conținutului Cookie în cazul unei conexiuni HTTP.

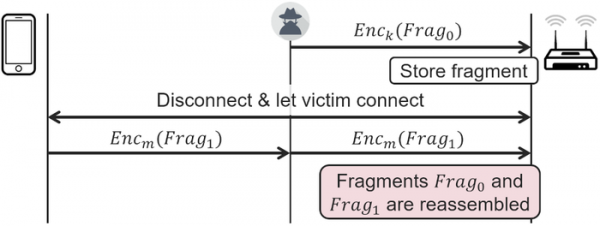
- CVE-2020-24586 — atac asupra cache-ului de fragmente (standardele care acoperă WPA, WPA2, WPA3 și WEP nu cer eliminarea fragmentele deja stabilizate în cache după o reconectare la rețea). Permite identificarea datelor trimise de client și realizarea substituției cu propriile date.
Pentru testarea gradului de vulnerabilitate a dispozitivelor, a fost pregătit un set special de instrumente și o imagine Live gata pentru crearea unui USB bootabil. În Linux, problemele se manifestă în rețeaua wireless mac80211, în anumite drivere wireless și în firmware-urile încărcate pe plăcile wireless. Pentru eliminarea vulnerabilităților, a fost propus un set de patch-uri care acoperă stiva mac80211 și driverele ath10k/ath11k. Pentru unele dispozitive, cum ar fi plăcile wireles Intel, este necesară instalarea unei actualizări de firmware suplimentare.
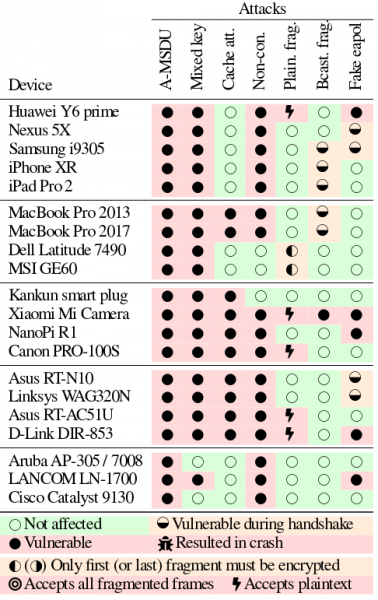
Teste ale dispozitivelor standard:
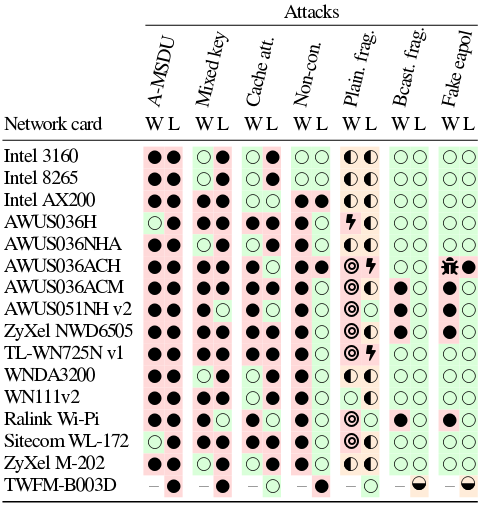
Teste ale plăcilor wireless în Linux și Windows:
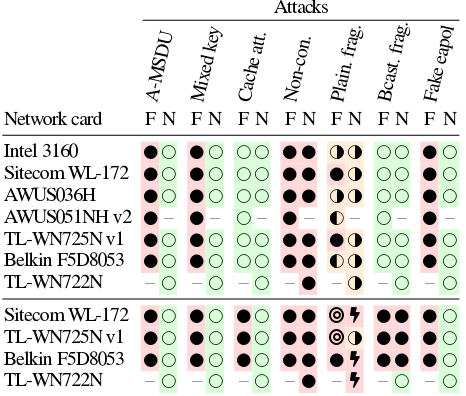
Teste ale plăcilor wireless în FreeBSD și NetBSD:
Producătorii au fost informați despre probleme încă acum 9 luni. Această perioadă îndelungată de embargo se explică prin pregătirea coordonată a actualizărilor și întârzierile în pregătirea modificărilor specificațiilor de către organizațiile ICASI și Wi-Fi Alliance. Inițial, era planificat să se divulge informațiile pe 9 martie, dar, evaluând riscurile, s-a decis să se amâne publicarea cu încă două luni pentru a oferi mai mult timp pentru pregătirea patch-urilor, având în vedere complexitatea modificărilor propuse și dificultățile cauzate de pandemia COVID-19.
Este remarcabil faptul că, în ciuda embargoului, compania Microsoft a remediat anticipat unele vulnerabilități în actualizarea din martie a Windows. Dezvăluirea informațiilor a fost amânată cu o săptămână față de termenul inițial stabilit, iar compania Microsoft nu a reușit sau nu a vrut să facă modificări în actualizarea planificată, ceea ce a creat o amenințare pentru utilizatorii altor sisteme, deoarece atacatorii puteau obține informații despre vulnerabilități prin inginerie inversă a conținutului actualizărilor.
Sursa: opennet.ro
