

Hackerii au descoperit o vulnerabilitate în Windows care permite atacuri prin intermediul browserului Internet Explorer, vechi și dezactivat, în ciuda măsurilor de securitate implementate de Microsoft. Aceasta implică utilizarea fișierelor cu extensiile .url și .hta. Dacă utilizatorul acceptă deschiderea acestora, malware-ul este imediat descărcat pe computerul său.
Experții în securitate cibernetică de la Check Point au identificat un nou tip de atac care vizează computerele cu Windows 10 și Windows 11, folosind o vulnerabilitate în browserul vechi Internet Explorer. PCMag. Chiar dacă Microsoft a oprit oficial suportul pentru Internet Explorer și l-a dezactivat permanent în sistemul său de operare anul trecut, hackerii au găsit o modalitate de a instala software malițios prin intermediul acestuia.
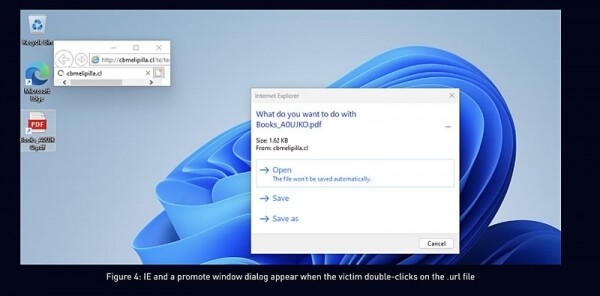
Cercetătorul Check Point, Haifei Li, , a declarat că infractorii cibernetici folosesc fișiere de shortcut Windows cu extensia .url, care pot fi configurate pentru a apela Internet Explorer. Este important de menționat că această metodă nu va ocoli sistemele moderne de protecție prezente în browsere mai noi, cum ar fi Chrome sau Edge.
Atacul este deosebit de eficient în cazul utilizării de e-mailuri phishing sau atașamente malițioase. Li a descoperit că hackerii maschează shortcut-urile sub formă de fișiere PDF. Când un astfel de shortcut este deschis, Internet Explorer descarcă programul malițios ca fișier .hta, dacă utilizatorul acceptă toate cererile.
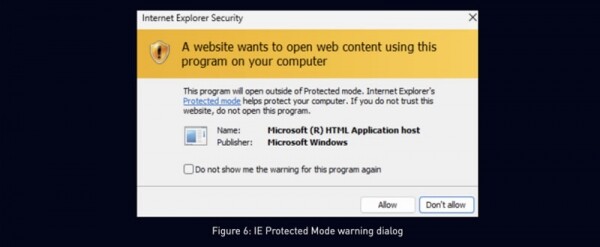
Will Dormann, expert în securitate, a subliniat că browserele moderne blochează descărcarea fișierelor .hta, în timp ce Internet Explorer afișează doar un avertisment text care poate fi ușor ignorat de utilizatori din neștiință. O amenințare deosebită este faptul că Microsoft a oprit publicarea actualizărilor de securitate pentru Internet Explorer, ceea ce le permite hackerilor să exploateze vulnerabilitățile necorectate din acest browser.
Cercetarea efectuată de Check Point a arătat că aceste atacuri se desfășoară cel puțin din ianuarie 2023. Vestea bună este că, în urma vulnerabilității descoperite, Microsoft a lansat un patch care împiedică lansarea Internet Explorer prin intermediul fișierelor de shortcut. Specialiștii recomandă, de asemenea, utilizatorilor Windows să fie deosebit de atenți la lucrul cu fișiere cu extensiile .url, provenite din surse nesigure.
Sursa:
Sursa: 3dnews.ru
