

Compania Ledger a confirmat informațiile referitoare la identificarea implanturilor (suprastructuri hardware) integrate în portofelele hardware Ledger Nano X, vândute nu prin furnizorii oficali recomandați. Principalele victime au fost cumpărătorii prin revânzătorul CryptoBilis, care operează în Malaezia, Indonezia și Filipine. Se presupune că, cu ajutorul implantului identificat, au fost furate fonduri din 324 de portofele cripto, în valoare de aproximativ 102 milioane de dolari.
Cercetătorii au studiat trei tipuri de implanturi integrate în dispozitive care au fost cumpărate prin Amazon Japonia și Yahoo! Auctions de la un vânzător chinez, care trimitea comenzile din Malaezia. Implanturile au utilizat un microcontroler ST STM32G431KBU6 (ARM Cortex-M4, 128 KB Flash), un modem LTE și eSIM, conectate la magistrala SPI pentru a intercepta informații despre apăsările pe butoane și datele afișate pe ecranul OLED încorporat. Informațiile interceptate erau trimise infractorilor prin rețeaua celulară și includeau fraza secretă introdusă de utilizator în timpul recuperării sau generată la inițializarea unui nou portofel.
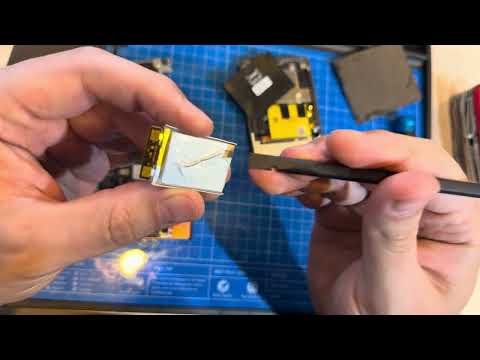
În prima și a doua variantă, bateria a fost înlocuită pentru a face loc plăcii suplimentare, iar în a treia variantă a fost lăsată bateria originală, iar cipul a fost plasat în fanta garniturii de spumă de sub ecran. În prima variantă, modificarea poate fi observată imediat prin abundența cablurilor suplimentare.
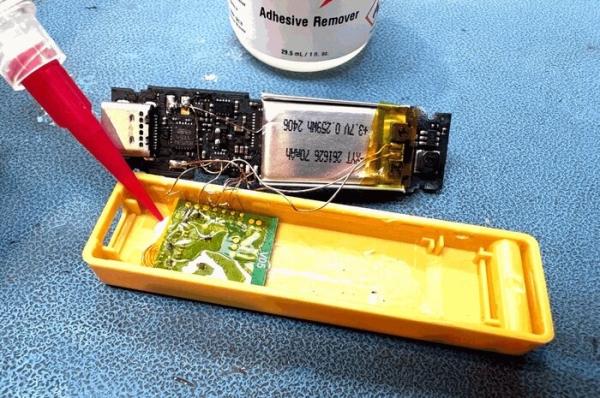
În a doua variantă, s-a folosit o placă care se conectează printr-un fir flexibil, lipit de terminalele originale de pe placa de bază.
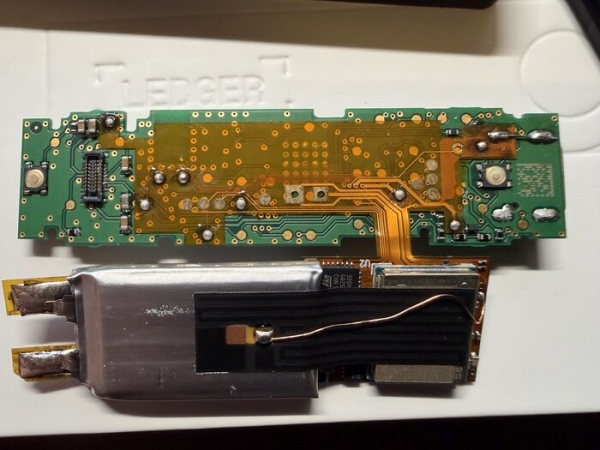
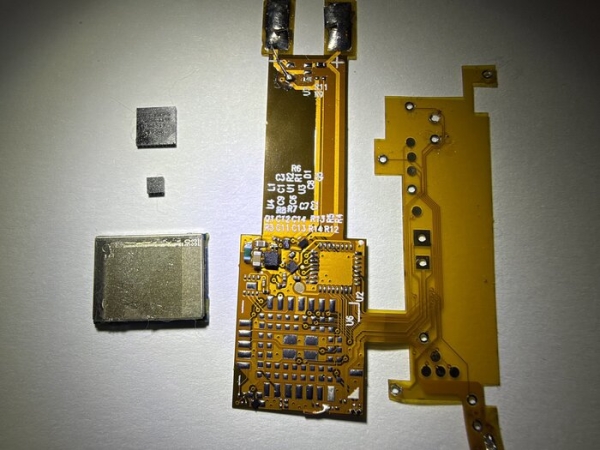
În a treia variantă, s-a utilizat o placă de circuit imprimat proiectată special, care a fost produsă în masă la comandă, nu o soluție DIY. Singurul semn vizibil era doar cablul antenei, iar placa implantului era plasată aproape de placa originală Ledger și se contopea vizual cu aceasta. Marcajele de pe cipuri au fost șterse.
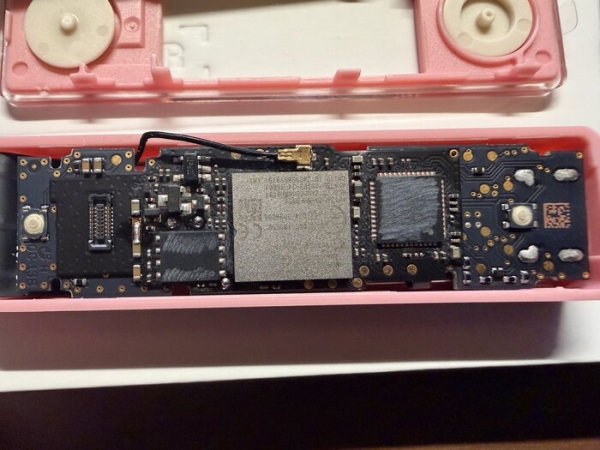
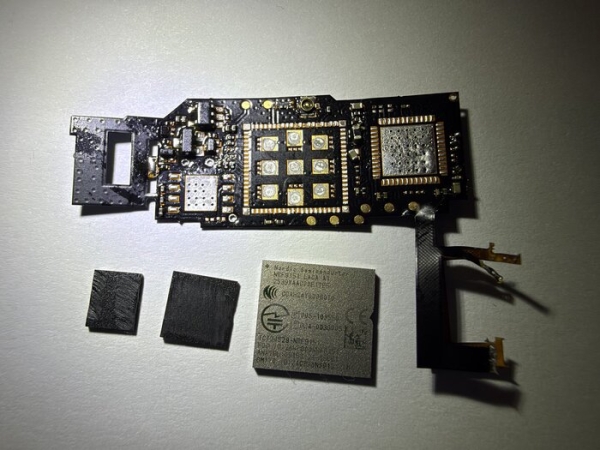
Implanturile au fost inserate într-unul dintre etapele lanțului de aprovizionare fără a compromite infrastructura companiei Ledger. Deoarece modificarea nu afectează cipul original Ledger, funcția standard de autentificare nu permite detectarea prezenței implantului.
Utilizatorii care au achiziționat portofele hardware prin intermediul companiei CryptoBilis în ultimele trei luni sunt sfătuiți să nu inițieze noi dispozitive sau să transfere fonduri pe un nou portofel, generând din nou fraza de recuperare. Pentru a preveni astfel de incidente în viitor, compania Ledger intenționează să implementeze măsuri suplimentare de protecție împotriva intervenției fizice. Compania CryptoBilis, care a schimbat proprietarul în martie 2026, a suspendat vânzările de portofele hardware până la finalizarea investigației.
Sursa: opennet.ro
