

Cercetătorii de la Universitatea din California, San Diego, au prezentat o nouă metodă de atac asupra structurilor microarhitecturale ale procesoarelor Intel, aplicabilă, printre altele, la CPU-urile bazate pe microarhitecturile Raptor Lake și Alder Lake. Atacul, care a primit codul Indirector, permite modificarea fluxului de execuție speculativă a instrucțiunilor în alte procese și la alte niveluri de privilegii (de exemplu, în kernel sau într-o altă mașină virtuală), desfășurate într-un singur fir de execuție CPU cu codul atacatorului. Ca demonstrație a funcționării metodei, a fost pregătit un prototip de exploit care permite determinarea aranjamentului adreselor de memorie pentru a ocoli mecanismul de protecție ASLR (Randomizarea Aranjamentului Spațiului de Adresare). În plus, sub licența MIT a fost publicat un instrument de lucru dezvoltat pentru analiza și ingineria inversă a logicii microarhitecturale a CPU-ului.
Au fost propuse două metode de organizare a atacului. Prima metodă se bazează pe distorsionarea conținutului buffer-ului de predicție a ramificațiilor indirecte IBP (Predicatorul Ramificațiilor Indirecte), utilizat pentru predictia ramificațiilor indirecte în condiții în care adresa sau deplasarea pentru ramificație nu sunt cunoscute și sunt calculate în instrucțiunile ce preced instrucțiunea de ramificație. A doua metodă vizează buffer-ul de predicție a ramificațiilor BTB (Buffer-ul de Ţintire a Ramificațiilor), care conține informații despre ramificațiile recente.
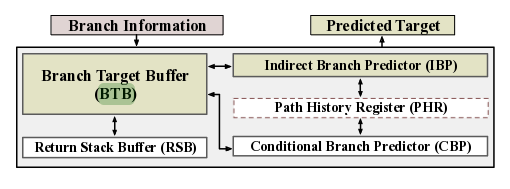
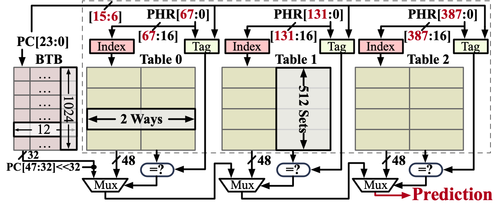
Vulnerabilitățile identificate permit atacatorului să determine conținutul înregistrărilor din buffer-ele IBP și BTB, care conțin adresele ramificațiilor utilizate în procese externe, precum și să efectueze substituirea unei adrese de ramificație arbitrare în tabelele de date ale buffer-elor. Ca rezultat, atacatorul poate redirecționa fluxul de execuție al unui proces extern către o adresă dorită în memorie în timpul execuției speculative a instrucțiunilor. După determinarea unei predicții greșite, rezultatul execuției speculative va fi anulată, dar adresele și datele citite din memorie în timpul execuției speculative a instrucțiunilor vor rămâne în cache, iar acestea pot fi extrase folosind una dintre metodele de determinare a conținutului cache-ului pe baza analizei modificării timpului de acces la datele în cache și cele care nu sunt în cache. Determinarea adreselor exacte ale ramificațiilor indirecte poate fi folosită în practică, de exemplu, pentru a ocoli mecanismul de protecție ASLR.
Sursa: opennet.ro
