

S-au publicat rezultatele unei cercetări privind securitatea mediului izolat pentru executarea codului Python, utilizat de Google în chatbotul Gemini. Chatbotul Gemini oferă instrumente pentru generarea de cod pe baza descrierii sarcinii și, pentru limbajul Python, permite rularea imediată a codului generat, evitând astfel pașii suplimentari pentru verificarea acestuia de către dezvoltator. Codul este rulat într-un mediu izolat, complet separat de lumea exterioară, care permite doar executarea interpretatorului Python. Pentru a determina conținutul mediului sandbox, cercetătorii au reușit să ruleze un cod care folosește funcționalitățile bibliotecii Python os pentru a parcurge conținutul tuturor directorilor și a construi o hartă a sistemului de fișiere.
Un interes special a fost stârnit de fișierul executabil /usr/bin/entry/entry_point, care avea 579 MB. Pentru a extrage acest fișier, cercetătorii au creat un script care, treptat, afișa pe ecran conținutul în format Base64. Au automatizat lipirea fragmentelor de date de partea lor cu ajutorul instrumentelor Caido și au obținut o copie a fișierului pe sistemul lor.
Pentru analiza fișierului executabil obținut a fost utilizată utilitarul binwalk, proiectat pentru extragerea fișierelor încorporate în firmware. Printre datele extrase s-a aflat un director google3, în care, judecând după denumirile fișierelor, se afla cod Python cu diverse componente necesare funcționării serviciului, de exemplu, RPC pentru interacțiunea modelului AI Gemini cu serviciile externe Google, precum YouTube, Google Flights și Google Maps.
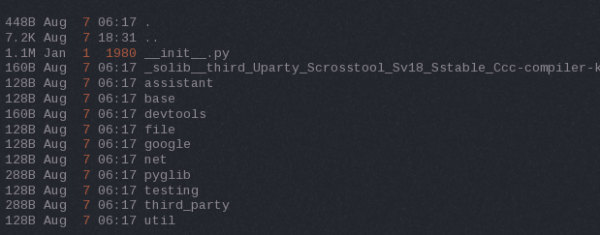
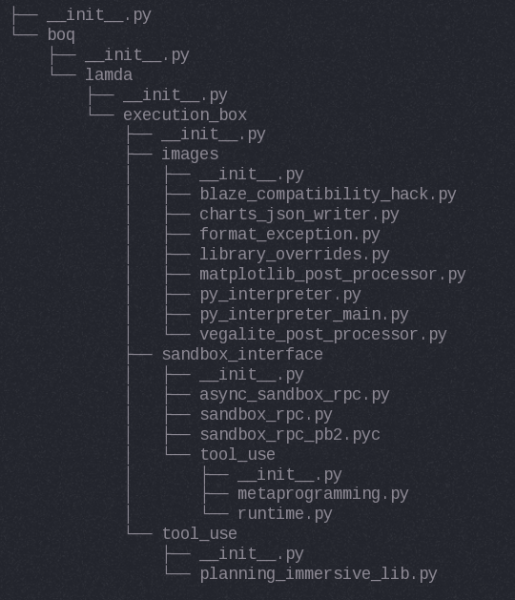
Studiul conținutului fișierelor a arătat că acesta nu este cod confidențial și a fost aprobat pentru acces public de serviciul de securitate Google. În plus, analiza ulterioară a dump-ului a relevat prezența unor fișiere proto (Protocol Buffer) cu specificații ale structurilor interne de date, permițând înțelegerea nuanțelor schimbului de date între diferitele servicii Google. Utilitatea extragerii fișierelor proto identificate este discutabilă, deoarece acum șapte ani, astfel de fișiere proto au fost deja extrase de alți cercetători din Google App Engine.
Sursa: opennet.ro
