

Compania Collabora a prezentat distribuția Linux Apertis 2024.3, creată inițial pentru echipamente auto, dar apoi reproiectată pentru o gamă mai largă de dispozitive electronice, echipamente încorporate și echipamente industriale. Printre dispozitivele care folosesc Apertis se numără consola de jocuri Atari VCS și scannerul pentru detectarea obiectelor în pereți Bosch D-tect 200.
Imaginile de bază ale sistemului sunt distribuite pentru arhitecturile x86_64, arm64 și armhf. Distribuția este modulară, permițând producătorilor de dispozitive să își formeze singuri mediul sistemic necesar. Se suportă atât formarea pachetelor bazate pe pachete tradiționale deb, cât și imagini monolitice actualizate atomic pe baza OSTree.
Ca bază pentru construirea distribuției este utilizată baza de pachete Debian GNU/Linux 12, dar conținutul este format având în vedere riscurile care pot apărea pentru producătorii de echipamente la utilizarea unor licențe libere, cum ar fi GPLv3, care interzic tivoizarea, adică legarea software-ului de echipament, de exemplu, prin permisiunea de a încărca doar firmware-uri verificate cu semnătura digitală a producătorului.
În dezvoltarea și formarea conținutului distribuției, proiectul Apertis respectă regulile Debian și include doar aplicații distribuite sub licențe deschise sau cel puțin care permit distribuția liberă. Companiile care dezvoltă produsele lor pe baza Apertis pot fi sigure de puritatea licenței lucrărilor derivate — pentru fiecare pachet se generează un raport SBOM (Software Bill of Materials) în care este specificată informația despre licențele tuturor fișierelor de cod utilizate, precum și datele despre versiunile programelor, ceea ce este util pentru verificarea versiunilor vulnerabile.
O caracter important al Apertis este capacitatea de a forma o compunere care nu include cod sub licențele din familia GPLv3. În loc să utilizeze versiunile învechite ale utilitarilor GNU, formate înainte de trecerea la licența GPLv3, Apertis folosește alternative mai moderne sub licențe permisive. De exemplu, în loc de pachetele GNU coreutils și findutils, Apertis oferă echivalente din proiectul uutils, scrise în limbajul Rust și distribuite sub licența MIT, iar în loc de GnuPG se folosește Sequoia-PGP sub licențele GPL-2+ și LGPL-2+. În plus, pentru cei care nu sunt preocupați de problemele legale asociate cu GPLv3, a fost păstrată opțiunea de a utiliza seturile tradiționale de utilitar.
Toate componentele Apertis sunt supuse periodic unui test extins, automatizat și manual, pe platforme hardware de referință, cum ar fi plăcile Raspberry Pi 4 și SoC-urile auto R-car, iar rezultatele acestor teste sunt publicate în mod deschis. Testarea automată a sistemelor de compunere pe echipamentele de referință este organizată pe baza sistemului LAVA (Linaro Automated Validation Architecture).
Pachetul cu kernelul furnizat în distribuție se bazează pe ramura LTS recentă a kernelului Linux. De exemplu, în versiunea Apertis 2024.3 este utilizat kernelul 6.6, și nu kernelul 6.1 din pachetele Debian 12. Perioada de întreținere pentru fiecare versiune Apertis este de 1 an și 9 luni, iar la fiecare trei luni se formează o versiune corectivă cu remedieri de erori.
Distribuția include peste 5000 de pachete. Toate pachetele, imaginile, utilitarele și configurările sunt dezvoltate într-un depozit git public. Colaborarea se realizează prin GitLab, iar pentru testare cu integrare continuă se folosește GitLab CI. Pentru construirea pachetelor binare din codul sursă se folosește instrumentarul OBS (Open Build Service). Pachetele construite sunt distribuite prin intermediul APT-repo, gestionate cu ajutorul instrumentarului aptly.
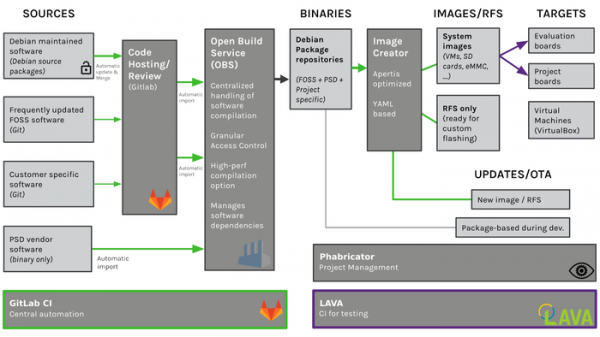
Printre noile funcționalități ale Apertis 2024, în afară de trecerea la baza de pachete Debian 12 și noul kernel Linux, se menționează:
- Suport pentru gestionarea containerelor în format OCI prin intermediul instrumentarului Podman.
- Capacitatea de a utiliza ONNX Runtime pentru accelerarea sarcinilor legate de învățarea automată.
- Suport pentru pachetele dezvoltate de proiectul OP-TEE, optee-os (OP-TEE Trusted OS), optee-client (OP-TEE Client API) și optee-test (OP-TEE Test suite) pentru formarea de medii securizate (TEE, Trusted Execution Environment), izolate de sistemul principal.
- Suport inițial pentru placa TI SK-AM62 și crearea de imagini de sistem separate pentru aceasta.
- În mod implicit, la compilarea pachetelor, este activat output-ul suplimentar de avertismente ale compilatorului.
- Sistemul de compilare a fost îmbunătățit. A fost adăugată o utilitate pentru generarea raportului de diferențe între imaginile de sistem specificate. Rapoartele SBOM pentru analiza licențelor și evaluarea dependențelor de compilare au fost îmbunătățite.
- Instrumentele de testare au fost extinse. A fost adăugată suport pentru testarea pachetelor după fiecare merge-request. Rapoartele pentru controlul calității au fost îmbunătățite.
Sursa: opennet.ro
