

Compromiterea contului de administrator a dus la o întrerupere de aproape patru ore a activității celui de-al doilea operator de telecomunicații din Spania, Orange Espagne, care deservește 11 milioane de abonați. Accesul la interfața registrarului RIPE NCC la Orange Espagne a fost realizat cu o parolă previzibilă „ripeadmin” și nu a fost activată autentificarea cu doi factori.
Parola pentru RIPE a fost interceptată în timpul unei infectări a sistemului unui angajat cu malware și a fost disponibilă pe piețele negre de la începutul lunii septembrie. Este notabil că, pe lângă contul Orange Espagne, în bazele de date menționate se află și mii de alte conturi pentru acces la access.ripe.net, care pot fi folosite potențial pentru atacuri similare.
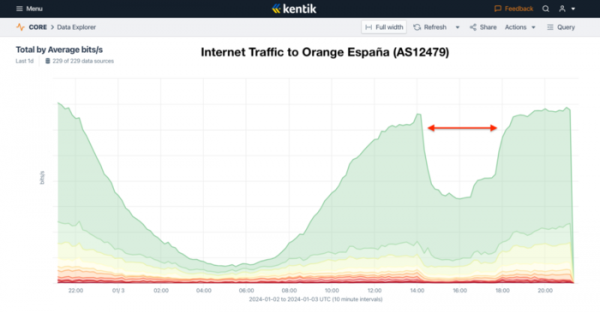
Incidentul a rămas neobservat până pe 2 ianuarie, când un vandal a pătruns în web-interfața RIPE NCC și a efectuat modificări în setările BGP și RPKI (Infrastructure Public Key Resource), după care, timp de aproape patru ore, rutarea a fost perturbată pentru aproximativ jumătate din traficul operatorului de telecomunicații. Acțiunile atacatorilor au dus la faptul că tehnologia RPKI, destinată protejării anunțurilor BGP de falsificare, a fost folosită pentru a bloca anunțurile legitime.
Atacatorul a creat mai multe înregistrări noi RPKI ROA (Route Origin Authorization), printre care s-au numărat înregistrări ce legau blocuri mari de adrese ale Orange Espagne de o altă sistem autonom, ceea ce a dus la blocarea anunțurilor BGP corecte de către sistemul autonom al acestui operator pe ruterele multor operatori de backbone. Drept urmare, numărul rutelor BGP asociate cu Orange Espagne a scăzut de la 9200 la 7400, iar traficul a scăzut aproape cu 50%.
RPKI (Infrastructure Public Key Resource) este utilizată pentru autorizarea anunțurilor BGP și permite determinarea dacă un anunț BGP provine de la proprietarul rețelei sau nu. Atunci când se utilizează RPKI pentru sistemele autonome și adreselor IP se construiește o structură de încredere de la IANA la registratorii regionali (RIRs), apoi la furnizorii (LIR) și consumatorii finali, care permite terților să se asigure că operațiunea cu resursa a fost efectuată de către deținătorul său. Fără utilizarea autorizării, orice operator poate anunța o subrețea cu informații false despre lungimea rutei și poate iniția tranzitarea unei părți din traficul altor sisteme care nu aplică filtrarea anunțurilor.
Sursa: opennet.ro
