

Compania Microsoft a creat prima versiune a proiectului Litebox, care dezvoltă un sistem de operare axat pe securitate, realizat sub forma unei biblioteci (Library OS). Într-o astfel de abordare, serviciile sistemului de operare sunt integrate direct în aplicație, în loc să apeleze la nucleul extern al sistemului de operare prin intermediul apelurilor de sistem. Litebox poate fi utilizat în programe sau nuclee ca un strat suplimentar de izolare, restricționând accesul la funcționalitățile excesive ale nucleului sau API-urilor. Codul proiectului este scris în limbajul Rust și este deschis sub licența MIT.
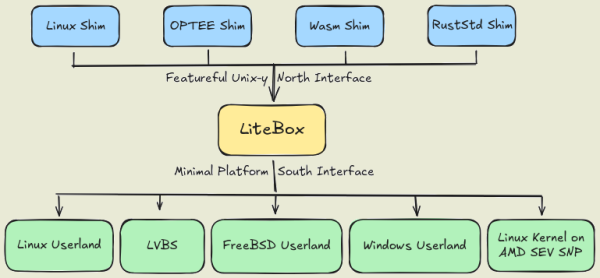
Litebox oferă o bibliotecă conectabilă la aplicații cu un strat izolator, care efectuează traducerea solicitărilor către interfețele externe. Printre aceste interfețe externe se pot număra nucleul Linux, medii izolate protejate OP-TEE (Open Portable Trusted Execution Environment), medii WebAssembly sau biblioteca standard RustStd.
Platforma minimă creată prin Litebox este aplicabilă pentru rularea aplicațiilor Linux și Windows, nuclee Linux încorporate și LVBS (Linux Virtualization Based Security). Printre posibilele domenii de aplicare ale Litebox se numără garantarea rulării programelor Linux nemodificate în Windows, izolația execuției aplicațiilor Linux pe sistemele cu nucleu Linux, rularea programelor deasupra AMD SEV SNP pentru criptarea memoriei, executarea programelor OP-TEE în Linux și izolație folosind conceptul LVBS (implicarea virtualizării hardware pentru protejarea componentelor individuale ale nucleului Linux, de exemplu, utilizate pentru controlul autenticității modulelor și gestionarea accesului).
Sursa: opennet.ro
