

Compania Mozilla a lansat un nou produs - Firefox Enterprise, o versiune separată a Firefox, destinat utilizării în întreprinderi, oferind funcționalități avansate pentru gestionarea centralizată și controlul activităților angajaților. Versiunea Firefox Enterprise 158 se bazează pe lansarea Firefox 158, ale cărei detalii sunt planificate pentru această seară. Managementul browserelor pe stațiile de lucru este realizat prin intermediul consolei web a administratorului, care poate fi rulată pe echipamente proprii fără legătura cu servicii externe în cloud.
Se suportă transmiterea informațiilor despre evenimente către platformele de analiză a evenimentelor de securitate (SIEM - Security Information and Event Management) implementate în întreprindere, definirea regulilor de acces în legătură cu utilizatorii și dispozitivele, autentificarea prin sisteme de autentificare unică (SSO), restricționarea accesului la nivel de domeniu și acțiuni în browser (de exemplu, dezactivarea funcțiilor legate de AI), gestionarea instalării extensiilor și livrarea actualizărilor, modificarea de la distanță a setărilor și colectarea telemetriei.
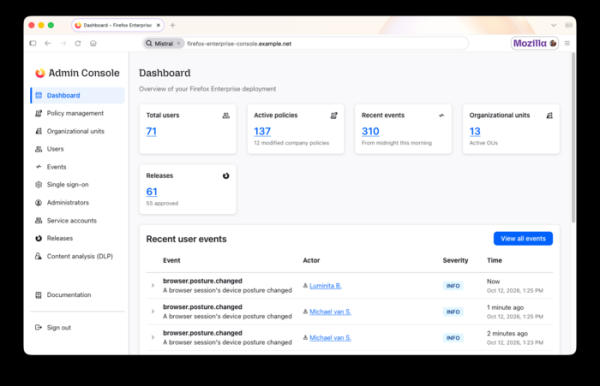
Caracteristicile principale ale Firefox Enterprise:
- Gestionarea utilizatorilor și sesiunilor prin intermediul consolei de administrare. Gruparea utilizatorilor în grupuri cu niveluri de acces diferite. Crearea de reguli pentru analiza conținutului și revizuirea jurnalelor de audit.
- Posibilitatea de a utiliza browserul doar după autentificare cu ajutorul contului de corporativ. Se suportă integrarea cu SSO și furnizorii de autentificare care utilizează protocolul
OpenID Connect (OIDC). Se poate aplica autentificarea prin două factori. După repornirea sau închiderea browserului, sesiunea se finalizează și se solicită o nouă autentificare. Administratorul poate încheia de la distanță sesiunea, de exemplu, în cazul furtului unui laptop.
- Un tema de design separată și elemente de brand. Stilizarea interfeței având în vedere stilul corporativ și afișarea în browser a logo-ului întreprinderii.
- Dezactivarea apelurilor către serviciile Mozilla în favoarea propriilor servicii ale întreprinderii, care asigură gestionarea browserului și actualizărilor.
- Transmiterea în consola de administrare a datelor privind starea dispozitivului, inclusiv informații despre sistemul de operare, criptarea discurilor, programele active pentru menținerea securității, conectarea la domeniul Active Directory, extensiile instalate și informațiile despre conexiunea de rețea. Administratorul poate lega posibilitatea de a lucra în browser de parametrii mediului sistemului.
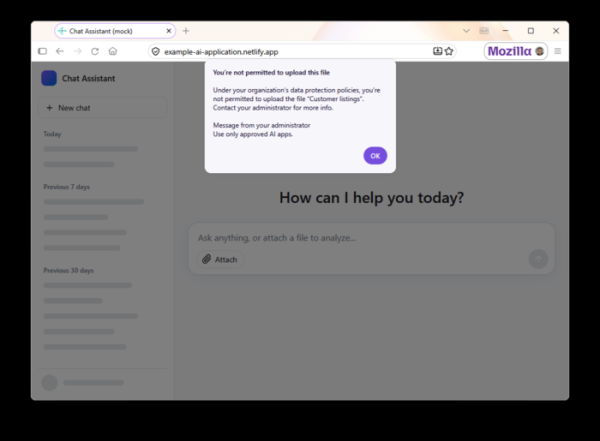
- Funcționalitățile de prevenire a scurgerilor de date (DLP - Data Loss Prevention) - administratorul poate configura blocarea sau generarea de avertizări în caz de încercări de inserare din clipboard, descărcare și încărcare de fișiere, imprimarea paginilor de pe anumite site-uri. De exemplu, inserarea din clipboard în instrumente AI neautorizate poate fi interzisă. Verificările DLP încorporate sunt efectuate de browser pe dispozitivul utilizatorului, adică conținutul nu este trimis pentru inspecție prin rețea, dar se poate conecta și la trimiterea datelor către sisteme DPL externe. Încălcările regulilor identificate sunt reflectate în consola administratorului.

- Se susține adăugarea de filigrane pe paginile importante, care conțin emailul angajatului și timpul operațiunii. Astfel de etichete pot fi utilizate în investigarea sursei scurgerii de informații. Parametrii filigranelor și site-urile pe care se adaugă acestea sunt configurate de administrator.
- Modul de protecție sporită (Lockdown), în care accesul la site-uri de încredere este împiedicat, se dezactivează compilarea JIT pentru JavaScript, se blochează executarea Worker-ilor, se interzic conexiunile necriptate prin HTTP și se asigură izolarea activității pe site într-un container separat.
- Criptarea datelor profilului, cum ar fi istoricul vizitelor, datele formularului web, acreditivele și tokenurile sesiunii TLS. Accesul la profilul criptat copiat este posibil doar având cheia furnizată de administrator.
- Posibilitatea accesului la site-urile interne și aplicațiile web ale companiei de pe dispozitivele personale ale utilizatorului fără a instala un VPNproxy desfășurat în cadrul firmei.
- Peste 130 de politici gestionate centralizat, schimbarea multora dintre acestea nefiind necesară pentru a reporni browserul. De exemplu, prin politici se pot modifica setările legate de proxy, filtrarea site-urilor, Cookie-uri, funcționarea exclusiv prin HTTPS, modul Lockdown și parametrii extensiilor.
- Posibilitatea de a determina versiunea minimă acceptabilă a browserului și de a urmări instalarea actualizărilor pe sistemele angajaților.
- Suport pentru transmiterea informațiilor despre evenimente, cum ar fi descărcarea fișierelor, printarea, instalarea extensiilor, deschiderea site-urilor nesigure și încercările de a accesa site-uri blocate, marcate în baza de date Safe Browsing. Raportul acestor evenimente este afișat în interfața de administrator.
- Administratorul poate bloca și permite utilizarea extensiilor browserului legate de tipul acestora, site-uri și drepturile utilizatorilor. De asemenea, se poate interzice dezactivarea actualizărilor automate ale extensiilor, utilizând un separate serverul pentru livrarea noilor versiuni ale extensiilor, interzicând modificarea setărilor extensiilor pentru site-uri individuale și selectând cu ce site-uri să se aplice anumite extensii.
Sursa: opennet.ro
