

Hackers with ties to the Iranian government are facing significant problems. Throughout the spring, unknown parties published "secret leaks" on Telegram — information about Iranian government-related APT groups — OilRig și MuddyWater — their tools, victims, and connections. But not all of them. In April, experts from Group-IB discovered a leak of email addresses from the Turkish corporation ASELSAN A.Ş, which manufactures tactical military radios and electronic defense systems for the Turkish armed forces. Anastasia Tikhonova, head of the complex threats research group at Group-IB, and Nikita Rostovtzev, junior analyst at Group-IB, described the course of the attack on ASELSAN A.Ş and identified a possible participant MuddyWater.
Leak through Telegram
The leak of Iranian APT groups began when someone named Lab Dookhtegan the source codes of six tools from APT34 (also known as OilRig and HelixKitten), disclosed IP addresses and domains involved in operations, as well as data about 66 hacker victims, including companies like Etihad Airways and Emirates National Oil. Lab Dookhtegan also leaked information about past operations of the group and details about employees of Iran's Ministry of Information and National Security, allegedly linked to the group's operations. OilRig is an Iran-associated APT group that has existed since around 2014 and targets government, financial, and military organizations, as well as energy and telecommunications companies in the Middle East and China.
After OilRig's exposure, the leaks continued — information about the activities of another pro-government group from Iran — MuddyWater — appeared on the dark web and Telegram. However, unlike the first leak, this time not source codes were published, but dumps that included screenshots of source code, control servers, and IP addresses of past hacker victims. This time, hackers known as Green Leakers claimed responsibility for the MuddyWater leak. They own several Telegram channels and websites in the dark web where they advertise and sell data related to MuddyWater operations.
Cyber spies from the Middle East
MuddyWater — aceasta este un grup care activează din 2017 în țările din Orientul Mijlociu. De exemplu, așa cum subliniază specialiștii de la Group-IB, în perioada februarie-aprilie 2019, hackerii au desfășurat o serie de atacuri de phishing vizând organizații guvernamentale, educaționale, financiare, de telecomunicații și din domeniul apărării din Turcia, Iran, Afganistan, Irak și Azerbaijan.
Participanții grupului folosesc un backdoor dezvoltat de ei înșiși, bazat pe PowerShell, care poartă denumirea de POWERSTATS. Acesta poate:
- colecta informații despre conturile locale și de domeniu, serverele de fișiere disponibile, adresa IP internă și externă, denumirea și arhitectura sistemului de operare;
- efectua execuție de cod de la distanță;
- încărca și descărca fișiere prin C&C;
- detecta prezența programelor de depanare utilizate pentru analiza fișierelor malware;
- dezactiva sistemul, dacă se găseau programe pentru analiza fișierelor malware;
- ștearge fișiere de pe discurile locale;
- face capturi de ecran;
- dezactiva măsurile de protecție ale produselor Microsoft Office.
La un moment dat, atacatorii au comis o eroare, iar cercetătorilor de la ReaQta le-a reușit să obțină adresa IP finală, care se afla în Teheran. Având în vedere obiectivele atacate de grup, precum și sarcinile sale legate de spionajul cibernetic, specialiștii au sugerat că grupul reprezintă interesele guvernului iranian.
Indicatori de atacC&C:
- gladiyator[.]tk
- 94.23.148[.]194
- 192.95.21[.]28
- 46.105.84[.]146
- 185.162.235[.]182
Fișiere:
- 09aabd2613d339d90ddbd4b7c09195a9
- cfa845995b851aacdf40b8e6a5b87ba7
- a61b268e9bc9b7e6c9125cdbfb1c422a
- f12bab5541a7d8ef4bbca81f6fc835a3
- a066f5b93f4ac85e9adfe5ff3b10bc28
- 8a004e93d7ee3b26d94156768bc0839d
- 0638adf8fb4095d60fbef190a759aa9e
- eed599981c097944fa143e7d7f7e17b1
- 21aebece73549b3c4355a6060df410e9
- 5c6148619abb10bb3789dcfb32f759a6
Turcia sub observație
Pe 10 aprilie 2019, specialiștii de la Group-IB au descoperit o scurgere de adrese de e-mail ale companiei turce ASELSAN A.Ş — cea mai mare companie din domeniul electronicii de apărare din Turcia. Printre produsele sale se numără radare, echipamente electronice, electro-optică, avionică, sisteme fără pilot, sisteme terestre, navale și de armament, precum și sisteme de apărare antiaeriană.
Studiind un nou exemplar al malware-ului POWERSTATS, experții Group-IB au stabilit că grupul de atacatori MuddyWater a utilizat, ca document capcană, un acord de licență între Koç Savunma, companie producătoare de soluții în domeniul tehnologiilor informaționale și de apărare, și Tubitak Bilgem, un centru de cercetare în domeniul securității informațiilor și tehnologiilor avansate. Ca persoană de contact din partea Koç Savunma a fost indicat Tahir Taner Tımış, care a ocupat funcția de Programs Manager la Koç Bilgi ve Savunma Teknolojileri A.Ş. din septembrie 2013 până în decembrie 2018. Ulterior, acesta a început să lucreze la ASELSAN A.Ş.
Exemplarul documentului capcană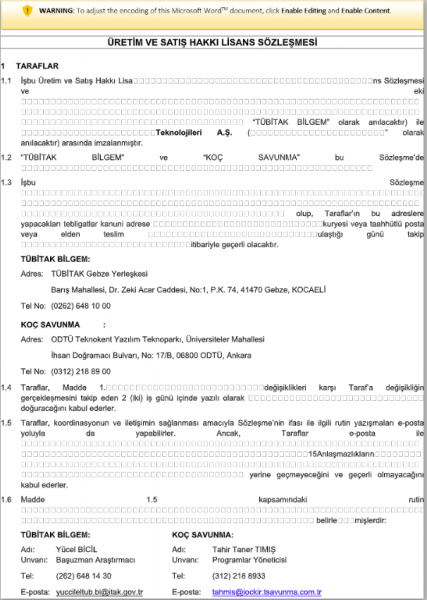
După ce utilizatorul activează macrocomenzile malware, un backdoor POWERSTATS este descărcat pe computerul victimei.
Datorită metadatelor acestui document capcană (MD5: 0638adf8fb4095d60fbef190a759aa9e) cercetătorii au reușit să găsească trei exemplare suplimentare conținând valori identice, între care data și ora creării, numele utilizatorului și lista macrocomenzilor conținute:
- ListOfHackedEmails.doc (eed599981c097944fa143e7d7f7e17b1)
- asd.doc (21aebece73549b3c4355a6060df410e9)
- F35-Specifications.doc (5c6148619abb10bb3789dcfb32f759a6)
Captură de ecran cu metadate identice ale diferitelor documente capcană 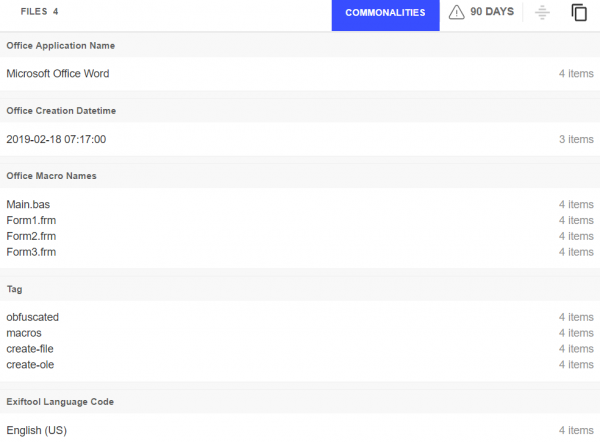
Unul dintre documentele descoperite cu numele ListOfHackedEmails.doc conține o listă de 34 de adrese de email aparținând domeniului @aselsan.com.tr.
Specialiștii Group-IB au verificat adresele de email în breșele de date publice și au descoperit că 28 dintre acestea au fost compromise în breșe descoperite anterior. Verificarea unui mix de breșe disponibile a arătat aproximativ 400 de logins unice legate de acest domeniu și parolele asociate. Este posibil ca atacatorii să fi folosit aceste date din surse publice pentru a ataca compania ASELSAN A.Ş.
Captură de ecran a documentului ListOfHackedEmails.doc 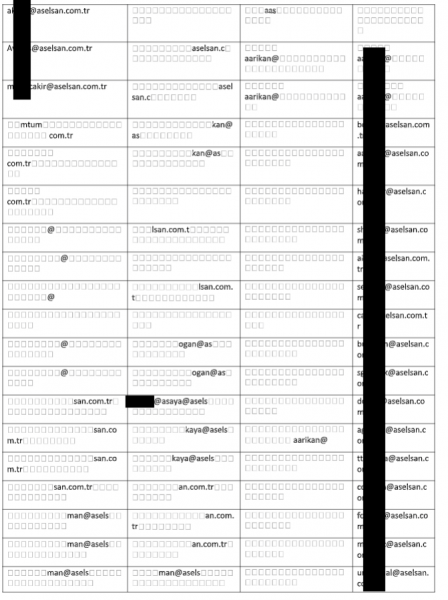
Captură de ecran a listei de peste 450 de perechi login-parolă descoperite în breșele publice 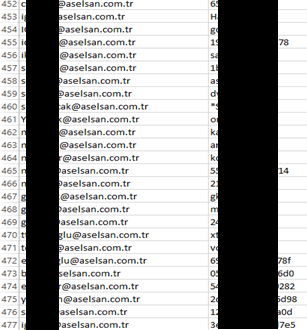
Printre exemplarele descoperite s-a aflat și un document cu titlul F35-Specifications.doc, referitor la avionul de vânătoare F-35. Documentul capcană este o specificație pentru avioanele de vânătoare-bombardiere F-35, oferind caracteristicile avioanelor și prețul. Tema acestui document capcană se referă direct la refuzul Statelor Unite de a livra F-35 după achiziționarea de către Turcia a sistemelor S-400 și amenințarea de a transmite Rusiei informații despre F-35 Lightning II.
Toate datele obținute indicau faptul că principalul scop al atacurilor cibernetice MuddyWater erau organizațiile situate în Turcia.
Cine sunt Gladiyator_CRK și Nima Nikjoo?
Anterior, în martie 2019, au fost descoperite documente malițioase create de un utilizator Windows sub pseudonimul Gladiyator_CRK. Aceste documente distribuiau de asemenea un backdoor POWERSTATS și se conectau la un server C&C cu un nume similar. gladiyator[.]tk.
Probabil, acest lucru a fost realizat după ce, pe 14 martie 2019, utilizatorul Nima Nikjoo a postat pe Twitter un mesaj în care încerca să decodeze un cod obfuscat legat de MuddyWater. În comentariile la acest tweet, cercetătorul a spus că nu poate împărtăși indicatorii de compromitere ai acestui malware, deoarece informațiile sunt confidențiale. Din păcate, postarea a fost deja eliminată, dar urmele ei sunt încă disponibile pe rețea:
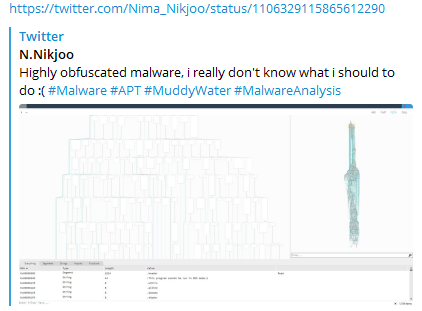
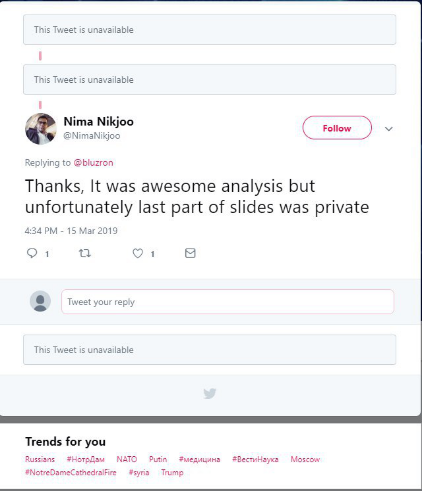
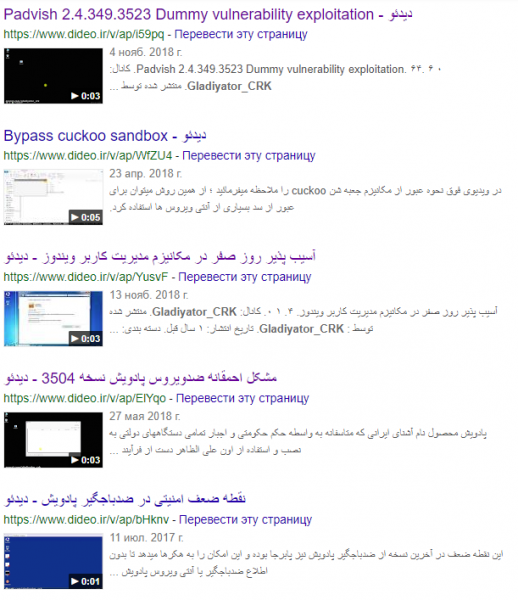
Nima Nikjoo este proprietarul profilului Gladiyator_CRK pe platformele iraniene de video-sharing dideo.ir și videoi.ir. Pe acest site, el prezintă PoC-uri ale exploit-urilor pentru dezactivarea soluțiilor antivirus de la diverși furnizori și pentru ocolirea sandbox-urilor. Despre sine, Nima Nikjoo scrie că este specialist în securitate cibernetică, precum și inginer de revers și analist de malware, care lucrează la MTN Irancell - o companie de telecomunicații din Iran.
Captură de ecran a videoclipurilor salvate în rezultatul căutării Google:
Ulterior, pe 19 martie 2019, utilizatorul Nima Nikjoo pe rețeaua socială Twitter a schimbat numele său de utilizator în Malware Fighter și a șters postările și comentariile asociate. Profilul Gladiyator_CRK pe platforma dideo.ir a fost de asemenea șters, la fel și pe YouTube, iar profilul a fost redenumit în N Tabrizi. Cu toate acestea, după aproape o lună (16 aprilie 2019), contul de Twitter a început din nou să folosească numele Nima Nikjoo.
În cadrul cercetării, specialiștii Group-IB au descoperit că Nima Nikjoo a fost menționat deja în legătură cu activități cibernetice ilegale. În august 2014, pe blogul Iran Khabarestan a fost publicată informația despre persoanele asociate cu grupul criminal cibernetic Iranian Nasr Institute. Într-o cercetare realizată de FireEye, s-a menționat că Nasr Institute a fost contractor pentru APT33 și a participat la atacuri DDoS asupra băncilor americane în perioada 2011-2013 în cadrul unei campanii numite Operation Ababil.
În acest blog a fost menționat Nima Nikju-Nikjoo, care a dezvoltat programe malware pentru a spiona iranienii, iar adresa lui de email este: gladiyator_cracker@yahoo[.]com.
Captură de ecran cu datele care se referă la criminalii cibernetici din Iranian Nasr Institute:
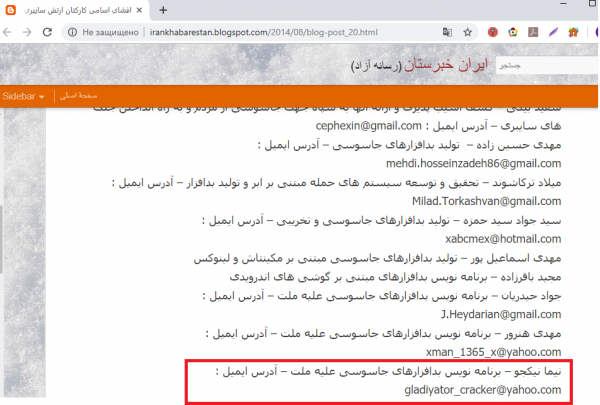
Traducerea marcată în română: Nima Nikjoo — Dezvoltator de programe spion — Adresa de email:.
După cum se vede din aceste informații, adresa de email are legătură cu adresa utilizată în atacuri, și utilizatorii Gladiyator_CRK și Nima Nikjoo.
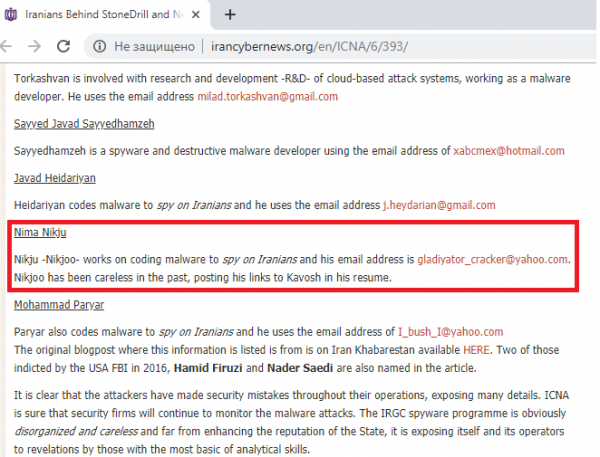
De asemenea, într-un articol din 15 iunie 2017, se menționa că Nikjoo a fost destul de neglijent, publicând link-uri către compania Kavosh Security Center în CV-ul său. Există , că organizația Kavosh Security Center este susținută de statul iranian pentru a finanța hackerii pro-guvernamentali.
Informații despre compania în care a lucrat Nima Nikjoo:
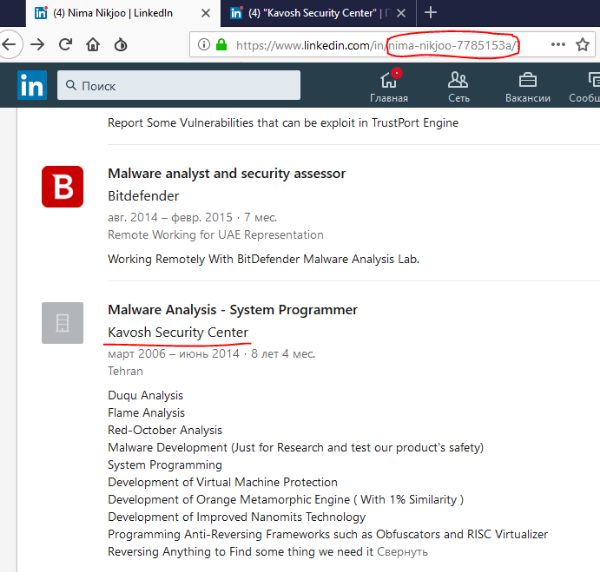
În profilul de pe LinkedIn al utilizatorului de Twitter Nima Nikjoo, primul loc de muncă menționat este Kavosh Security Center, unde a lucrat din 2006 până în 2014. În timpul activității sale, a studiat diferite programe malware și a avut de-a face cu reverse engineering și activități legate de obfuscare.
Informații despre compania în care a lucrat Nima Nikjoo pe LinkedIn:
MuddyWater și autosuficiența exagerată
Este interesant că grupul MuddyWater monitorizează atent toate rapoartele și mesajele experților în securitate cibernetică publicate despre ei și chiar lăsa inițial steaguri false pentru a deruta cercetătorii. De exemplu, primele lor atacuri au indus în eroare experții, deoarece a fost detectată utilizarea DNS Messenger, care era de obicei asociată cu grupul FIN7. În alte atacuri, au inserat linii în cod în limba chineză.
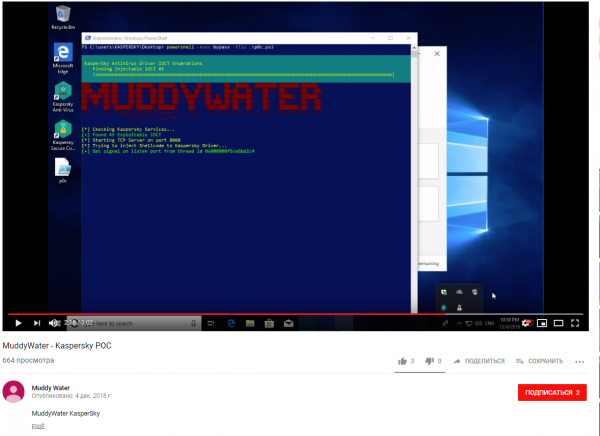
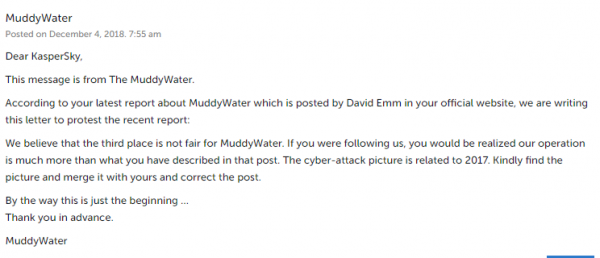
În plus, grupul îi place foarte mult să lase mesaje pentru cercetători. De exemplu, nu le-a plăcut faptul că "Kaspersky Lab" i-a plasat pe MuddyWater pe locul 3 în clasamentul amenințărilor din acel an. În același timp, cineva — presupus grupul MuddyWater — a urcat pe YouTube un PoC al unui exploit care dezactiva antivirusul "KL". De asemenea, au lăsat un comentariu sub articol.
Capturi de ecran ale video-ului care dezactivează antivirusul "Kaspersky Lab" și comentariul lăsat sub acesta:
Deocamdată, este dificil să facem o concluzie certă cu privire la implicarea lui „Nima Nikjoo”. Experții de la Group-IB iau în considerare două variante. Nima Nikjoo ar putea fi, într-adevăr, un hacker din grupul MuddyWater, care s-a dat de gol din cauza neglijenței și a activității sale sporite pe internet. A doua variantă este că a fost „expus” intenționat de alți membri ai grupului pentru a distrage atenția de la ei. Oricum, Group-IB își continuă cercetările și va raporta cu siguranță rezultatele acestora.
În ceea ce privește APT-urile iraniene, după o serie de scurgeri și dezvăluiri, este posibil să-i aștepte o „analiză serioasă” — hackerii vor fi nevoiți să-și schimbe drastic instrumentele, să-și curețe urmele și să-și găsească posibilii „spioni” în rândurile lor. Experții nu au exclus că ar putea lua chiar o pauză, dar, după o scurtă întrerupere, atacurile APT-urilor iraniene au continuat.
Sursa: habr.com
