

În clientul neoficial de Telegram, Nekogram, a fost descoperit un cod obfuscat care trimite în secret către botul „@nekonotificationbot” numerele de telefon ale utilizatorilor care s-au conectat la aplicație, legate de identificatorul utilizatorului. Modificarea pentru colectarea numerelor de telefon se află doar în pachetele APK finalize, distribuite prin Google Play, GitHub și canalul Telegram al proiectului. În codul sursă de pe GitHub și în pachetul APK din catalogul F Droid, modificarea care colectează numerele de telefon lipsește.
Backdoor-ul a fost prezent în fișierul Extra.java. Se presupune că trimiterea a fost realizată începând cu versiunea Nekogram 11.2.3, la început doar pentru utilizatorii cu numere chinezești și apoi pentru toți. În program au fost folosite, de asemenea, boturi OSINT „@tgdb_search_bot” și „@usinfobot” pentru a determina utilizatorii după ID-ul lor, dar numerele de telefon nu le-au fost trimise. 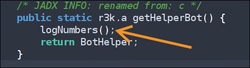
Cercetătorii au pregătit un hook Java și un bot care permit oricărui utilizator să verifice trimiterea numerelor de telefon de către instanța sa a aplicației. 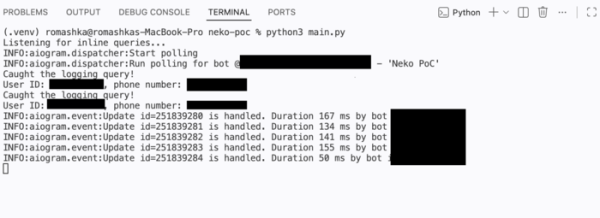
Potrivit cercetătorilor care au identificat problema, autorii programului ar fi putut folosi informațiile obținute pentru a crea o bază de date pentru vânzarea ulterioară către creatorii boturilor OSINT. Înfățișarea activității ascunse este semnalată de obfuscare și utilizarea cererilor inline pentru trimiterea datelor. După dezvăluirea problemei în sistemul de urmărire a erorilor al proiectului, autorul Nekogram a recunoscut trimiterea numerelor de telefon către botul său, fără a explica motivele unei astfel de activități, menționând totuși că numerele trimise nu au fost stocate și nu au fost transmise altora.
De asemenea, se poate menționa descoperirea unei vulnerabilități în aplicația oficială Telegram. Proiectul Zero Day Initiative (ZDI), care oferă recompense financiare pentru raportarea vulnerabilităților necorectate, a publicat date preliminare despre vulnerabilitatea ZDI-CAN-30207 în Telegram, care a primit un nivel critic de gravitate (9.8 din 10) și a fost marcat ca atac de la distanță, fără a necesita acțiuni din partea utilizatorului. Detaliile urmează să fie dezvăluite pe 24 iulie, oferind timp dezvoltatorilor Telegram pentru a livra corecturile utilizatorilor.
A apărut informația că vulnerabilitatea se manifestă atunci când sunt deschise în Telegram stickere animate special concepute și poate duce la executarea codului de către un atacator fără nicio acțiune din partea utilizatorului. Se pare că vulnerabilitatea este cauzată de o eroare în codul bibliotecii rlottie, care asigură funcționarea previzualizării.
Reprezentanții Telegram au declarat că nu consideră problema identificată o vulnerabilitate periculoasă, deoarece toate sticker-urile încărcate sunt verificate în prealabil pentru servere Telegram și o astfel de verificare nu ar fi permis afișarea unui sticker malițios utilizatorilor. După declarația Telegram, nivelul de pericol al vulnerabilității a fost redus de la 9.8 la 7.0.
Sursa: opennet.ro
