

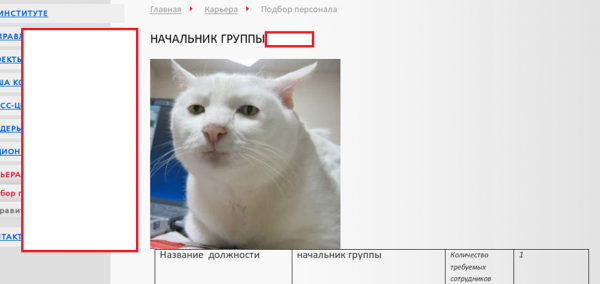
Imaginați-vă următoarea situație: o dimineață rece de octombrie, un institut de proiectare într-unul dintre orașele regionale din Rusia. Cineva din departamentul de resurse umane accesează una dintre paginile de joburi de pe site-ul institutului, publicată cu câteva zile în urmă, și vede acolo o fotografie cu o pisică. Dimineața încetează să mai fie plictisitoare...
În acest articol, Pavel Suprunuk, șeful departamentului de audit și consultanță la Group-IB, povestește despre locul pe care îl ocupă atacurile socio-tehnice în proiectele de evaluare a securității practice, ce forme neobișnuite pot lua acestea și cum putem să ne protejăm de astfel de atacuri. Autorul precizează că articolul are un caracter de sinteză, totuși, dacă un anumit aspect interesează cititorii, experții Group-IB vor răspunde cu plăcere la întrebările din comentarii.
Partea 1. De ce atât de serios?
Să ne întoarcem la pisica noastră. După un timp, departamentul de resurse umane șterge fotografia (capturile de ecran de aici și din continuare sunt parțial retușate pentru a nu dezvălui numele reale), dar aceasta revine insistent; iar ei o șterg din nou, și așa se întâmplă de câteva ori. În departamentul de resurse umane își dau seama că intențiile pisicii sunt foarte serioase, nu vrea să plece, așa că apelează la ajutorul unui programator web - persoana care a realizat site-ul, se pricepe la el și acum îl administrează. Programatorul accesează site-ul, șterge din nou pisica enervantă, constată că a fost postată în numele departamentului de resurse umane și face presupunerea că parola departamentului a ajuns la niște huligani din rețeaua socială, apoi o schimbă. Pisica nu mai apare.
Ce s-a întâmplat, de fapt? În legătură cu grupul de companii din care făcea parte institutul, specialiștii de la Group-IB au realizat un test de penetrare într-un format apropiat de Red Teaming (pe scurt, aceasta este o simulare a atacurilor țintite asupra companiei dvs. utilizând cele mai avansate metode și instrumente din arsenalul grupărilor de hackeri). Am vorbit detaliat despre Red Teaming. Este important de știut că, la realizarea acestui test, poate fi aplicat un spectru foarte larg de atacuri din cele convenite anterior, inclusiv inginerie socială. E clar că plasarea pisicii nu a fost scopul final al acțiunii. Iar scopul a fost următorul:
- site-ul institutului a fost găzduit pe un server din propria rețea a institutului, și nu pe servere externe;
- s-a descoperit o breșă a contului de resurse umane (fișier de jurnal al mesajelor în rădăcina site-ului). Nu a fost posibil să se administreze site-ul cu acest cont, dar paginile de angajare puteau fi editate;
- Modificând paginile, era posibil să îți încorporezi propriile scripturi în JavaScript. De obicei, acestea fac paginile interactive, dar în această situație, aceleași scripturi puteau fura din browserul vizitatorului ceea ce distinge contul de resurse umane de programator și programatorul de un vizitator obișnuit - identificatorul sesiunii de pe site. Pisica a fost declanșatorul atacului și imaginea pentru a atrage atenția. În limbajul de marcare HTML, acesta arăta astfel: dacă s-a încărcat o imagine, JavaScript-ul s-a executat deja și identificatorul tău de sesiune, împreună cu datele despre browserul tău și adresa ta IP, au fost deja furate.
- Cu identificatorul de sesiune al administratorului furat, ar fi fost posibil să obții acces complet la site, să încarci pagini executable în PHP, ceea ce ar fi dus la accesul în sistemul de operare al serverului și apoi în rețeaua locală, ceea ce a fost o țintă intermediară importantă a proiectului.
Atacul s-a încheiat cu un succes parțial - identificatorul de sesiune al administratorului a fost furat, dar acesta era legat de adresa IP. Nu am reușit să o ocolim, nu am putut să ne ridicăm privilegiile pe site la cele de administrator, însă ne-am îmbunătățit dispoziția. Rezultatul final a fost obținut în cele din urmă pe altă parte a perimetrului de rețea.
Partea 2. Îți scriu - ce mai e? De asemenea, sun și mă plimb în biroul tău, lăsând flash-uri;
Ceea ce s-a întâmplat în situația cu pisica este un exemplu de inginerie socială, deși nu tocmai clasic. De fapt, în această poveste au fost mai multe evenimente: a fost o pisică, un institut, departamentul de resurse umane și un programator, dar au fost și emailuri cu întrebări de clarificare, scrise aparent de "candidati" către departamentul de resurse umane și personal către programator, pentru a-i provoca să acceseze pagina site-ului.
Apropo de emailuri. Un email obișnuit - probabil principalul mijloc de transport pentru ingineria socială - nu și-a pierdut relevanța de câteva decenii și uneori duce la cele mai neobișnuite consecințe.
Următoarea poveste este adesea spusă la evenimentele noastre, deoarece este foarte reprezentativă.
De obicei, pe baza rezultatelor proiectelor de inginerie socială, întocmim statistici care, așa cum se știe, sunt lucruri seci și plictisitoare. Un anumit procent din destinatari a deschis atașamentul din email, un alt grup a accesat linkul, iar acești trei au introdus efectiv numele de utilizator și parola. Într-un proiect, am înregistrat mai mult de 100% din introducerea parolelor — adică au fost mai multe intrări decât am trimis.
Asta s-a întâmplat astfel: s-a trimis un email de phishing, pretins a fi de la CISO-ul unei corporații de stat, solicitând „urgenta testare a modificărilor în serviciul de poștă”. Emailul a ajuns la șeful unei mari subdiviziuni care se ocupa cu suportul tehnic. Șeful era foarte dedicat în îndeplinirea sarcinilor de la conducerea superioară și l-a retransmis tuturor subordonaților. Call-centerul s-a dovedit a fi destul de mare. În general, situațiile în care cineva retrimite „emailuri interesante” de phishing colegilor săi și aceștia cad, sunt destul de frecvente. Pentru noi, aceasta este cea mai bună feedback referitor la calitatea redactării emailului.
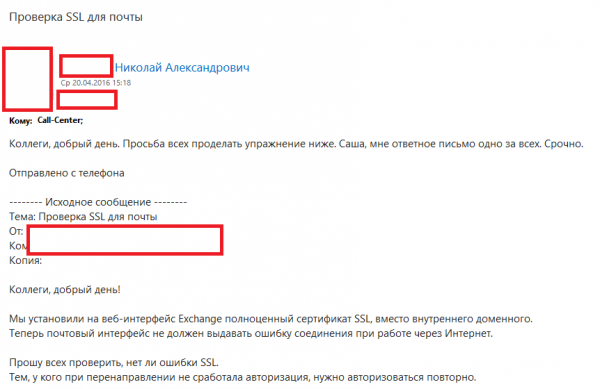
Puțin mai târziu, ne-au demascat (emailul a fost trimis dintr-o căsuță poștală compromisă):
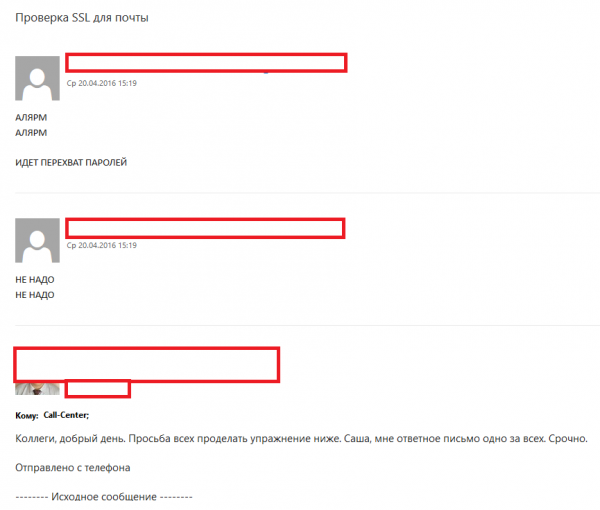
Acest succes al atacului a fost determinat de faptul că, în timpul trimiterii, au fost folosite o serie de deficiențe tehnice ale sistemului de poștă al clientului. A fost configurat în așa fel încât să se poată trimite orice email în numele oricărui expeditor din organizație fără autorizare, chiar și din internet. Adică, putea fi pretins a fi CISO, sau șeful suportului tehnic, sau altcineva. Mai mult, interfața de poștă, observând emailurile din „domeniul său”, introducea cu grijă fotografia din agenda de contacte, ceea ce adăuga naturalitate expeditorului.
Adevărul este că un astfel de atac nu se încadrează în tehnologiile foarte complexe, este o exploatare reușită a unei deficiențe de bază în configurarea poștei. Acest subiect este discutat regulat pe resursele de specialitate IT și de securitate informațională, dar cu toate acestea, încă mai există companii care au aceste probleme. Deoarece nimeni nu este predispus să verifice cu minuțiozitate antetele serviciului de poște SMTP, emailul este de obicei verificat pentru „pericole” în funcție de indicatorii de avertizare ai interfeței poștale, care nu reflectă întotdeauna întreaga imagine.
Este interesant că o astfel de vulnerabilitate funcționează și în cealaltă direcție: un atacator poate trimite un e-mail în numele companiei dumneavoastră unui destinatar terț. De exemplu, poate falsifica o factură lunară în numele dumneavoastră, indicând alte detalii decât cele ale companiei. Dacă nu luăm în considerare problemele de anti-fraudă și de încasare, acesta este probabil unul dintre cele mai simple moduri de a fura bani prin inginerie socială.
Pe lângă furtul parolelor prin phishing, un element clasic al atacurilor socio-tehnologice este trimiterea de atașamente executabile. Dacă aceste atașamente reușesc să depășească toate măsurile de protecție, care sunt de obicei multe pentru companiile moderne, se formează un canal de acces de la distanță pe computerul victimei. Pentru a demonstra consecințele atacului, controlul obținut de la distanță poate fi extins până la accesul la informații confidențiale extrem de importante. De remarcat este că majoritatea atacurilor care ne sunt prezentate de media începe astfel.
În departamentul nostru de audit, din curiozitate, facem o estimare aproximativă a statisticilor: care este valoarea totală a activelor companiilor cărora le-am avut acces la nivelul „Administrator de domeniu” în principal prin phishing și prin trimiterea de atașamente executabile? Anul acesta, aceasta a atins aproximativ 150 miliarde de euro.
Este clar că trimiterea de e-mailuri provocatoare și postarea de fotografii cu pisici pe site-uri nu sunt singurele metode de inginerie socială. În aceste exemple am încercat să arătăm diversitatea formelor de atac și consecințele lor. În afară de e-mailuri, un atacator potențial poate suna pentru a obține informațiile dorite, poate răspândi suporturi (de exemplu, stick-uri USB) cu fișiere executabile în biroul companiei țintă, se poate angaja ca stagiar sau poate obține acces fizic la rețeaua locală sub pretextul installer-ului camerelor de supraveghere. Toate acestea, de altfel, sunt exemple din proiectele noastre finalizate cu succes.
Partea 3. Învățătura este lumină, iar neștiutorii sunt întuneric
Se naște o întrebare rezonabilă: bine, există inginerie socială, arată periculos, dar ce ar trebui să facă companiile în legătură cu asta? Captain Obvious vine în ajutor: trebuie să te protejezi, și asta în mod complex. O parte din protecție va fi direcționată către măsurile de securitate deja clasice, cum ar fi mijloacele tehnice de protecție a informațiilor, monitorizarea, asigurarea organizatorică-legală a proceselor, dar, în opinia noastră, cea mai mare parte ar trebui să se concentreze pe munca directă cu angajații ca fiind cea mai slabă verigă. Pentru că, indiferent cât de mult își întărește tehnica, nu există reglementare suficient de severă care să împiedice un utilizator să găsească o nouă modalitate de a compromite totul. Iar reglementările și tehnica nu vor putea ține pasul cu creația utilizatorului, mai ales dacă acesta este îndrumat de un infractor calificat.
În primul rând, este important să instruești utilizatorul: să-i explici că chiar și în munca sa de rutină pot apărea situații legate de ingineria socială. Pentru clienții noștri, adesea desfășurăm de igienă digitală — un eveniment care învață abilitățile de bază pentru a contracara atacurile în general.
Pot adăuga că una dintre cele mai bune măsuri de protecție nu va fi memorarea regulilor de securitate a informațiilor, ci o evaluare puțin detașată a situației:
- Cine este interlocutorul meu?
- De unde a apărut propunerea sau cererea sa (nu a existat niciodată așa ceva, și iată că a apărut)?
- Ce este neobișnuit în această solicitare?
Chiar și un tip neobișnuit de font sau un stil de vorbire care nu corespunde expeditorului pot declanșa o serie de îndoieli care opresc atacul. Instrucțiunile scrise sunt, de asemenea, necesare, dar acestea funcționează diferit, neputând specifica toate situațiile posibile. De exemplu, administratorii de securitate cibernetică menționează că nu trebuie să introduci parola ta pe resurse externe. Dar ce se întâmplă dacă parola este solicitată de o resursă de rețea „proprie”, „corporativă”? Utilizatorul se gândește: „În compania noastră există deja douăzeci de servicii cu un singur cont, de ce să nu apară unul în plus?” De aici derivă o altă regulă: un flux de lucru bine structurat influențează direct și securitatea: dacă un departament vecin poate solicita informații doar în scris și numai prin intermediul șefului tău, o persoană „din partea partenerului de încredere al companiei” nu va putea solicita aceste informații prin telefon — pentru tine va fi un nonsens. Este bine să fii precaut, mai ales dacă interlocutorul tău cere să faci totul imediat sau „ASAP”, cum se spune. Chiar și în muncă obișnuită, o astfel de situație nu este sănătoasă, iar în condițiile unor atacuri potențiale — este un declanșator puternic. Nu este timp de explicat, rulează fișierul meu!
Observăm că utilizatorii sunt adesea vizati în cadrul atacurilor sociotehnice cu teme legate de bani sub diverse forme: promisiuni de măriri, privilegii, cadouri, precum și informații despre zvonuri și intrigi aparent locale. Cu alte cuvinte, funcționează păcatele capitale: lăcomia, avariția și curiozitatea excesivă.
O bună formare ar trebui întotdeauna să includă practică. Aici pot interveni specialiștii în teste de penetrabilitate. Următoarea întrebare este: ce și cum vom testa? Noi, la Group-IB, propunem următoarea abordare — să alegem imediat focalizarea testării: fie să evaluăm pregătirea utilizatorilor pentru atacuri, fie să verificăm securitatea companiei în ansamblu. Iar testarea prin metode de inginerie socială, imitând atacuri reale — adică prin phishing, trimiterea de documente executabile, apeluri telefonice și alte tehnici.
În primul caz, atacul este pregătit cu atenție împreună cu reprezentanții clientului, în principal cu specialiștii săi IT și de securitate informațională. Se concordă legendele, instrumentele și tehnicile atacurilor. Clientul furnizează singur grupuri de focus și liste de utilizatori pentru atac, care includ toate contactele necesare. Se fac excepții pe mijloacele de protecție, deoarece mesajele și încărcăturile executabile trebuie neapărat să ajungă la destinatar, fiindcă în acest proiect interesul constă doar în reacția oamenilor. Opțional, pot fi incluse în atac mărci care să sugereze utilizatorului că este vorba despre un atac — de exemplu, se pot face câteva greșeli ortografice în mesaje sau se pot lăsa inexactități în copierea stilului de marcă. La sfârșitul proiectului, obținem acea „statistică brută”: care grupuri de focus au reacționat și în ce măsură la scenarii.
În al doilea caz, atacul se desfășoară fără cunoștințe inițiale, prin metoda „cutiei negre”. Colectăm informații despre companie, angajații săi, perimetrul rețelei, formulăm legende pentru atac, alegem metode, căutăm posibile mijloace de protecție utilizate în compania țintă, adaptăm instrumentele, formulăm scenarii. Specialiștii noștri folosesc atât metode clasice de cercetare prin surse deschise (OSINT), cât și produsul dezvoltat de noi, Group-IB — Threat Intelligence, un sistem care, în pregătirea pentru phishing, poate acționa ca un agregator de informații despre companie pe o perioadă lungă, folosind inclusiv informații închise. Desigur, pentru ca atacul să nu devină o surpriză neplăcută, detaliile acestuia sunt, de asemenea, convenite cu clientul. Se obține un test complet de penetrare, dar la baza acestuia va sta ingineria socială avansată. O opțiune logică într-un astfel de caz este dezvoltarea atacului în interiorul rețelei, până la obținerea drepturilor depline în sistemele interne. Apropo, aplicăm atacuri sociotehnice similar și în , și în unele teste de penetrare. Ca rezultat, clientul va obține o viziune independentă și complexă asupra protecției sale împotriva anumitor tipuri de atacuri sociotehnice, precum și o demonstrație a eficacității (sau, dimpotrivă, ineficacității) liniei de apărare stabilite împotriva amenințărilor externe.
Recomandăm să desfășurați astfel de instruiri de cel puțin două ori pe an. În primul rând, în orice companie există fluctuații de personal, iar experiența anterioară este uitată treptat de angajați. În al doilea rând, metodele și tehnicile atacurilor se schimbă constant, ceea ce duce la necesitatea adaptării proceselor de securitate și a mijloacelor de protecție.
Dacă vorbim despre măsurile tehnice de protecție împotriva atacurilor, următoarele sunt cele mai eficiente:
- Implementarea obligatorie a autentificării cu doi factori pentru serviciile publicate pe internet. Lansarea în 2019 a unor astfel de servicii fără sisteme Single Sign On, fără protecție împotriva atacurilor de tip raider și fără autentificare cu doi factori într-o companie cu câteva sute de angajați este echivalent cu un apel deschis „sparge-mă”. O protecție bine implementată va face imposibilă utilizarea rapidă a parolelor furate și va oferi timp pentru remedierea consecințelor unui atac de phishing.
- Controlul accesului, minimizarea drepturilor utilizatorilor în sistemele de operare și respectarea ghidurilor de configurare sigură a produselor lansate de fiecare mare producător. Acestea sunt, de obicei, măsuri simple în esență, dar foarte eficiente și complexe în realizarea practică, pe care toți, într-o măsură sau alta, le neglijează în favoarea vitezei de lucru. Unele sunt atât de necesare, încât fără ele niciun mijloc de protecție nu va ajuta.
- O linie bine structurată de filtrare a e-mailurilor. Antispam, verificarea totală a atașamentelor pentru a detecta coduri malițioase, inclusiv testarea dinamică prin medii de simulare. O atac bine pregătit presupune că atașamentul executabil nu va fi detectat de soluțiile antivirus. Mediu de simulare va verifica toate aceste aspecte, utilizând fișierele așa cum le utilizează o persoană. Ca urmare, orice element malițios va fi dezvăluit prin modificările produse în interiorul mediului de simulare.
- Mijloace de protecție împotriva atacurilor țintite. Așa cum a fost deja menționat, soluțiile antivirus clasice nu vor detecta fișierele malițioase în timpul unui atac bine pregătit. Cele mai avansate produse trebuie să monitorizeze automat ansamblul de evenimente care au loc în rețea — atât la nivelul unui singur gazdă, cât și la nivelul traficului din rețea. În cazul atacurilor, apar lanțuri de evenimente foarte caracteristice, care pot fi urmărite și oprite dacă există o monitorizare concentrată pe astfel de evenimente.
Originalul articolului în revista «Information Security/ Informația de Securitate» #6, 2019.
Sursa: habr.com
