

A fost lansată versiunea Kali Linux 2024.2, bazată pe pachetul Debian, destinat testării sistemelor pentru vulnerabilități, auditului, analizei datelor reziduale și identificării efectelor atacurilor cibernetice. Toate realizările originale create în cadrul distribuției sunt distribuite sub licența GPL și sunt disponibile printr-un depozit Git public. Au fost pregătite mai multe variante de imagini iso, cu dimensiunea de 495 MB și 4 GB. Versiunile sunt disponibile pentru arhitecturi i386, x86_64, ARM (armhf și armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). În mod implicit, este oferit biroul Xfce, dar opțional sunt sprijinite KDE, GNOME, MATE, LXDE și Enlightenment e17.
Kali include una dintre cele mai complete colecții de instrumente pentru specialiștii în securitatea cibernetică: de la instrumente pentru testarea aplicațiilor web și pătrunderea în rețelele wireless până la programe pentru citirea datelor de pe cipurile RFID. Pachetul include o colecție de exploatații și aproximativ 400 de utilitare specializate pentru verificarea securității, cum ar fi Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. În plus, distribuția include instrumente pentru accelerarea crăpării parolelor (Multihash CUDA Brute Forcer) și a cheilor WPA (Pyrit) folosind tehnologii CUDA și AMD Stream, care permit utilizarea GPU-urilor plăcilor video NVIDIA și AMD pentru efectuarea operațiunilor de calcul.
În noua versiune:
- Pentru a rezolva problema anului 2038, pachetele pentru arhitecturile pe 32 de biți armhf și armel au fost convertite pentru a folosi tipul de date time_t pe 64 de biți.
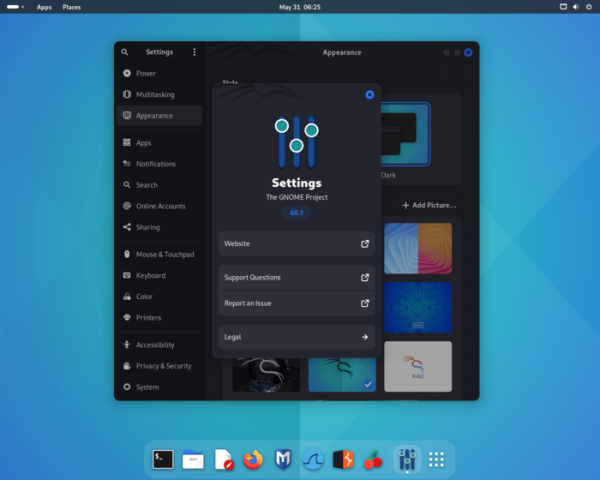
- Mediul utilizator a fost actualizat la GNOME 46.

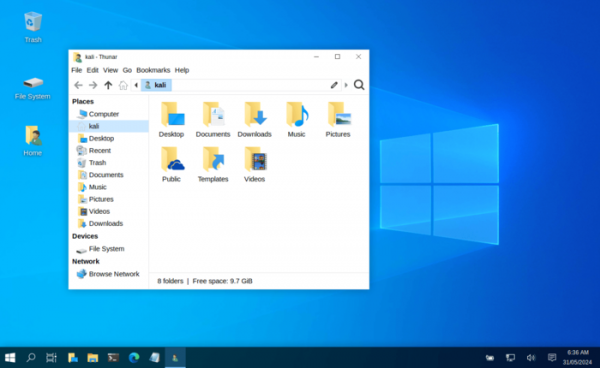
- Implementarea modului „Kali Undercover”, bazat pe Xfce, a fost actualizată, simulând interfața Windows, pentru a nu stârni suspiciuni atunci când se lucrează cu Kali în locuri publice. Performanța Xfce pe ecrane cu densitate mare de pixeli a fost îmbunătățită.

- Pachetul include 18 noi utilitare:
- autorecon — instrument pentru identificarea serviciilor disponibile în rețea în mod multiproces.
- coercer — verificarea serverului Windows, folosind 12 metode de autentificare.
- dploot — un echivalent al SharpDPAPI, scris în Python.
- getsploit — utilitar pentru căutarea și descărcarea exploatațiilor.
- gowitness — instrument pentru crearea de capturi de ecran ale site-urilor, folosind motorul Chrome.
- horst — analizator de rețele wireless.
- ligolo-ng — utilitar pentru tunelarea traficului.
- mitm6 — implementarea unei atacuri asupra Windows, folosind DHCPv6.
- netexec — instrument pentru automatizarea atacurilor asupra rețelelor mari.
- pspy — monitorizarea activității proceselor în Linux fără a necesita drepturi de root.
- pyinstaller — transformarea programelor Python în fișiere executabile izolate.
- pyinstxtractor — Extractor pentru PyInstaller.
- sharpshooter — Cadru pentru generarea payload-urilor.
- sickle — utilitare pentru dezvoltarea payload-urilor.
- snort — sistem de prevenire a atacurilor.
- sploitscan — căutare de informații folosind identificatorul CVE.
- vopono — rularea aplicațiilor într-un spațiu de nume izolat al stivei de rețea cu direcționarea traficului printr-un tunel.
- waybackpy — bibliotecă și CLI pentru accesarea API-urilor serviciilor de salvare a paginilor SavePageNow și CDX.
- A fost adăugată posibilitatea de a rula utilitarul nmap în modul de scanare stealth utilizând TCP SYN („nmap -sS”) fără drepturi de root.
- A fost actualizat mediu pentru dispozitive mobile bazate pe Android — NetHunter, cu un set de instrumente pentru testarea sistemelor de vulnerabilitate. Cu NetHunter, este posibilă verificarea atacurilor specifice dispozitivelor mobile, cum ar fi simularea funcționării dispozitivelor USB (BadUSB și HID Keyboard — simularea unui adaptor USB de rețea, care poate fi utilizat pentru atacuri MITM, sau a unei tastaturi USB care efectuează substituția caracterelor) și crearea punctelor de acces false (MANA Evil Access Point). NetHunter este instalat în mediul standard al platformei Android sub forma unei imagini chroot, în care rulează o variantă special adaptată a Kali Linux. Noua versiune include suport pentru platforma Android 14, a fost implementat un loader de module, îmbunătățită gestionarea permisiunilor și adăugat suport pentru dispozitivele Huawei P9 cu LineageOS 16, Nothing Phone 1 cu Android 12/13/14 și Poco F3 cu Android 14.
Sursa: opennet.ro
