

După aproape un an de dezvoltare, a avut loc lansarea unei noi ramuri stabile a serverului de poștă Postfix — 3.9.0. În același timp, a fost anunțată încheierea suportului pentru ramura Postfix 3.5, lansată la începutul anului 2020. Postfix este unul dintre puținele proiecte care îmbină în același timp un nivel ridicat de securitate, fiabilitate și performanță, ceea ce a fost realizat datorită unei arhitecturi bine gândite și unei politici stricte de redactare a codului și auditare a patch-urilor. Codul proiectului este scris în limbajul C și este distribuit sub licențele EPL 2.0 (licența publică Eclipse) și IPL 1.0 (licența publică IBM).
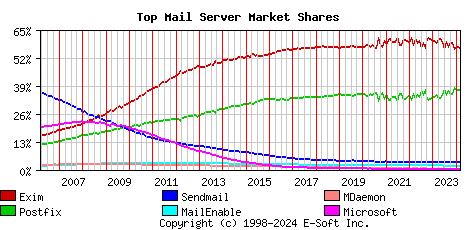
Conform unui sondaj automatizat din ianuarie, aproape 400 de mii de servere de poștă servere, Postfix este utilizat pe 36.81% (cu un an în urmă 33.18%) din serverele de poștă, cota Exim este de 56.61% (cu un an în urmă 60.27%), Sendmail — 3.60% (3.62%), MailEnable — 1.82% (1.86%), MDaemon — 0.40% (0.39%), Microsoft Exchange — 0.19% (0.19%), OpenSMTPD — 0.09% (0.06%).
Noutăți principale:
- A fost adăugat un client pentru MongoDB, care permite stocarea în această SGBD a unei baze de date de utilizatori virtuali, aliasuri, liste de corespondență a adreselor și diverse tabele de verificare. Pentru configurarea accesului la MongoDB a fost adăugat tipul de tabele „mongodb”. De exemplu, „alias_maps = proxy:mongodb: /etc/postfix/mongo.cf”, unde mongo.cf este fișierul cu setările de conectare la MongoDB și filtrul de interogări.
- În agentul de livrare local a fost adăugat exportul identificatorului de redirecționare, transmis în timpul sesiunii SMTP prin parametrul ENVID (Envelope ID) în comanda ESMTP MAIL (RFC 3461). Identificatorul este stocat în variabila de mediu ENVID și este transmis în agentul de livrare pipe prin parametrul din linia de comandă „${envid}”.
- În clienții pentru stocarea datelor în MySQL („mysql:”) și PostgreSQL („pgsql:”) au fost adăugate parametrii: „idle_interval” pentru a defini timpul de inactivitate înainte de închiderea conexiunii și „retry_interval” pentru a seta un temporizator pentru retrimiterea cererilor. În mod implicit, parametrii sunt setați la 60 de secunde. Valoarea „retry_interval” poate fi redusă, de exemplu, pentru a scurta timpul de recuperare după erori, în cazul utilizării doar unui singur server în atributul „hosts”.
- În clientul pentru MySQL a fost adăugată configurația „charset” pentru a specifica codificarea caracterelor implicită. În mod implicit se folosește valoarea „utf8mb4”, corespunzătoare setărilor implicite în MySQL 8.0 (în versiunile anterioare se folosea valoarea „latin1”). Suportul pentru versiunile anterioare MySQL 4.0 (adică versiunile lansate înainte de 2003) a fost întrerupt.
- A fost oferită opțiunea de a solicita o cheie deschisă auto-semnată (raw) pentru TLS, care nu este legată de un autoritate de certificare, în loc de un certificat X.509. Utilizarea cheilor raw pentru autentificarea clienților și serverelor este activată prin parametrii „smtpd_tls_enable_rpk = yes” și „smtp_tls_enable_rpk = yes”, însă comportamentul în timpul verificării depinde foarte mult de nivelul de securitate stabilit și de suportul cheilor raw în implementarea locală TLS (vezi documentația).
- S-a adăugat suport inițial pentru fișierele de configurare OpenSSL. Pentru a specifica calea către fișierul cu setările TLS, a fost propus parametrul tls_config_file, iar pentru a specifica numele secțiunii cu setările din fișierul de configurare — parametrul „tls_config_name”. Asocieri cu fișierele de configurare OpenSSL pot fi folosite pentru a reduce dependența de setările distribuțiilor, modificarea cărora poate duce la o creștere a proporției de mesaje trimise fără criptare.
- Formatul numerelor zilelor din date a fost modificat în antetele mesajelor — zilele de la 1 la 9 sunt acum completate cu zero, nu cu un spațiu (adică „01”, „02” etc.). Această modificare a fost efectuată deoarece RFC 5322 recomandă utilizarea unui singur spațiu ca separator în date.
- A fost adăugată protecția împotriva unor tipuri de atacuri „Blind” (atacuri SSRF asupra clienților web, vizând contactarea serverului prin SMTP), care este activată atunci când opțiunea „smtpd_forbid_unauth_pipelining = yes” este setată (implicit).
- Setarea „smtpd_forbid_bare_newline = normalize” este activată implicit, oferind protecție serverului împotriva atacurilor de tip „SMTP smuggling”, care permit fragmentarea unui mesaj într-un număr diferit de mesaje prin utilizarea unei secvențe non-standard pentru separarea mesajelor. De asemenea, a fost adăugată protecția împotriva atacurilor de tip SMTP smuggling, în care un atacator folosește un server bazat pe Postfix pentru a ataca un alt server SMTP. Setarea „cleanup_replace_stray_cr_lf = yes” este, de asemenea, activată implicit, înlocuind caracterele suplimentare <CR> și <LF> cu un spațiu.
- În implementarea clientului DNS, dimensiunea rezultatelor returnate de solicitările DNS este acum limitată la 100 de înregistrări, ceea ce este de 20 de ori mai mult decât numărul maxim suportat în clientul SMTP. adreselor IP pentru un singur server.
- Parametrii „disable_dns_lookup” și „permit_mx_backup” sunt acum considerați obsolescenți, precum și unii parametri pentru configurarea TLS.
- Suportul pentru configurațiile care au fost declarate învechite cu aproximativ 20 de ani în urmă a fost încetat: „permit_naked_ip_address”, „check_relay_domains” și „reject_maps_rbl”.
Sursa: opennet.ro
