

Cercetătorii de la watchTowr Labs au publicat rezultatele unui experiment cu capturarea serviciului WHOIS învechit al registratorului domeniilor din zona „.MOBI”. Motivul pentru cercetare a fost schimbarea adresei serviciului WHOIS de către registrator, mutând-o de la domeniul whois.dotmobiregistry.net pe noul host whois.nic.mobi. Astfel, domeniul dotmobiregistry.net a încetat să mai fie utilizat și a fost eliberat în decembrie 2023, devenind disponibil pentru înregistrare.
Cercetătorii au cheltuit 20 de dolari și au achiziționat acest domeniu, după care au lansat pe serverul lor propriul serviciu WHOIS fictiv whois.dotmobiregistry.net. A fost surprinzător faptul că multe sisteme nu s-au schimbat pe noul host whois.nic.mobi și au continuat să utilizeze vechiul nume. Între 30 august și 4 septembrie, au fost înregistrate 2,5 milioane de solicitări către vechiul nume, trimise de peste 135.000 de sisteme unice.
Printre expeditorii solicitărilor s-au numărat poștașii servere organizațiilor de stat și militare, care verificau domeniile menționate în emailuri prin WHOIS, specializate în securitate ale companiilor și platformele de asigurare a securității (VirusTotal, Group-IB), precum și centrele de certificare, serviciile de verificare a domeniilor, serviciile SEO și registratorii de domenii (de exemplu, domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io și webchart.org).
Posibilitatea de a trimite orice date ca răspuns la solicitările adresate vechiului serviciu WHOIS pentru domeniul „.MOBI” a fost utilizată pentru dezvoltarea mai multor tipuri de atacuri asupra expeditorilor solicitărilor. Prima variantă de atac se baza pe presupunerea că, dacă cineva continuă să trimită solicitări către un serviciu care a fost înlocuit de mult, este posibil să o facă folosind instrumente învechite, care conțin vulnerabilități.
De exemplu, în phpWHOIS a fost descoperită în 2015 vulnerabilitatea CVE-2015-5243, care permitea executarea codului atacatorului prin analizarea unor date formate special, returnate de serverul WHOIS. Un alt exemplu este vulnerabilitatea CVE-2021-32749, descoperită în 2021 în pachetul Fail2Ban, care permitea executarea codului extern la returnarea unor date incorecte de către serviciul WHOIS, folosit în procesul de generare a unei alertă de blocare (Fail2Ban determina prin WHOIS emailul administratorului gazdelor și îl indica la execuția comenzii mail fără a face o corectă securizare a caracterelor speciale).
Al doilea atac se bazează pe faptul că anumite autorități de certificare oferă posibilitatea de verificare a deținerii unui domeniu prin email-ul specificat în baza de date a înregistratorului de domenii, disponibil prin protocolul WHOIS. S-a dovedit că mai multe autorități de certificare care suportă această metodă de verificare continuă să folosească un server WHOIS vechi pentru zona de domenii „.MOBI”.
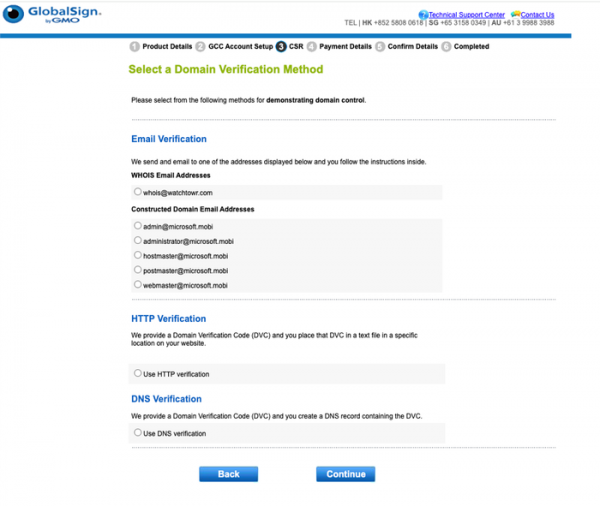
Astfel, obținând controlul asupra numelui whois.dotmobiregistry.net, atacatorii pot returna datele lor, efectua confirmarea și obține certificatul TLS pentru orice domeniu din zona .MOBI. De exemplu, în cadrul experimentului, cercetătorii au solicitat de la înregistratorul GlobalSign un certificat TLS pentru domeniul microsoft.mobi, iar email-ul fictiv returnat de serviciul WHOIS a fost „whois@watchTowr.com”, care a fost arătat în interfață ca fiind disponibil pentru a trimite codul de confirmare a deținerii domeniului.
Sursa: opennet.ro
