

Cineva nu va contesta că procesoarele sunt soluții destul de complexe care pur și simplu nu pot funcționa fără auto-diagnosticare și mijloace avansate de control atât în etapele de fabricare, cât și în procesul de utilizare. Dezvoltatorii trebuie să aibă la dispoziție instrumente de „supremă autoritate” pentru a fi complet siguri de bunăstarea produsului. Aceste instrumente nu dispar nicăieri. În continuare, toate aceste mijloace de diagnosticare incluse în procesor pot servi scopurilor nobile, cum ar fi tehnologiile de control la distanță precum Intel AMT, dar pot deveni de asemenea uși de acces pentru agențiile de informații sau atacatori, ceea ce pentru utilizator adesea reprezintă același lucru.
Așa cum vă amintiți, în mai 2016, specialiștii companiei Positive Technologies au descoperit că modulul Intel Management Engine 11 pentru implementarea tehnologiei AMT în cadrul hub-ului sistemului (PCH) a suferit modificări semnificative și a devenit vulnerabil la atacuri din partea atacatorilor. Până la versiunea IME 11, modulul avea o arhitectură unică și fără documentație specială nu reprezenta un pericol semnificativ, dar acesta poate deschide accesul la informații din memoria PC-ului. Cu versiunea IME 11, modulul a devenit compatibil x86 și accesibil pentru studiu de către masele largi (mai multe despre vulnerabilitatea INTEL-SA-00086 aici și mai departe în linkuri). În plus, după un an a fost identificată o legătură între IME și programul de supraveghere al NSA din SUA. Studiile ulterioare asupra IME au dus la descoperirea unei alte potențiale „cote” în controlerele și procesoarele Intel, despre care ieri au vorbit la conferința Black Hat din Singapore specialiștii Positive Technologies Maxim Goryachy și Mark Ermolov.
În cadrul hub-ului PCH și al procesoarelor Intel a fost descoperit un analizator logic multifuncțional de semnale VISA (Intel Visualization of Internal Signals Architecture). Mai exact, VISA este tot un instrument Intel pentru verificarea funcționării procesoarelor. Documentația pentru acest bloc nu este disponibilă publicului, dar acest lucru nu înseamnă că nu există. Studiile asupra VISA au arătat că analizatorul, inițial dezactivat la fabrică de Intel, poate fi activat de un atacator, oferind acces atât la informațiile din memoria PC-ului, cât și la secvențele de semnal ale perifericelor. În plus, au fost identificate mai multe metode de activare a VISA.
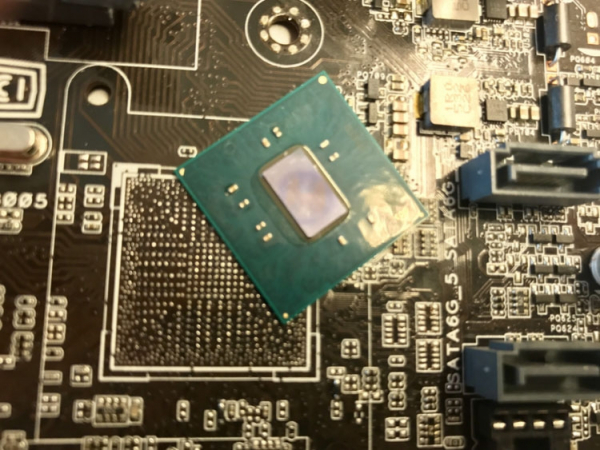
Activarea VISA a permis, de exemplu, accesul la camerele web, utilizând o placă de bază obișnuită. Nu a fost nevoie de echipamente speciale pentru aceasta. Acest exemplu și alte cazuri au fost prezentate de experții de la Positive Technologies în timpul unei prelegeri la Black Hat. Până acum, nimeni nu leagă direct VISA de NSA, cu excepția, desigur, a teoriilor conspirației. Totuși, dacă există o posibilitate nedocumentată de a activa un analizator de semnal în orice sistem bazat pe Intel, cu siguranță va fi activată undeva.
Sursa: 3dnews.ru
