

Compania Google a prezentat prima versiune beta a platformei mobile deschise Android 13. Lansarea Android 13 este așteptată în trimestrul trei al anului 2022. Pentru evaluarea noilor funcționalități ale platformei, a fost propus un program de testare preliminară. Versiuni ale firmware-ului sunt pregătite pentru dispozitivele Pixel 6/6 Pro, Pixel 5/5a, Pixel 4/4 XL/4a/4a (5G).
Inovații cheie Android 13:
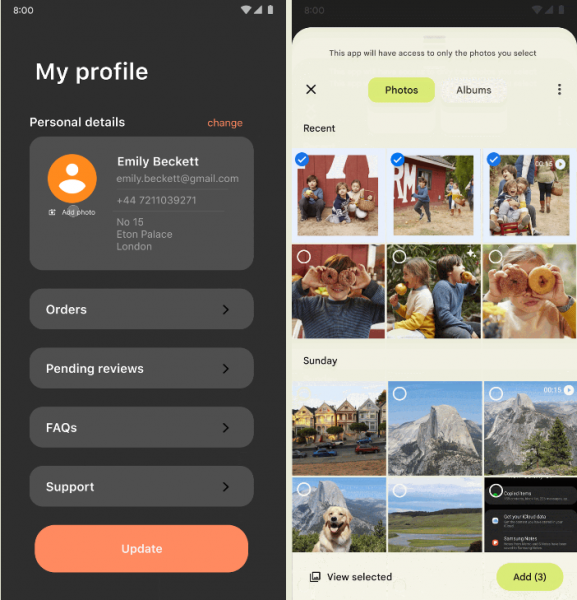
- A fost implementat un sistem de selecție pentru fotografii și video, precum și API-uri pentru a oferi acces selectiv aplicațiilor la fișierele alese. Este posibilă lucrul atât cu fișiere locale, cât și cu date stocate în cloud. O caracteristică a interfeței este că permite oferirea accesului la imagini și video individuale fără a deschide aplicației acces complet la toate fișierele multimedia din stocare. Anterior, o interfață similară a fost implementată pentru documente.

- A fost adăugat un nou tip de permisiuni pentru Wi-Fi, oferind aplicațiilor destinate căutării rețelelor wireless și conectării la puncte de acces acces la un subset de API-uri de gestionare a Wi-Fi, cu excepția apelurilor legate de determinarea locației (anterior, aplicațiile care se conectau la Wi-Fi obțineau și acces la informațiile despre locație).
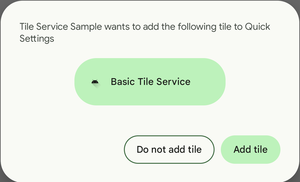
- A fost adăugat un API pentru plasarea butoanelor în secțiunea de setări rapide din partea de sus a panoului de notificări. Cu ajutorul acestui API, aplicația poate solicita plasarea butonului său cu o acțiune rapidă, permițând utilizatorului să adauge butonul fără a părăsi aplicația și fără a accesa separat setările.

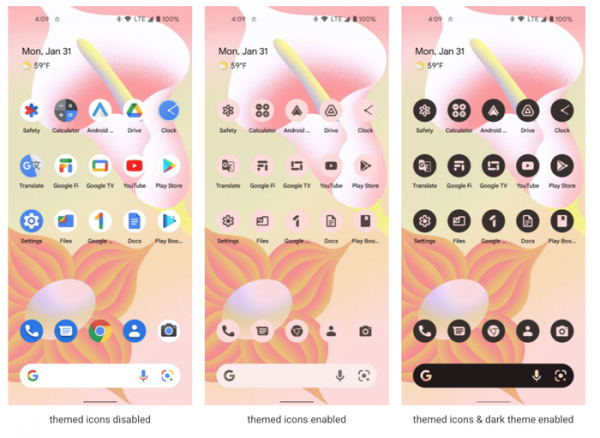
- A fost oferită posibilitatea de adaptare a fundalului pictogramelor oricăror aplicații la schema de culori a temei sau la culoarea fundalului.

- A fost adăugată posibilitatea de a lega setările individuale ale limbii pentru aplicații, diferite de setările de limbă alese în sistem.
- Operația de separare a cuvintelor a fost optimizată (ruptura cuvintelor care nu se încap în rând cu utilizarea cratimei). În noua versiune, performanța separării a crescut cu 200% și acum afectează aproape deloc viteza de redare.
- S-a adăugat suport pentru shader-e grafice programabile (obiecte RuntimeShader), definite în limbajul AGSL (Android Graphics Shading Language), care este un subset al limbajului GLSL, adaptat pentru utilizarea cu motorul de redare al platformei Android. Astfel de shader-e sunt deja utilizate în platforma Android pentru a implementa diverse efecte vizuale, cum ar fi pulsația, estomparea și întinderea în timpul derulării dincolo de pagină. Aceste efecte pot fi acum create și în aplicații.
- Bibliotecile Java de bază ale platformei și instrumentele de dezvoltare a aplicațiilor au fost actualizate la OpenJDK 11. Prin Google Play, actualizarea este de asemenea disponibilă pentru dispozitivele bazate pe Android 12.
- În cadrul proiectului Mainline, care permite actualizarea componentelor sistemului fără a actualiza întreaga platformă, au fost pregătite noi module sistemice actualizabile. Actualizările vizează componentele nelegate de hardware, care sunt descărcate prin Google Play separat de actualizările OTA ale firmware-ului furnizorului. Printre noile module care pot fi actualizate prin Google Play fără actualizarea firmware-ului se numără Bluetooth și Ultra wideband. Modulele cu Photo picker și OpenJDK 11 sunt, de asemenea, distribuite prin Google Play.
- Au fost optimizate instrumentele pentru construirea interfeței aplicațiilor pentru ecrane mai mari, utilizate pe tablete, dispozitive pliabile cu mai multe ecrane și laptopuri Chromebook.
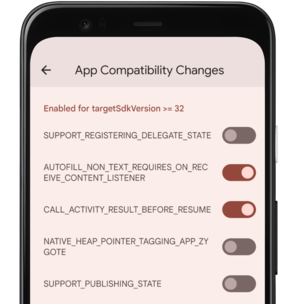
- A fost simplificată testarea și depanarea noilor funcționalități ale platformei. Modificările pot fi acum activate selectiv pentru aplicații în secțiunea de setări pentru dezvoltatori sau prin utilitarul adb.

De asemenea, a fost publicat un set de corecții pentru problemele de securitate din februarie pentru Android, care a rezolvat 37 de vulnerabilități, dintre care 2 au fost clasificate cu nivel critic de pericol, iar celelalte cu nivel ridicat de pericol. Problemele critice permit atacuri de la distanță pentru executarea codului propriu în sistem. Problemele marcate ca periculoase permit, prin manipularea aplicațiilor locale, executarea codului în contextul unui proces privilegiat.
Prima vulnerabilitate critică (CVE-2021-39675) este cauzată de o depășire a bufferului în funcția GKI_getbuf (Generic Kernel Image) și permite accesul privilegiat la sistem de la distanță, fără nicio acțiune din partea utilizatorului. Detalile despre vulnerabilitate nu sunt încă dezvăluite, dar se știe că problema afectează doar ramura Android 12. A doua vulnerabilitate critică (CVE-2021-30317) se află în componentele închise pentru cipurile Qualcomm.
Sursa: opennet.ro
