

Stéphane Graber, liderul proiectului Linux Containers, unul dintre creatorii instrumentului LXC, membru al consiliului tehnic de conducere Ubuntu și participant la echipele responsabile de lansarea versiunilor Ubuntu, a prezentat noul distribuabil Linux IncusOS. IncusOS oferă o imagine de sistem actualizabil atomic pentru crearea serverelor, gestionarea centralizată a căror se face cu ajutorul instrumentului Incus (fork LXD). Distribuția se dezvoltă sub egida proiectului Linux Containers, responsabil pentru dezvoltarea instrumentelor LXC și Incus. Lucrările proiectului sunt scrise în limbajul Go și sunt distribuite sub licența Apache 2.0.
Imaginile de sistem sunt furnizate pentru arhitecturile x86_64 și ARM64 și se bazează pe un mediu redus Debian 13 și un nucleu Linux din depozitul Zabbly, care formează pachete cu versiuni „vanilie” ale nucleului pentru Debian și Ubuntu, completate de patch-uri și modificări de configurare pentru optimizarea lansării containerelor în medii bazate pe instrumentul Incus. Ca sistem de fișiere se folosește ZFS.
Compilările sunt formate cu ajutorul instrumentului mkosi, creat de Lennart Poettering. Mediu de sistem de bază este conectat în modul doar citire. Pentru instalarea aplicațiilor suplimentare se folosește utilitarul systemd-sysext, care permite distribuirea aplicațiilor sub forma imaginilor de extensie a sistemului (System Extension), al căror conținut este suprapus pe ierarhia /usr/ cu ajutorul OverlayFS. Se susține backup-ul și restaurarea setărilor sistemului principal și a datelor aplicațiilor individuale, precum și resetarea setărilor la starea inițială (Factory reset) pentru întreaga OS sau aplicații selectate.
Pentru actualizarea sistemului se folosește componenta systemd-sysupdate, care utilizează mecanismul de înlocuire atomică a partițiilor – sunt prezente două partiții independente, pe una dintre ele se află sistemul de lucru, iar pe cealaltă se instalează actualizarea următoare, după care partițiile își schimbă locurile. Pentru a asigura integritatea mediu de încărcare se utilizează încărcarea cu UEFI Secure Boot și criptare completă a discului (LUKS) cu stocarea informațiilor pentru decriptarea cheilor în TPM 2.0 (Trusted Platform Module).
Componenta mediului de sistem a fost redusă la minimum și conține doar elementele necesare pentru a rula Incus. Mediul nu dispune de un shell de comandă și de funcționalitățile tradiționale pentru gestionare din linia de comandă sau conexiune la distanță prin SSH. În locul acestora, toate operațiunile de gestionare și configurare sunt efectuate exclusiv prin API-ul REST al sistemului Incus cu autentificare prin certificat TLS client sau prin OIDC (OpenID Connect). Gestionarea tuturor serverelor se face centralizat prin interfața web Operations Center sau interfața CLI a Incus. Pentru migrarea containerelor și mașinilor virtuale din alte sisteme, cum ar fi VMware vCenter, este disponibil Migration Manager.
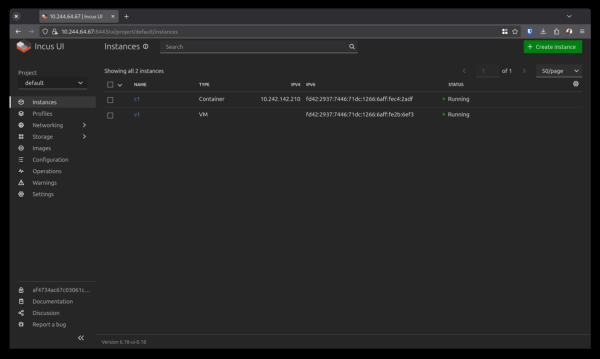
Pentru obținerea imaginii de boot se folosește un generator online care permite crearea imaginii pe baza parametrilor specificați și setarea unui arhivă seed cu configurații, cum ar fi certificatul TLS pentru accesul clientului, identificatorul dispozitivului bloc pentru instalare și configurarea rețelei (în mod implicit, rețeaua este configurată prin DHCPv4 sau SLAAC (Stateless Address Autoconfiguration)). Modurile interactive de instalare nu sunt acceptate — toate parametrii pentru instalare și configurarea inițială sunt determinați printr-un bloc de configurare încorporat, transmis la prima încărcare. Este acceptată instalarea imaginii IncusOS atât pe hardware, cât și în mașini virtuale care rulează pe platformele libvirt, Incus, Proxmox, VirtualBox și VMware.
Funcționalități legate de stocare:
- implementare automată a unui pool local ZFS;
- crearea unor pool-uri complexe ZFS pe discuri suplimentare;
- suport pentru NVME-over-TCP, iSCSI, Fiber Channel și Multipath;
- posibilitatea de a crea configurații cluster LVM pe Fiber Channel, NVME-over-TCP sau iSCSI;
- posibilitatea de a crea stocări software bazate pe sistemul de fișiere distribuit Ceph.
Funcționalități de rețea:
- suport automat pentru VLAN în modul bridge, facilitând conectarea mașinilor virtuale la orice interfață de rețea;
- suport pentru agregarea conexiunilor;
- suport pentru LLDP (Link Layer Discovery Protocol);
- suport pentru proxy-uri corporative (inclusiv autentificare prin Kerberos);
- suport pentru NTP (Network Time Protocol);
- posibilitatea de a salva loguri pe un server extern prin syslog;
- suport pentru OVS/OVN pentru rețelele definite software OVS (Open vSwitch) și OVN (Open Virtual Network);
- suport încorporat VPN-rețeaua Tailscale (sunt planificate suport pentru Netbird).
Sursa: opennet.ro
