

Any businessman strives to reduce costs. The same applies to IT infrastructure.
When opening a new office, some people get anxious. After all, it's necessary to organize:
- a local network;
- internet access, preferably with backup from a second provider;
- VPN to the central office (or to all branches);
- HotSpot for clients with SMS authentication;
- traffic filtering so that employees don't waste time on social networks or chat on Skype;
- network protection from viruses and attacks. Ensure intrusion protection (IDS/IPS);
- your own mail server (if you don't trust services like pdd.yandex.ru) with antivirus and anti-spam;
- a file storage;
- You might need telephony, meaning setting up a PBX, connecting to a SIP provider, and other benefits...
But establishing a network for such requirements won't be feasible for a single IT person... Should you hire an expensive system administrator?
A significant expenditure figure appears on the horizon.
However, these costs can be significantly reduced if you pay attention to UTM solutions, of which there are plenty nowadays. Since I adhere to the strategy of 'the simpler, the better' in my solutions, I've focused on UTM (ICS).
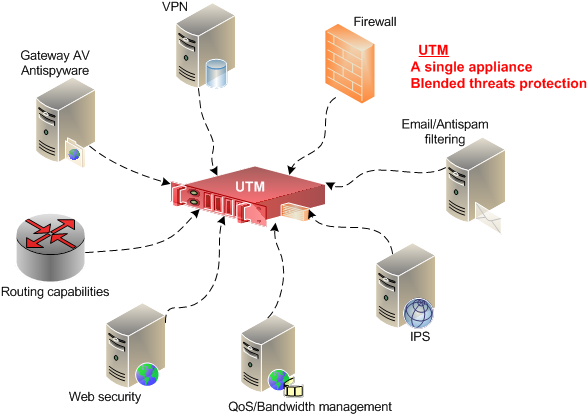
I'll explain how this system can help save the company's budget and why maintaining it doesn't require an expensive system administrator below.
But to spoil the surprise, I’ll say upfront—this is a specific product and has its limitations. You can evaluate the gateway's capabilities in more detail .
I configured it for this article in a straightforward manner, meaning I didn't consult the manuals to assess how intuitive everything is.
Initial installation
ICS can be installed on real hardware as well as in a hypervisor. You can use a fanless PC.For example, something like this.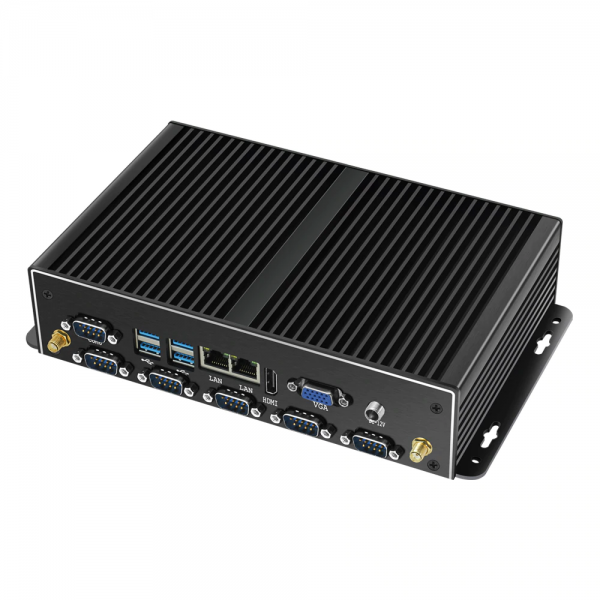
The system is based on and should run smoothly on most hardware.
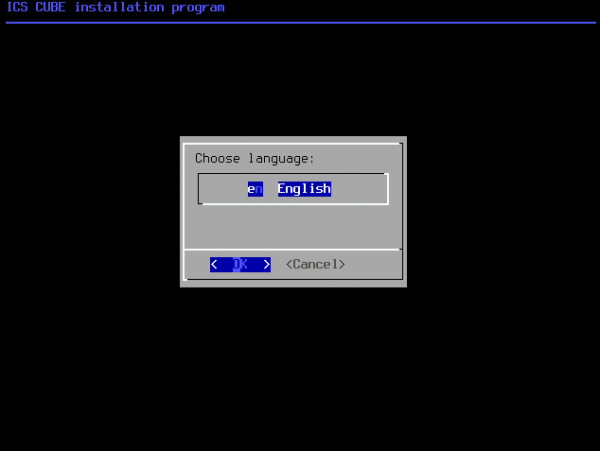
Installation is done on a clean disk. More precisely, if something was there, you can say goodbye to it.Unfortunately, the installer only supports English. However, after installation, the main interface can be in Romanian.
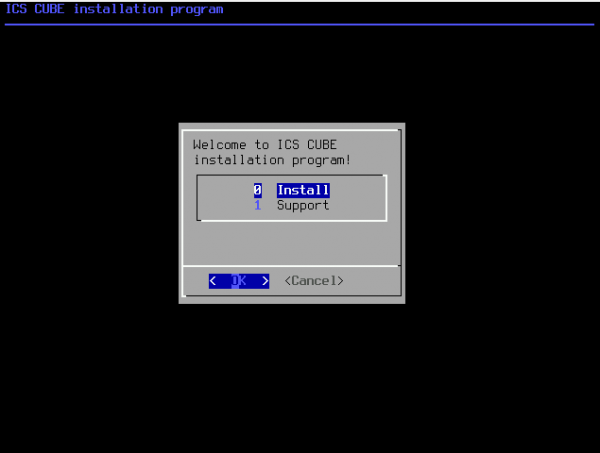
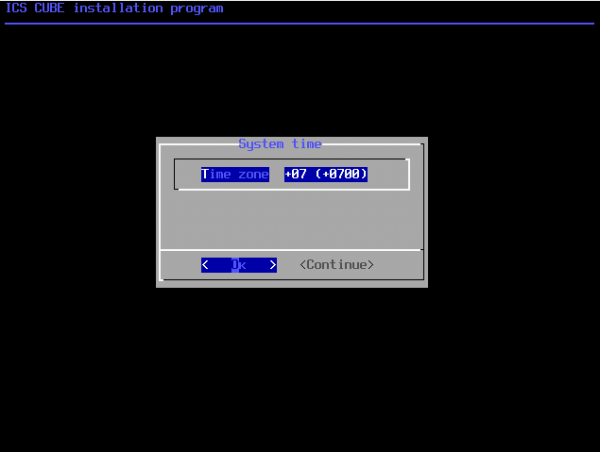
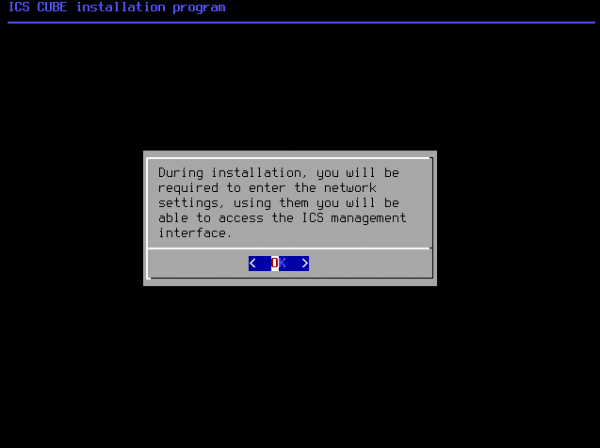
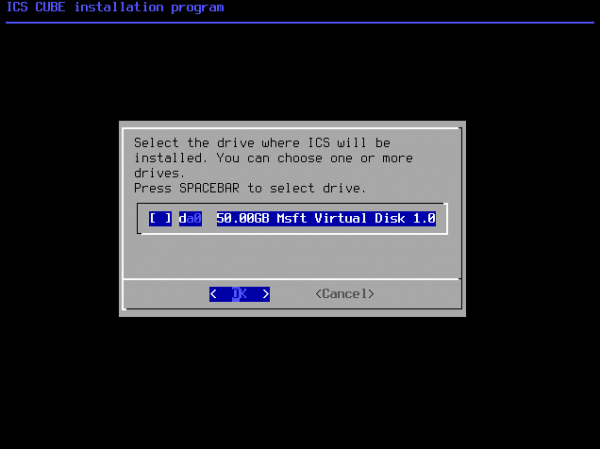
High availability was not forgotten either.If the system has multiple disks, they can be combined into a RAID using ZFS.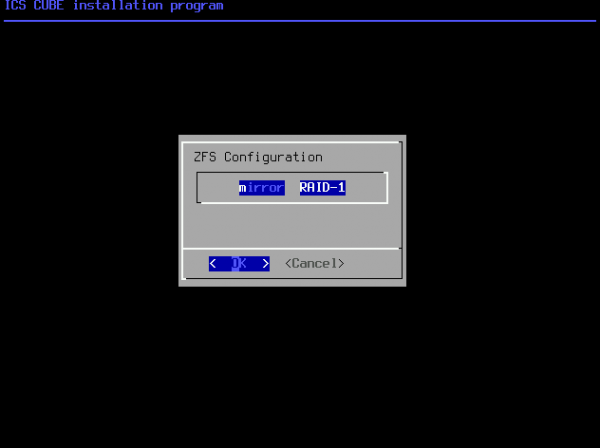
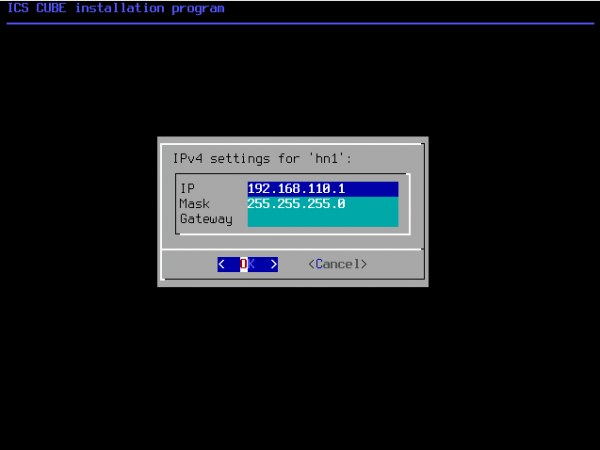
Alegeți interfața de rețea și alocați un ip din rețeaua selectată.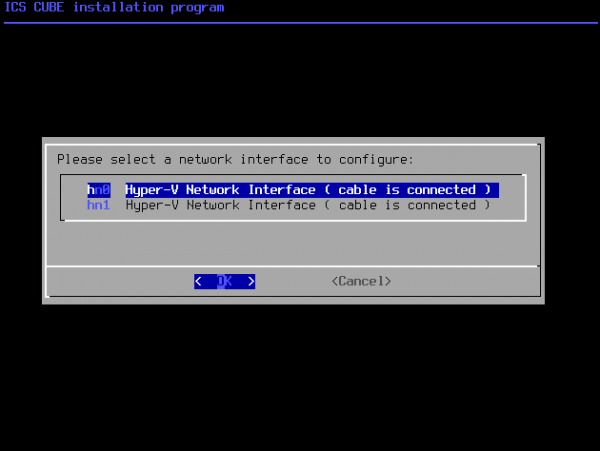
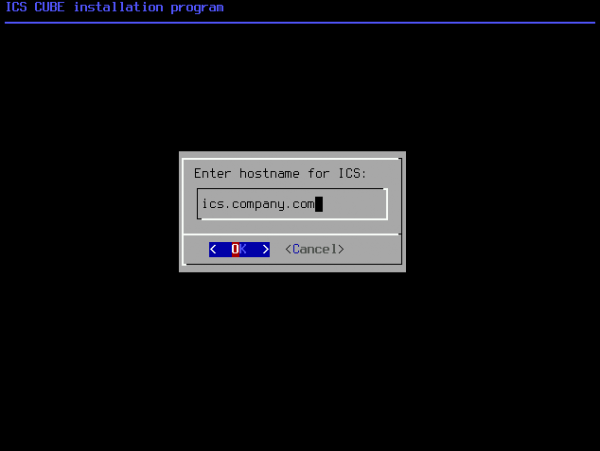
Indicați un nume de domeniu real dacă planificați să configurați, de exemplu, un server de email. Dacă nu aveți această necesitate acum, puteți scrie ceva aleatoriu. Ulterior, în interfață, va fi posibil să corectați.
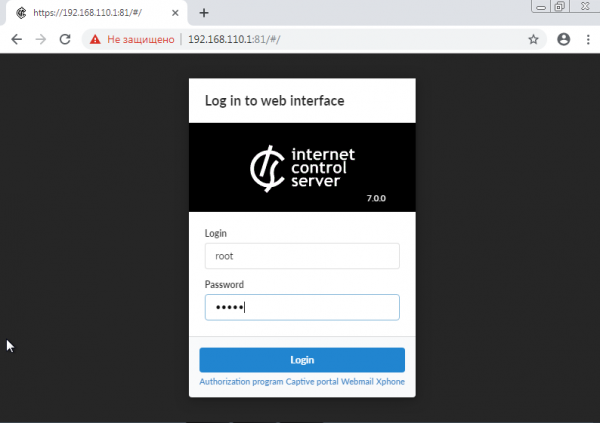
Gata! Puteți accesa interfața web prin ip-ul specificat în setări și portul 81. DHCP nu este activat în acest stadiu, așadar va trebui să alocați manual un ip din aceeași rețea pe PC-ul dumneavoastră.
Conectăm la internet și conectăm birourile.
La prima accesare, se lansează un asistent care vă obligă să stabiliți o parolă sigură.
Asistentul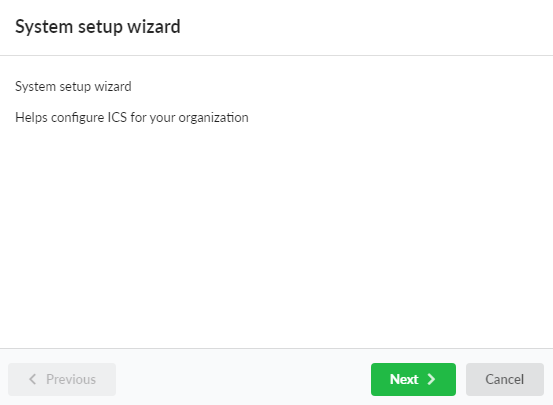
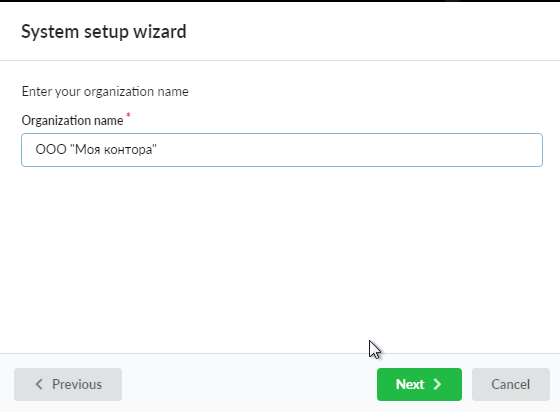
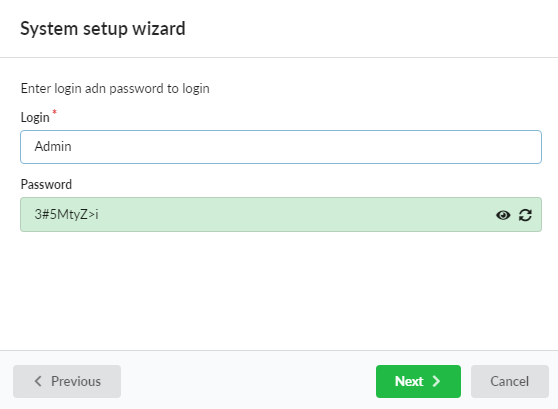
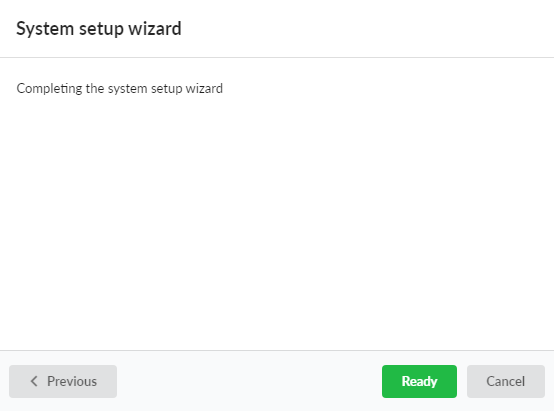
Apoi, intrăm în setările de rețea
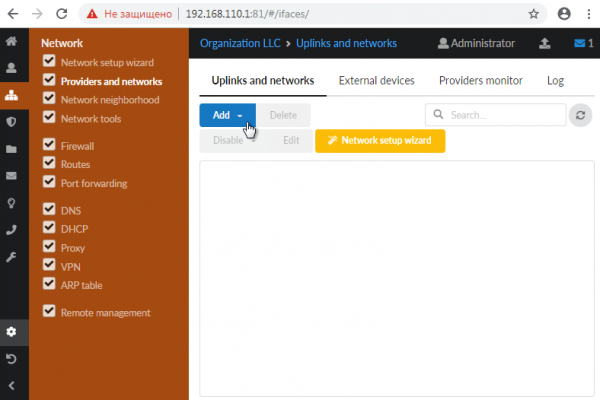
și configurăm conexiunea la providerul nostru și rolurile tuturor interfețelor de rețea.
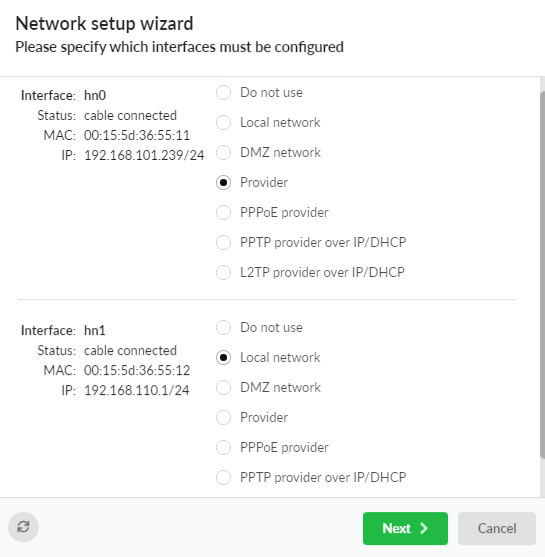
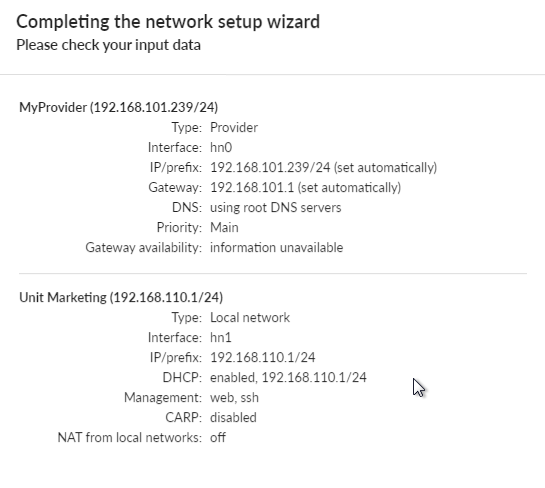
Puteți configura mai mulți provideri și organiza echilibrarea încărcării.
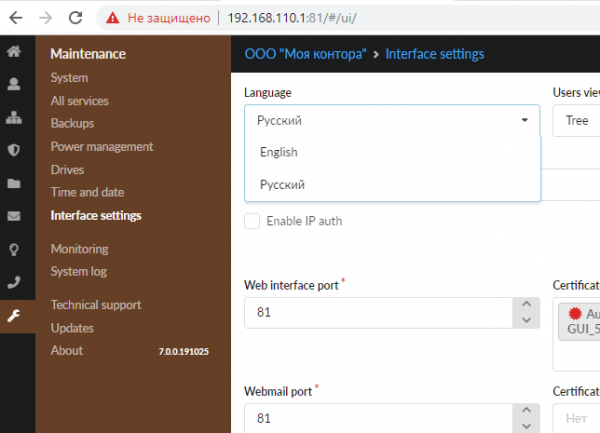
Apropo, dacă nu vă este confortabil să folosiți limba engleză în interfață, o puteți schimba ușor aici.
Dacă este necesar să conectați biroul, de exemplu, la sediul central. Atunci creați o nouă conexiune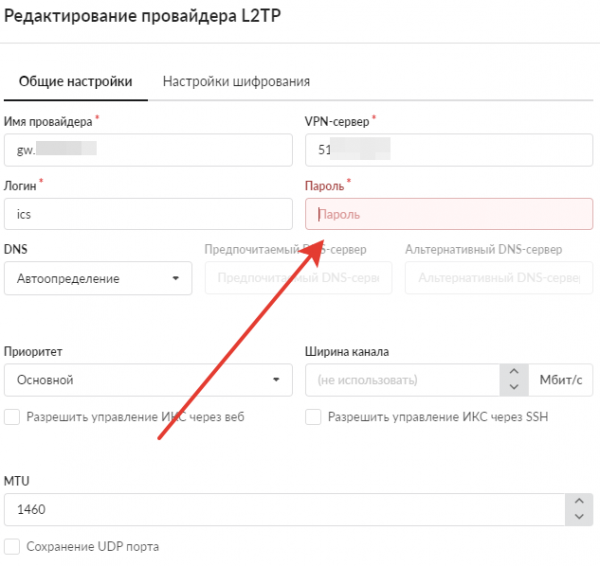
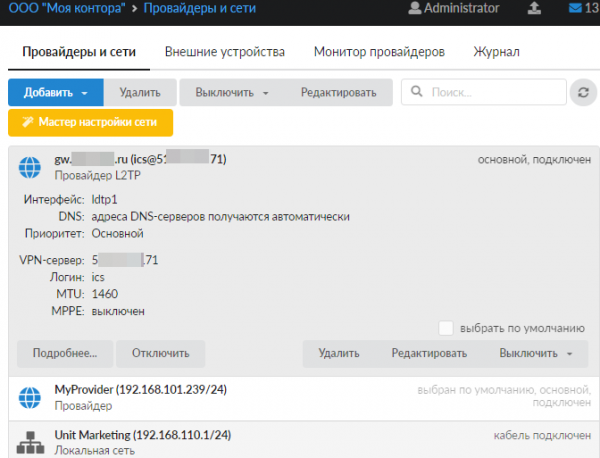
și configurați rutele către resursele din rețeaua la distanță.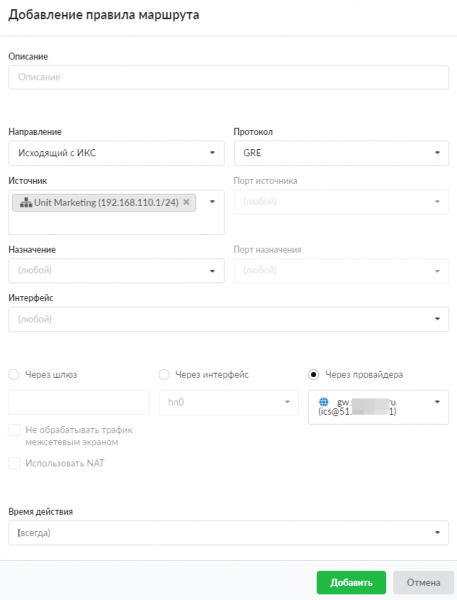
Numai că despre rutarea dinamică puteți uita — aceasta nu există aici.
Poate că sunt prea critic, dar IMHO acesta este un mare dezavantaj…
Accesul la internet al angajaților
De cele mai multe ori, principalul scop al gateway-ului este controlul accesului angajaților la internet.
Identificarea angajaților se poate face atât prin ip/mac, cât și prin nume de utilizator/parolă prin intermediul agentului sau captive portal.
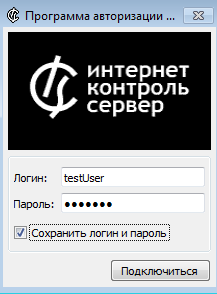
De asemenea, dacă organizația dumneavoastră folosește Active Directory, atunci IX poate fi integrat și cu acesta.
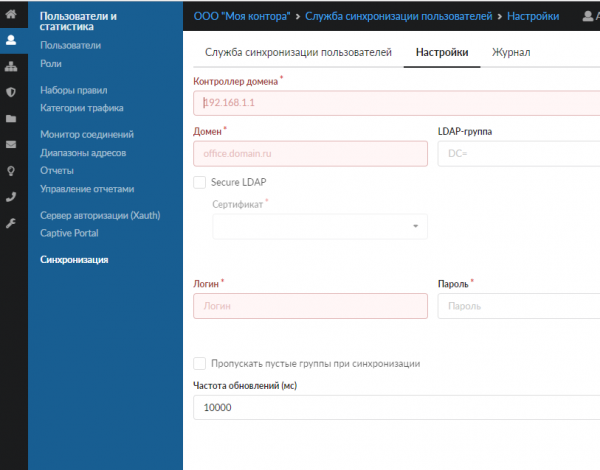
Setările de filtrare (unde angajatului îi este permis sau interzis să acceseze) sunt foarte extinse.
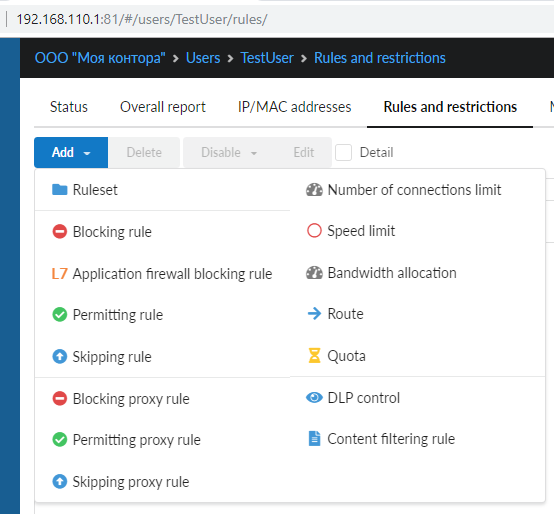
O multitudine de șabloane de reguli gata făcute:
Se poate permite youtube, dar interzice încărcarea de video-uri pe acesta.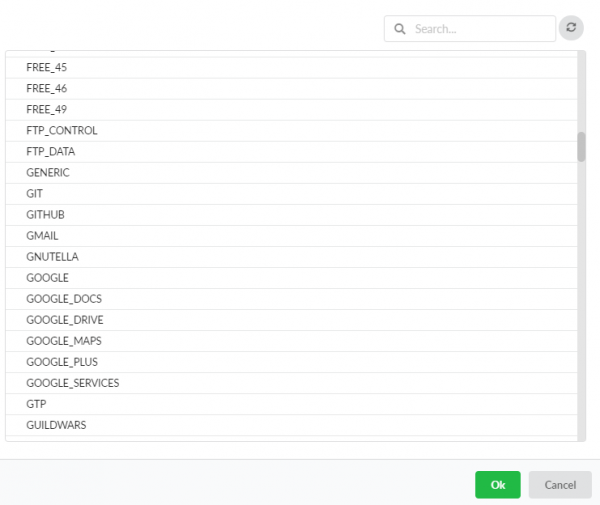
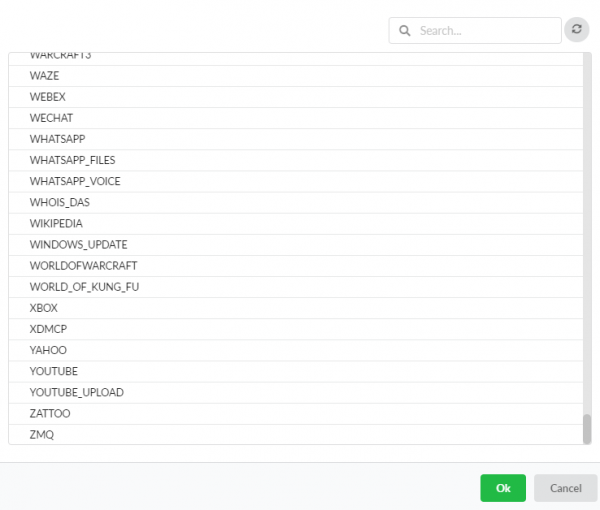
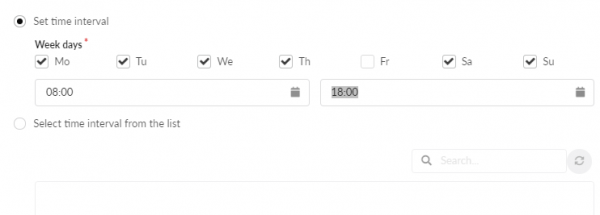
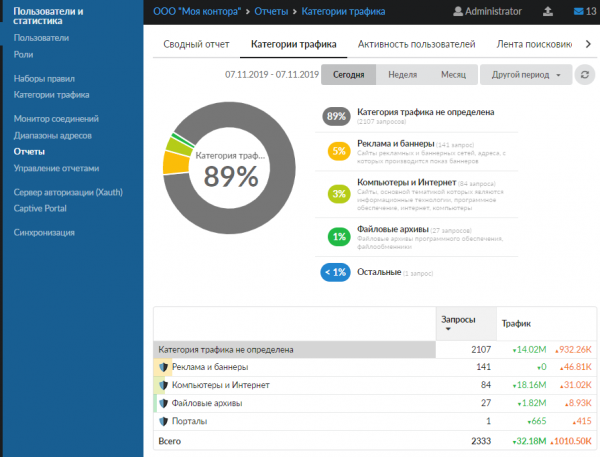
Însă nu se poate restricționa și IX va povesti oricum unde a fost fiecare prin rapoartele sale detaliate:
Dar ce ziceți de Wi-Fi-ul pentru oaspeți?
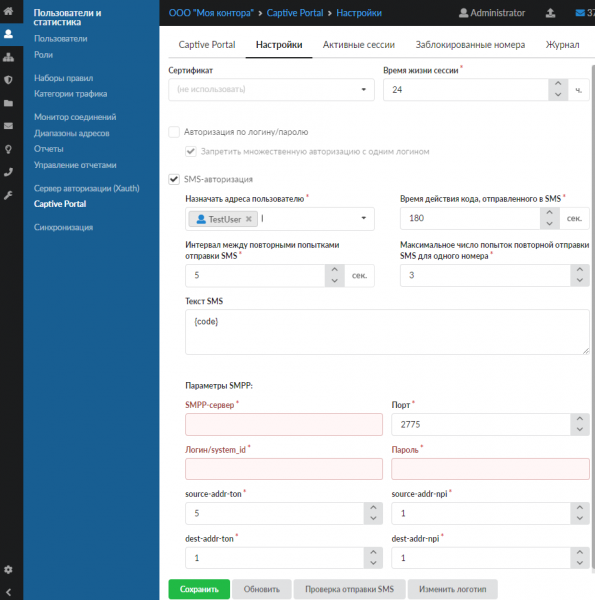
Și Wi-Fi-ul pentru oaspeți poate fi organizat cu respectarea cerințelor legale din Federația Rusă cu privire la identificarea obligatorie a utilizatorilor.
IX susține trimiterea de sms-uri prin protocolul SMPP prin orice provider de SMS.
Voce.
Da, da! Nu este nevoie să instalați un server separat cu Asterisk. Acesta este deja inclus în IX.
Am conectat cu succes SIP de la MegaFon (emotion, multiphone).
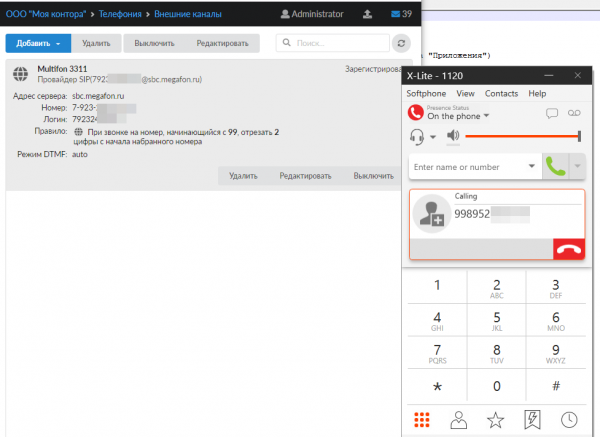
Cum să obțineți SIP de la MegaFon pe tarifele mobile pentru persoane fizice puteți citi în articolul .
Securitate.
În IX există multe instrumente care vă permit să configurați nivelul de securitate conform cerințelor dumneavoastră: de la antivirusuri gratuite ClamAV și până la produsele , configurându-le doar printr-o interfață web intuitivă.
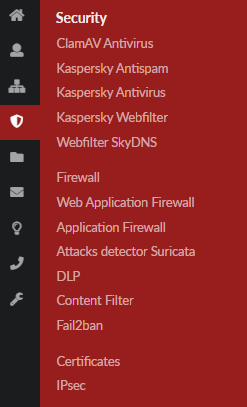
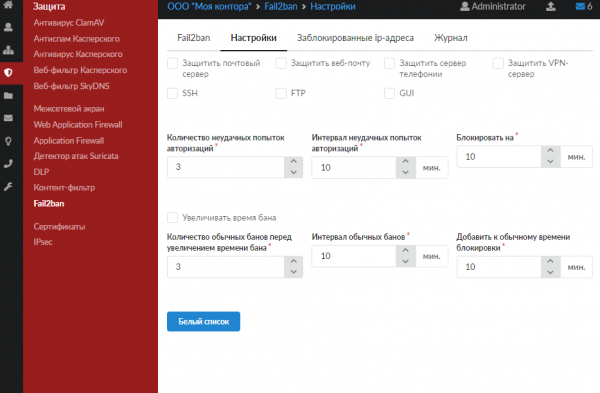
Chiar și același indispensabil fail2Ban se configurează în câteva clicuri
De asemenea, IX poate monitoriza traficul prin protocolul netflow de la echipamentele de rețea, fără a lăsa traficul să treacă prin el.
Beneficii de comunicare
Comunicarea angajaților poate fi organizată nu doar prin telefonie și email
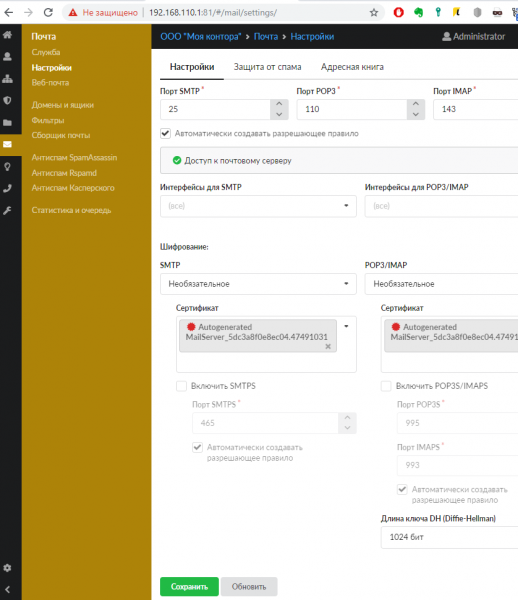
ci și prin jabber. Din păcate, puțini își mai amintesc de acest protocol.
Web-server:
IX are chiar și un server web cu suport PHP. Un certificat HTTPS poate fi instalat, dacă aveți unul achiziționat, sau puteți solicita IX să obțină un Let's Encrypt gratuit.
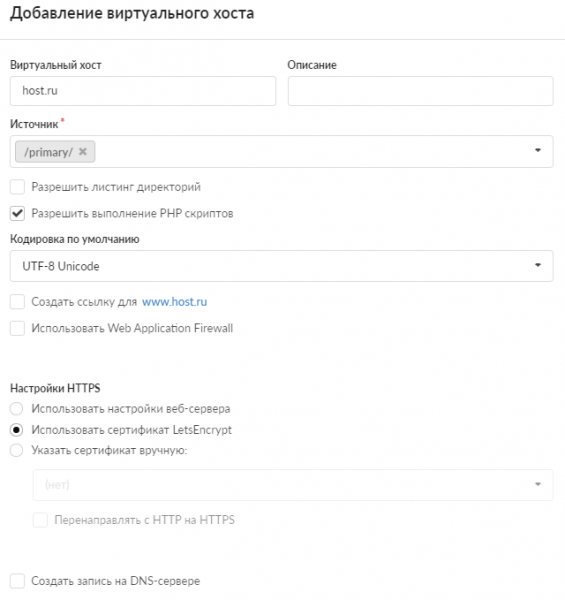
Acest lucru este suficient pentru a găzdui un site de prezentare sau o pagină de destinație publicitară. Însă nu veți putea implementa un portal greu cu module personalizate. Și, din punctul meu de vedere, aceasta este o idee proastă. Până la urmă, un gateway ar trebui să rămână un gateway.
Configurare flexibilă a monitorizării și notificărilor.
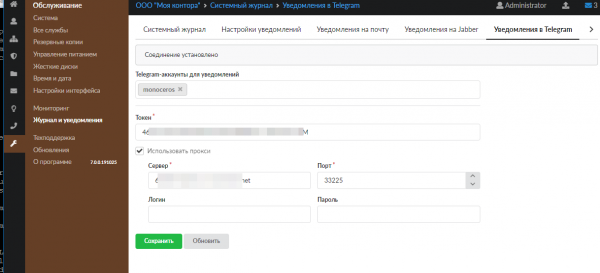
Alarmele pot fi trimise chiar și în Telegram. Iar în realitățile din RF există chiar și posibilitatea de a trimite mesaje prin proxy.
În concluzie
Gateway-ul de internet „IX” conține practic toate componentele necesare funcționării unei mici birouri.
În același timp, totul poate fi configurat de un administrator de sistem începător.
Deși sistemul este construit pe FreeBSD, nu există acces ssh la el. Asta înseamnă că fără soluții de compromis, nu veți putea instala module PHP. Veți fi nevoit să vă mulțumiți cu ceea ce există... Sau să cereți suportului tehnic să completeze.
În orice caz, la început și verificați cât de bine se potrivește acest gateway pentru dumneavoastră.
Licența nu are termen de valabilitate, dar cu toate acestea, costul este destul de
Pe stand, în teste sintetice, sistemul s-a comportat adecvat.
Dacă clientul aprobă și vă va fi interesant cum se va comporta acest sistem în „bătălie”, atunci în 3-6 luni voi scrie un feedback cu toate sarcinile și dificultățile întâmpinate. Dacă va fi posibil, vom verifica calitatea suportului tehnic.
Aștept întrebările dumneavoastră în comentarii, la care va trebui să ne concentrăm detaliat în utilizarea practică.
Sursa: habr.com
