

Compania Google a lansat versiunea web a browserului Chrome 150. De asemenea, este disponibilă o versiune stabilă a proiectului open-source Chromium, care stă la baza Chrome. Browserul Chrome se deosebește de Chromium prin utilizarea siglelor Google, sistemul de trimitere a notificărilor în cazul erorilor, modulele pentru redarea conținutului video protejat (DRM), sistemul de actualizare automată, activarea constantă a izolării Sandbox, furnizarea cheilor pentru Google API și transmiterea parametrilor RLZ în timpul căutărilor. Pentru cei care au nevoie de mai mult timp pentru actualizare, este disponibilă o versiune Extended Stable, care este susținută timp de 8 săptămâni. Următoarea versiune de Chrome 151 este planificată pentru 28 iulie.
Principalele modificări în Chrome 150 (1, 2, 3, 4):
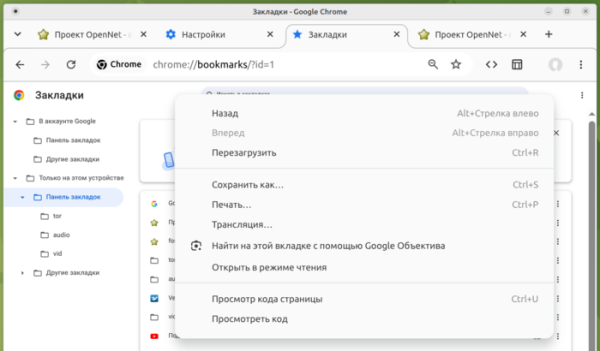
- Au fost propuse primele rezultate ale inițiativei de actualizare a designului interfeței pe diferite sisteme de operare, îndepărtând excesele. Au fost implementate noi pictograme cu margini mai netede și efecte animate pentru butoane, cum ar fi butonul de deschidere a meniului principal și butonul de reîncărcare a paginii. Structura meniurilor contextuale a fost simplificată, eliminând elementele rareori utilizate sau duplicatul. A fost introdus un design mai modern pentru configurator, managerul de descărcări și pagina de navigare prin marcaje.

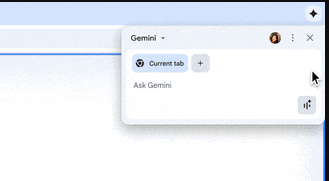
- Dezvoltarea modulului AI continuă, permițând interacțiunea cu agentul AI din bara de adrese sau din pagina deschisă la deschiderea unei noi file. În noua versiune, a fost adăugată posibilitatea de a conecta Chrome la agentul AI Gemini Spark pentru a executa acțiuni în fila activă în timpul rezolvării sarcinilor, care necesită interacțiune cu conținutul web (apăsarea butoanelor, navigarea pe linkuri, completarea formularelor etc.). În plus, s-au adăugat recomandări contextuale pentru utilizarea Gemini în timpul funcționării browserului, de exemplu, atunci când deschideți un articol mare, Chrome va sugera să rezumați informațiile cu ajutorul Gemini, iar la editarea textului într-un formular, va recomanda să verificați sau să corectați textul prin intermediul Gemini.

- O parte dintre utilizatori utilizează o interfață unificată simplificată pentru conectarea la contul Google și sincronizarea datelor, cum ar fi parolele salvate și marcajele. Sincronizarea este integrată cu autentificarea în cont și nu este prezentată ca o caracteristică separată în setări. Utilizatorii pot conecta Chrome la contul Google și îl pot folosi pentru a stoca parole, marcaje, istoricul vizitelor și tab-uri. Datele pentru completarea automată a adreselor și completarea automată a introducerii nu mai sunt sincronizate între dispozitive și sunt stocate doar pe sistemul local.
- O parte dintre utilizatori care au activat modul de protecție îmbunătățită a browser-ului (Enhanced Safe Browsing) beneficiază de funcția „HTTPS-First”, care efectuează redirecționarea automată a cererilor HTTP către HTTPS. Pentru a asigura funcționarea cu site-urile care nu suportă HTTPS, este implementată o revenire la HTTP, dacă după redirecționare nu se reușește efectuarea cererii prin HTTPS sau apar probleme cu certificatele. La încercarea de a deschide un site prin HTTP, apare un mesaj de avertizare special. În Chrome 154, acest mod se plănuiește a fi activat implicit pentru toate site-urile publice, care nu sunt găzduite în rețele intranet, cum ar fi 192.168.0.1 și 10.0.0.0/8.
- A fost eliminată suportul pentru flag-ul kExtensionManifestV2Disabled, care permitea reinstalarea extensiilor utilizând a doua versiune a manifestului Chrome din Chrome Web Store. În următoarea versiune Chrome 151, va fi eliminat parametrul AllowLegacyMV2Extensions, care permitea încărcarea manuală a extensiilor bazate pe a doua versiune a manifestului în modul dezvoltator. Flag-urile menționate permiteau ocolirea limitărilor pentru instalarea extensiei uBlock Origin.
- Handlerii Web Worker creați utilizând URI „data:” (de exemplu, prin „new Worker(‘data:text/javascript….’)”) sunt acum izolați de pagina pe care au fost creați și nu au acces la stocările locale și cookie-urile în contextul actual. domeniu. Această modificare permite blocarea utilizării Web Worker-ilor care nu sunt încărcați din server, ci creați în timp real prin „data:”, pentru a accesa datele confidențiale în timpul atacurilor XSS.
- A fost implementată protecția împotriva atacurilor care manipulează limita maximă a conexiunilor la proxy, folosită ca canal ascuns de comunicare între codul JavaScript executat în tab-uri diferite sau pentru a determina dacă un anumit site a fost vizitat anterior. De exemplu, un atacator poate ocupa toate conexiunile disponibile la proxy, lăsând ocupat doar un singur socket, după care poate analiza disponibilitatea acestuia atunci când se accesează o resursă statică — dacă socket-ul nu este ocupat, resursa de pe site-ul verificat a fost livrată din cache, adică utilizatorul a încărcat-o anterior. Limitarea maximului de conexiuni la socket-urile TCP proxy variază acum aleatoriu.
- Utilizarea filtrelor SVG pe iframe-uri externe (cross-origin) sau izolate (sandboxed), precum și pe pluginuri (de exemplu, vizualizatorul PDF încorporat) este interzisă. Această restricție ajută la protejarea împotriva atacurilor prin canale secundare, de tip GPU.zip, și a atacurilor clasa SVG Clickjacking, în care filtrele SVG sunt utilizate pentru a suprapune conținut transparent peste alte conținuturi cu scopul de a insera un buton invizibil, de exemplu, deasupra butonului de închidere a unei feroneterii publicitare.
- Pentru aplicațiile web progresive (PWA), a fost posibilă mutarea pe un nou subdomeniu în cadrul unei singure baze de domeniu (de exemplu, înlocuirea drive.example.com cu fileman.example.com) fără intervenția utilizatorului (anterior, aplicația PWA era legată de domeniul inițial și, în cazul schimbării subdomeniului, de exemplu, în timpul rebranding-ului sau restructurării, era necesară reinstalarea manuală).
- În TLS, suportul pentru algoritmul de generare a semnăturii digitale ML-DSA (CRYSTALS-Dilithium) a fost activat implicit, rezistent la atacurile de tip brute force pe computere cuantice.
- În versiunea pentru Android, a fost implementat suportul pentru standardul FIDO Alliance Credential Exchange, care permite importul și exportul parolelor salvate și al parametrilor de identificare biometrică folosind criptare de la un capăt la altul pe partea clientului, de exemplu, pentru transferul securizat între Google Password Manager și managerii de parole terți.
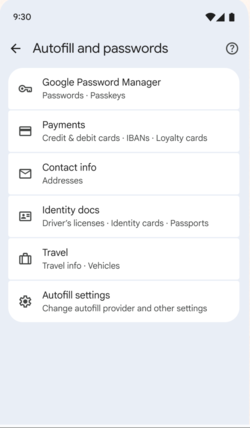
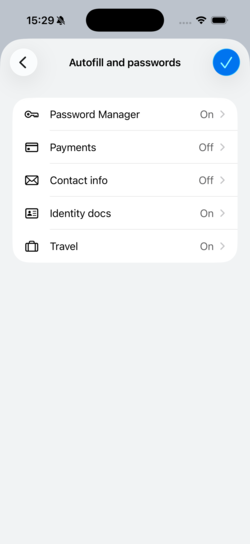
- În versiunea pentru Android, configuratorul propune o nouă interfață unificată pentru gestionarea parolelor salvate și a datelor de completare automată a formularelor. Ideea este ca utilizatorul să poată obține simultan informații despre diferite clase de date confidențiale salvate de browser, cum ar fi parolele, datele de autentificare biometrică, adresele și datele de identificare.


- A fost adăugat proprietatea CSS „text-fit” pentru scalarea automată a dimensiunii fontului, astfel încât textul să se încadreze în lățimea containerului părinte (de exemplu, când trebuie să fie plasat un titlu într-o zonă definită fără a deplasa sfârșitul în altă linie sau a adapta fontul pentru diferite rezoluții de ecran).
- La proprietatea CSS „background-clip” a fost adăugată suport pentru parametrul „border-area”, facilitând crearea de margini cu gradient, datorită redării fundalului elementului strict în zona ocupată de ramă.
- A fost adăugată funcția CSS image(), care permite generarea unei imagini cu o umplutură de culoare specificată.
- În modul Origin trials a început testarea protocolului EVP (protocol de verificare a email-ului) pentru confirmarea criptografică automată a proprietății emailului fără a fi necesară trimiterea de coduri unice de confirmare pe email.
- A fost adăugat atributul HTML focusgroup pentru gestionarea declarativă a comutării focusului de intrare de la tastatură în cadrul componentelor compuse, cum ar fi meniurile, fără a utiliza JavaScript. De exemplu, după ce ieși din grupul de elemente folosind tasta Tab și te întorci înapoi, browserul va readuce focusul pe ultimul element activ, nu pe primul element din listă.
- Au fost aduse îmbunătățiri instrumentelor pentru dezvoltatorii web. A fost adăugată capacitatea de a inspecta și depana instrumentele WebMCP, utilizate pentru integrarea site-urilor cu agenți AI prin intermediul protocolului MCP. În panoul de stiluri a fost permisă editarea in-loc a regulilor „@container”, „@counter-style” și „@function.”
Pe lângă inovații și corectarea erorilor, noua versiune a eliminat 433 de vulnerabilități. Multe dintre vulnerabilități au fost descoperite în urma testării automate cu instrumentele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Douăzeci de probleme au fost clasificate ca având un nivel critic de pericol, ceea ce înseamnă că vulnerabilitățile permit ocolirea tuturor nivelurilor de protecție ale browserului și executarea de cod în sistem dincolo de mediul sandbox. 14 probleme critice au fost cauzate de accesarea memoriei deja eliberate (use-after-free), 3 de o verificare insuficientă a datelor de intrare nesigure, 2 de depășirea buffer-ului și 1 de o manipulare incorectă a tipurilor (Type Confusion). În cadrul programului de recompensă pentru descoperirea vulnerabilităților pentru această versiune, compania Google a plătit 319 mii dolari SUA (o recompensă de 250 de mii de dolari (CVE-2026-14382 în biblioteca ANGLE), trei recompense de 10.000 $, 2.500 $, 2.000 $ și 1.000 $, două recompense de 3.000 $ și câte o recompensă de 8.000 $, 5.000 $ și 4.000 $).
Sursa: opennet.ro
