

Compania Google a lansat versiunea web a browserului Chrome 96. În același timp, este disponibilă versiunea stabilă a proiectului open-source Chromium, care stă la baza Chrome. Browserul Chrome se remarcă prin utilizarea siglelor Google, având un sistem de notificări în caz de crash, module pentru redarea conținutului video protejat (DRM), un sistem de instalare automată a actualizărilor și transmiterea parametrilor RLZ în căutări. Rămânerea pe ramura Chrome 96 va fi însoțită timp de 8 săptămâni în cadrul ciclului Extended Stable. Următoarea versiune, Chrome 97, este planificată pentru 4 ianuarie.
Principalele modificări în Chrome 96:
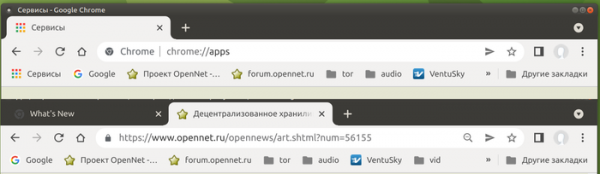
- În panoul de bookmark-uri, afișat sub bara de adrese, butonul Apps („Servicii”), care permitea deschiderea paginii „chrome://apps” cu lista serviciilor și aplicațiilor web instalate, este ascuns în mod implicit.

- S-a încheiat suportul pentru platforma Android 5.0 și versiunile anterioare.
- A fost adăugat suportul pentru redirectionarea de la HTTP la HTTPS folosind DNS (la determinare adreselor IP pe lângă înregistrările DNS „A” și „AAAA” este solicitată și înregistrarea DNS „HTTPS”, prin care browserul se va conecta imediat la site prin HTTPS).
- În versiunea pentru sisteme desktop, cache-ul de navigare (Back-forward cache) care asigură tranziția instantanee la utilizarea butoanelor „Înapoi” și „Înaintat”, a fost extins pentru a sprijini navigarea pe paginile vizitate anterior, după deschiderea unui alt site.
- A fost adăugată setarea „chrome://flags#force-major-version-to-100” pentru testarea posibilelor disfuncții ale site-urilor după atingerea unei versiuni de browser formată din trei cifre în loc de două (la momentul lansării Chrome 10, în bibliotecile de analiză User-Agent au apărut numeroase probleme). Activarea opțiunii va afișa în header-ul User-Agent versiunea 100 (Chrome/100.0.4664.45).
- În versiunile pentru platforma Windows, datele legate de funcționarea serviciilor de rețea (cookie-uri etc.) au fost mutate într-un subfolder separat „Network” în pregătirea implementării mecanismului de izolare a rețelei (Network Sandbox).
- În modul Origin Trials (funcționalități experimentale care necesită activare separată) au fost adăugate mai multe API-uri noi. Origin Trial permite utilizarea API-ului specificat din aplicații încărcate de pe localhost sau 127.0.0.1 sau după înregistrarea și obținerea unui token special, care este valabil pentru o perioadă limitată pentru un anumit site.
- A fost propus obiectul FocusableMediaStreamTrack (va fi redenumit în BrowserCaptureMediaStreamTrack), care suportă metoda focus(), prin intermediul căreia aplicațiile care capturează conținutul ferestrelor sau tab-urilor (de exemplu, programele pentru difuzarea conținutului ferestrelor în timpul videoconferințelor) pot obține informații despre focalizarea de intrare și pot urmări modificările acesteia.
- A fost implementat mecanismul Priority Hints, care permite stabilirea importanței resurselor care urmează să fie încărcate, prin specificarea unui atribut suplimentar „importance” în etichete precum iframe, img și link. Atributul poate avea valorile „auto”, „low” și „high”, care influențează ordinea de încărcare a resurselor externe de către browser.
- În antetul Cross-Origin-Embedder-Policy, care controlează modul de izolare Cross-Origin și permite definirea regulilor de utilizare sigură a operațiunilor privilegiate pe pagină, a fost adăugată suportul pentru parametrul „credentialless” pentru a dezactiva transmiterea informațiilor legate de acreditive, precum Cookie și certificatele client.
- În CSS a fost propus un nou pseudo-clasă „:autofill”, care permite urmărirea completării automate a câmpurilor în eticheta input de către browser (când sunt completate manual, selectorul nu se activează).
- Pentru a evita buclele de solicitare, proprietățile CSS writing-mode, direction și backgrounds nu mai sunt extinse la viewport atunci când se aplică proprietatea CSS contain (CSS Containment) la etichetele HTML sau BODY.
- A fost adăugat proprietatea CSS font-synthesis, care permite controlul capacității de sinteză a caracterelor (oblique, bold și small-cap) care lipsesc din familia de fonturi selectată.
- În API-ul PerformanceEventTiming, care permite obținerea de informații suplimentare pentru măsurarea și optimizarea reacției interfeței, a fost adăugat atributul InteractionID cu un identificator pentru interacțiunea utilizatorului. Acest identificator permite corelarea diferitelor metrici cu o singură acțiune a utilizatorului, de exemplu, atunci când se atinge un ecran tactil, sunt generate mai multe evenimente, cum ar fi pointerdown, mousedown, pointerup, mouseup și click, iar InteractionID permite corelarea tuturor acestor evenimente cu o singură atingere.
- A fost adăugat un nou tip de media query — „prefers-contras” pentru adaptarea conținutului paginii la setările de contrast stabilite în sistemul de operare (de exemplu, activarea modului de contrast ridicat).
- Pentru aplicațiile PWA izolate, în manifest a fost adăugată suportul pentru câmpul opțional „id” cu un identificator global al aplicației (dacă câmpul nu este specificat, pentru identificare se folosește URL-ul de start).
- Pentru aplicațiile PWA izolate, a fost implementată opțiunea de a se înregistra ca handleri URL. De exemplu, aplicația music.example.com poate să se înregistreze ca handler pentru URL https://*.music.example.com, iar toate accesările din aplicații externe prin aceste linkuri, cum ar fi din mesageri și clienți de email, vor conduce la deschiderea acestei PWA, și nu la o nouă filă în browser.
- A fost adăugată directivele CSP (Content Security Policy) wasm-unsafe-eval pentru a gestiona capacitatea de a rula cod pe WebAssembly. Aplicarea directivei CSP script-src acoperă acum și WebAssembly.
- În WebAssembly a fost adăugată suportul pentru tipurile de referință (tip externref). Modulele WebAssembly pot acum să stocheze în variabile și să transmită ca argumente referințe la obiecte JavaScript și DOM.
- În PaymentMethodData, suportul pentru metoda de plată "basic-card" a fost declarat învechit, permițând organizarea lucrului cu orice tipuri de carduri printr-un identificator unic, fără a fi legat de tipurile de date specifice. În loc de "basic-card", se recomandă utilizarea metodelor alternative, cum ar fi Google Pay, Apple Pay și Samsung Pay.
- Când site-ul folosește API U2F (Cryptotoken), utilizatorului i se va afișa un avertisment cu informații despre învechirea acestui API. API U2F va fi dezactivat implicit în versiunea Chrome 98 și va fi complet eliminat în Chrome 104. În locul API U2F, ar trebui folosit API Web Authentication.
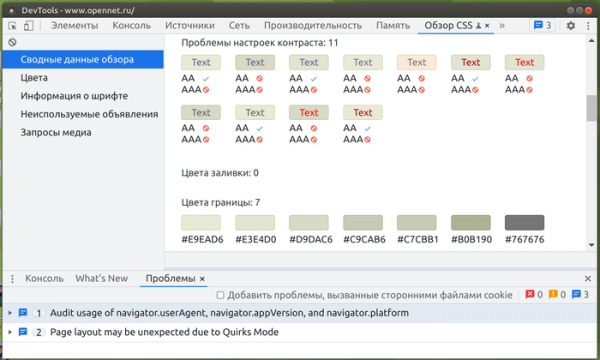
- Au fost aduse îmbunătățiri instrumentelor pentru dezvoltatorii web. A fost adăugată o nouă panelă "Prezentare CSS" (CSS Overview), care oferă un rezumat al informațiilor despre culori, fonturi, declarații neutilizate și expresii media, precum și evidențiază problemele potențiale. Operațiunile de editare și copiere a CSS-ului au fost îmbunătățite. În panoul Stiluri (Styles), a fost adăugată o opțiune în meniul contextual pentru copierea definițiilor CSS sub formă de expresii JavaScript. În panoul de inspectare a cererilor de rețea a fost adăugată un tab Payload cu analiza parametrilor cererii. În consola web a fost adăugată o opțiune pentru a ascunde toate erorile CORS (Cross-Origin Resource Sharing) și a fost asigurat output-ul tragerii stivei pentru funcțiile async.

Pe lângă noutăți și corectarea erorilor, noua versiune a eliminat 25 de vulnerabilități. Multe dintre aceste vulnerabilități au fost descoperite ca rezultat al testării automatizate cu instrumentele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Nu au fost identificate probleme critice care să permită ocolirea tuturor nivelurilor de securitate ale browserului și execuția de cod în sistem dincolo de mediu sandbox. În cadrul programului de recompensare a descoperirilor de vulnerabilități pentru versiunea actuală, compania Google a plătit 13 premii în valoare totală de 60 de mii de dolari (o recompensă de 15000 de dolari, o recompensă de 10000 de dolari, două recompense de 7500 de dolari, o recompensă de 5000 de dolari, două recompense de 3000 de dolari, o recompensă de 2500 de dolari, două recompense de 2000 de dolari, două recompense de 1000 de dolari și o recompensă de 500 de dolari). Valoarea a 5 recompense încă nu a fost stabilită.
Sursa: opennet.ro
