

Compania Google a lansat versiunea browser-ului web Chrome 98. De asemenea, este disponibilă o versiune stabilă a proiectului open-source Chromium, care stă la baza Chrome. Browserul Chrome se distinge prin utilizarea logo-urilor Google, prin sistemul de trimitere a notificărilor în cazul unei erori, prin modulele pentru redarea conținutului video protejat împotriva copiei (DRM), prin sistemul de actualizare automată și prin transmiterea parametrilor RLZ în timpul căutărilor. Următoarea versiune, Chrome 99, este programată pentru 1 martie.
Principalele modificări în Chrome 98:
- Browserul include un stocare proprie a certificatelor rădăcină ale autorităților de certificare (Chrome Root Store), care va fi utilizată în locul stocărilor externe specifice fiecărui sistem de operare. Stocarea este implementată similar cu stocarea independentă a certificatelor rădăcină din Firefox, folosită ca primul link pentru verificarea lanțului de încredere al certificatelor atunci când se accesează site-uri HTTPS. Noua stocare nu este utilizată momentan ca setare implicită. Pentru a simplifica procesul de transfer al configurațiilor legate de stocările de sistem și pentru a asigura portabilitatea, va exista o perioadă de tranziție în care Chrome Root Store va include o selecție completă de certificate, aprobate pe majoritatea platformelor susținute.
- Continuă implementarea planului de întărire a securității împotriva atacurilor legate de accesarea resurselor din rețeaua locală sau de pe computerul utilizatorului (localhost) din scripturi încărcate la deschiderea site-ului. Aceste cereri sunt folosite de atacatori pentru a efectua atacuri CSRF asupra routerelor, punctelor de acces, imprimantelor, interfețelor web corporative și altor dispozitive și servicii care acceptă cereri doar din rețeaua locală.
Pentru a proteja împotriva acestor atacuri, în cazul accesării oricăror subresurse din rețeaua internă, browserul va începe să trimită o cerere explicită de autoritate pentru încărcarea acestor subresurse. Cererea de autoritate este efectuată prin trimiterea la serverul site-ul principal al cererii CORS (Cross-Origin Resource Sharing) cu antetul „Access-Control-Request-Private-Network: true”, înainte de a accesa rețeaua internă sau localhost. Dacă operațiunea este confirmată, serverul trebuie să returneze antetul „Access-Control-Allow-Private-Network: true”. În Chrome 98, verificarea este implementată în mod experimental și, în cazul absenței confirmării, în consola web apare un avertisment, dar cererea subresursei nu este blocată. Blocajul este planificat să fie activat nu mai devreme de versiunea Chrome 101.
- În setările contului sunt integrate instrumente pentru gestionarea activării modului extins de protecție împotriva site-urilor periculoase (Enhanced Safe Browsing), în care sunt activate verificări suplimentare pentru protecția împotriva phishing-ului, activităților malițioase și altor amenințări în web. La activarea modului, în contul Google va fi afișată acum o sugestie de activare a modului și în Chrome.
- A fost adăugată un model pentru detectarea tentativelor de phishing pe partea clientului, implementat folosind platforma de învățare automată TFLite (TensorFlow Lite) și care nu necesită trimiterea de date pentru a efectua verificarea pe serverul Google (în schimb, este trimisă telemetria cu informații despre versiunea modelului și coeficientii calculați pentru fiecare categorie). La detectarea unei tentative de phishing, utilizatorului i se va afișa o pagină de avertizare înainte de a deschide un site suspect.
- În API-ul Client Hints, dezvoltat ca înlocuitor pentru antetul User-Agent și care permite furnizarea selectivă de date despre parametrii specifici ai browserului și sistemului (versiune, platformă etc.) doar după cerere. serverul, a fost implementată posibilitatea de a substitui în lista identificatorilor browserului nume fictive, similar mecanismului GREASE (Generate Random Extensions And Sustain Extensibility) utilizat în TLS. De exemplu, pe lângă ‘"Chrome"; v="98"‘ și ‘"Chromium"; v="98"‘, în listă poate fi adăugat un identificator aleator de browser inexistent ‘"(Not;Browser"; v="12"‘. O astfel de substituție va permite identificarea problemelor în procesarea identificatorilor browserelor necunoscute, care obligă browserele alternative să pretindă că sunt alte browsere populare pentru a ocoli verificarea listelor de browsere acceptate.
- Începând cu 17 ianuarie, extensiile care folosesc a doua versiune a manifestului Chrome nu vor mai fi acceptate în catalogul Chrome Web Store. Extensiile noi vor fi acceptate doar cu a treia versiune a manifestului. Dezvoltatorii extensiilor adăugate anterior vor putea publica actualizări folosind în continuare a doua versiune a manifestului. Oprirea completă a suportului pentru a doua versiune a manifestului este programată pentru ianuarie 2023.
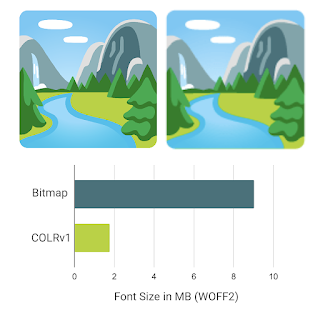
- A fost adăugat suport pentru fonturi vectoriale colorizate în format COLRv1 (un subset de fonturi OpenType care conțin, pe lângă gildele vectoriale, un strat cu informații despre culoare), care pot fi utilizate, de exemplu, pentru a crea emoji multicolore. Spre deosebire de formatul COLRv0 acceptat anterior, în COLRv1 a apărut capacitatea de a folosi gradații, suprapuneri și transformări. Formatul oferă, de asemenea, o formă compactă de stocare, asigură compresie eficientă și permite reutilizarea contururilor, ceea ce reduce semnificativ dimensiunea fontului. De exemplu, fontul Noto Color Emoji în reprezentarea raster ocupă 9MB, iar în formatul vectorial COLRv1 — 1.85MB.

- În modul Origin Trials (funcționalități experimentale care necesită activare separată) a fost implementat API-ul Region Capture, care permite decuparea videoclipului capturat. De exemplu, decuparea poate fi necesară în aplicațiile web care capturează video de la conținutul propriului tab, pentru a elimina anumite elemente înainte de a fi trimise. Origin Trial implică posibilitatea de a lucra cu API-ul specificat din aplicații încărcate de pe localhost sau 127.0.0.1, sau după ce a fost finalizată înregistrarea și obținut un token special, care este valabil o perioadă limitată pentru un site specific.
- Proprietatea CSS «contain-intrinsic-size» a fost extinsă pentru a accepta valoarea «auto», care, când este specificată, va folosi ultima dimensiune memorată a elementului (atunci când este utilizată împreună cu «content-visibility: auto», dezvoltatorul nu trebuie să ghicească dimensiunea desenată a elementului).
- A fost adăugată proprietatea AudioContext.outputLatency, care permite obținerea de informații despre întârzierile estimate înainte de redarea sunetului (întârzierea dintre cererea de sunet și începutul procesării datelor primite de către dispozitivul de redare a sunetului).
- Proprietatea CSS color-scheme permite definirea schemelor de culori în care un element poate fi afișat corect („light”, „dark”, „day mode” și „night mode”). A fost adăugat parametrul „only”, care permite excluderea modificării forțate a schemei de culori pentru anumite elemente HTML. De exemplu, dacă se specifică „div { color-scheme: only light }”, atunci pentru elementul div va fi folosită doar tema deschisă, chiar dacă în browser este activată forțat opțiunea întunecată.
- CSS a adăugat suport pentru media-queries ‘dynamic-range’ și ‘video-dynamic-range’ pentru a determina existența unui ecran care suportă HDR (High Dynamic Range).
- Funcția window.open() a fost extinsă cu opțiunea de a deschide un link într-o filă nouă, o fereastră nouă sau o fereastră popup. În plus, proprietatea window.statusbar.visible returnează acum „false” pentru feronțele pop-up și „true” pentru file și feronțe. const popup = window.open(‘_blank’,’,’popup=1′); \/\/ Deschide într-o fereastră popup const tab = window.open(‘_blank’,’,’popup=0′); \/\/ Deschide într-o filă
- Pentru feronțe și worker-e s-a implementat metoda structuredClone(), care permite crearea de copii recursive ale obiectelor, incluzând proprietăți nu doar ale obiectului specificat, ci și ale tuturor celorlalte obiecte la care se referă obiectul curent.
- În Web Authentication API a fost adăugat suport pentru extinderea specificației FIDO CTAP2, care permite definirea dimensiunii minime acceptabile a codului PIN (minPinLength).
- Pentru aplicațiile web instalate separat a fost adăugat componentul Window Controls Overlay, care extinde zona de afișare a aplicației pe întreaga fereastră, inclusiv zona de antet, unde se suprapune cu butoanele standard de control al feronței (închidere, minimizare, maximizare). Aplicația web poate controla desenarea și procesarea intrării în întreaga fereastră, cu excepția blocului suprapus cu butoanele de control al feronței.
- În WritableStreamDefaultController a fost adăugat un proprietate de semnalizare, care returnează un obiect AbortSignal, prin intermediul căruia se pot opri imediat operațiile de scriere în WritableStream, fără a aștepta finalizarea acestora.
- În WebRTC a fost eliminat suportul pentru mecanismul de negociere a cheilor SDES, care a fost declarat învechit de către organizația IETF în 2013 din cauza problemelor de securitate.
- API U2F (Cryptotoken) este dezactivat în mod implicit, fiind anterior declarat învechit, înlocuit de API Web Authentication. API U2F va fi complet eliminat în Chrome 104.
- În API Directory, câmpul installed_browser_version a fost declarat învechit, fiind înlocuit cu noul câmp pending_browser_version, care conține informații despre versiunea browserului, ținând cont de actualizările descărcate, dar neaplicate (adică versiunea care va fi activă după repornirea browserului).
- Parametrii care permiteau revenirea la suportul TLS 1.0 și 1.1 au fost eliminați.
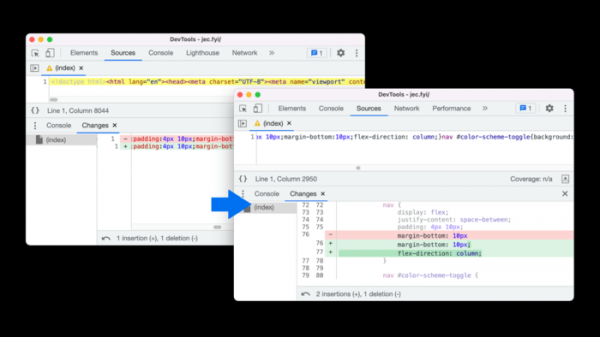
- Au fost aduse îmbunătățiri instrumentelor pentru dezvoltatorii web. A fost adăugat un tab pentru evaluarea performanței cache-ului de navigare (Back-forward cache), care asigură o tranziție instantanee la utilizarea butoanelor „Înapoi” și „Înaintați”. A fost adăugată posibilitatea de a emula media queries forced-colors. În editorul Flexbox au fost adăugate butoane pentru a susține proprietățile row-reverse și column-reverse. În tab-ul „Changes” este asigurat afișarea schimbărilor după formatarea codului, facilitând analiza paginilor minificate.

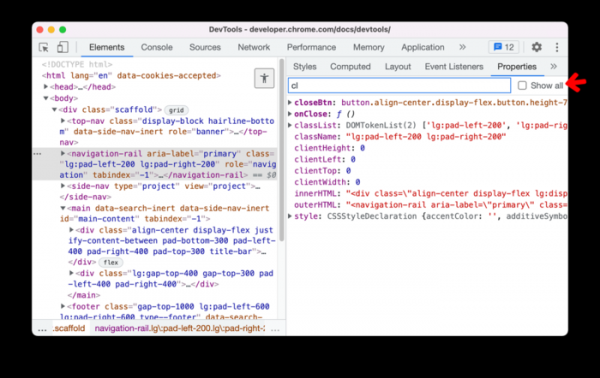
Implementarea panoului de vizualizare a codului a fost actualizată la versiunea editorului de cod CodeMirror 6, îmbunătățind semnificativ performanța la manipularea fișierelor foarte mari (WASM, JavaScript), rezolvând probleme de deplasare aleatorie în timpul navigării și îmbunătățind sugestiile sistemului de auto-completare la editarea codului. În panoul cu proprietăți CSS a fost adăugată posibilitatea de filtrare a rezultatelor după numele sau valoarea proprietății.

În plus față de noutățile și corecțiile de erori, noua versiune a eliminat 27 de vulnerabilități. Multe dintre vulnerabilități au fost descoperite în urma testării automate cu instrumente precum AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Nu au fost identificate probleme critice care să permită ocolirea tuturor nivelurilor de protecție ale browserului și executarea codului în sistem dincolo de mediu sandbox. În cadrul programului de recompensare a descoperirii vulnerabilităților, compania Google a oferit 19 premii în valoare totală de 88.000 de dolari SUA (două premii de 20.000 de dolari, un premiu de 12.000 de dolari, două premii de 7.500 de dolari, patru premii de 1.000 de dolari și un premiu de 7.000, 5.000, 3.000 și 2.000 de dolari).
Sursa: opennet.ro
