

A avut loc lansarea browser-ului web Firefox 102. Versiunea Firefox 102 face parte din categoria ramurilor cu suport pe termen lung (ESR), pentru care actualizările sunt lansate pe parcursul unui an. De asemenea, a fost pusă la dispoziție o actualizare pentru ramura anterioară cu suport pe termen lung 91.11.0 (în continuare, se așteaptă încă două actualizări 91.12 și 91.13). Ramura Firefox 103 va intra în etapa de testare beta în câteva ore, iar lansarea este planificată pentru 26 iulie.
Principalele noutăți din Firefox 102:
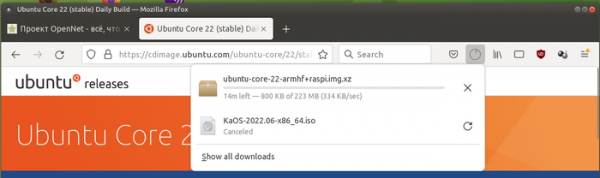
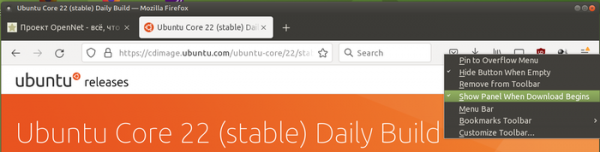
- A fost oferită posibilitatea de a dezactiva deschiderea automată a panoului cu informații despre fișierele descărcate la începutul fiecărei noi descărcări.


- A fost adăugată protecția împotriva urmăririi tranziției către alte pagini prin eliminarea parametrilor din URL folosiți pentru urmărire (cum ar fi utm_source) și se activează atunci când este activat modul strict de blocare a conținutului nedorit (Enhanced Tracking Protection -> Strict) sau când se deschide site-ul în modul de navigare privată. Curățarea selectivă poate fi activată de asemenea prin parametrul privacy.query_stripping.enabled în about:config.
- Funcțiile de decodare a sunetului au fost separate într-un proces distinct cu o izolare sandbox mai strictă.
- În modul 'imagine în imagine' a fost asigurată afișarea subtitrărilor pentru vizionarea video-urilor de pe site-urile HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar și SonyLIV. Anterior, subtitrările erau afișate doar pentru YouTube, Prime Video, Netflix și site-urile care utilizează formatul WebVTT (Web Video Text Track).
- Pe platforma Linux, a fost oferită utilizarea serviciului DBus Geoclue pentru determinarea locației.
- A fost îmbunătățită vizualizarea documentelor PDF în modul de contrast ridicat.
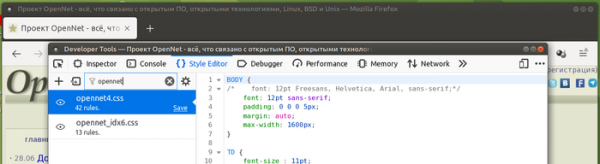
- În interfața pentru dezvoltatori web, în fila Style Editor a fost adăugată suport pentru filtrarea tabelelor de stiluri după nume.

- În API Streams a fost adăugat clasa TransformStream și metoda ReadableStream.pipeThrough, care poate fi utilizată pentru crearea și transmiterea datelor sub formă de flux (pipe) între ReadableStream și WritableStream, având posibilitatea de a apela un handler pentru transformarea fluxului pentru fiecare bloc.
- În API Streams au fost adăugate clasele ReadableStreamBYOBReader, ReadableByteStreamController și ReadableStreamBYOBRequest pentru transmiterea eficientă a datelor binare direct, ocolind coșurile interne.
- Se preconizează eliminarea proprietății non-standard Window.sidebar, disponibilă doar în Firefox.
- Integrarea CSP (Content-Security-Policy) cu WebAssembly este acum asigurată, permițând aplicarea restricțiilor CSP și pentru WebAssembly. Acum, un document pentru care execuția scripturilor este interzisă prin CSP nu va putea rula cod byte WebAssembly, decât dacă parametrii 'unsafe-eval' sau 'wasm-unsafe-eval' sunt activi.
- CSS a implementat în media queries proprietatea update, care permite legarea la frecvența de actualizare a informațiilor acceptate de dispozitivul de ieșire (de exemplu, valoarea „slow” este atribuită ecranelor de tip ebook, „fast” pentru ecranele obișnuite și „none” pentru ieșirea la imprimare).
- Pentru extensiile care suportă a doua versiune a manifestului, a fost oferit acces la API-ul Scripting, care permite rularea scripturilor în contextul site-urilor, adăugarea și ștergerea CSS-ului și gestionarea înregistrării scripturilor de procesare a conținutului.
- În Firefox pentru Android, în timpul completării formularelor cu informații despre cardul de credit, este acum afișată o cerere separată pentru salvarea datelor introduse în sistemul de completare automată a formularelor. A fost rezolvată o problemă care provoca închiderea neașteptată a aplicației atunci când tastatura pe ecran era deschisă, dacă în clipboard există o cantitate mare de date. De asemenea, a fost remediată o problemă cu oprirea Firefox-ului atunci când se comuta între aplicații.
În plus față de noutăți și corecturi de erori, Firefox 102 elimină 22 de vulnerabilități, dintre care 5 sunt marcate ca fiind periculoase. Vulnerabilitatea CVE-2022-34479 permite, pe platforma Linux, afișarea unei feronii care suprapune bara de adrese (care poate fi folosită pentru a simula o interfață falsă a browserului, inducând în eroare utilizatorul, de exemplu, în scopuri de phishing). Vulnerabilitatea CVE-2022-34468 permite ocolirea restricțiilor CSP care interzic execuția codului JavaScript în iframe prin substituirea link-urilor URI „javascript:”. 5 dintre vulnerabilități (consolidate sub CVE-2022-34485, CVE-2022-34485 și CVE-2022-34484) sunt cauzate de probleme legate de gestionarea memoriei, cum ar fi depășirea bufferelor și accesarea zonelor de memorie deja eliberate. Aceste probleme pot permite executarea codului de către un atacator atunci când sunt deschise pagini concepute special.
Sursa: opennet.ro
