

A avut loc lansarea browser-ului web Firefox 103. De asemenea, au fost formulate actualizări pentru ramurile cu termen lung de suport — 91.12.0 și 102.1.0. În următoarele ore, ramura Firefox 104 va intra în etapa de testare beta, lansarea acesteia fiind planificată pentru 23 august.
Noutățile principale în Firefox 103:
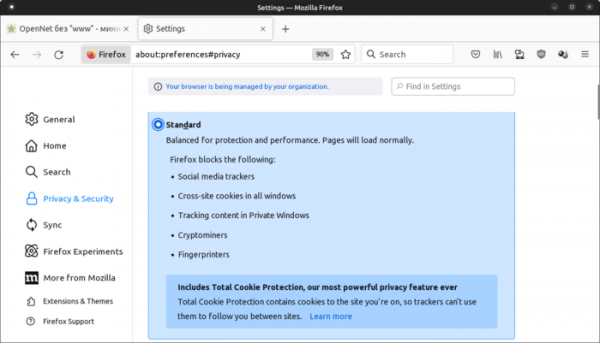
- Modul de protecție completă a cookie-urilor (Total Cookie Protection) este activat în mod implicit, acesta fiind aplicat anterior doar în modul de navigare privată și în modul strict de blocare a conținutului nedorit. În modul Total Cookie Protection, pentru cookie-urile fiecărui site se aplică un spațiu de stocare izolat separat, ceea ce împiedică utilizarea cookie-urilor pentru urmărirea navigării între site-uri, deoarece toate cookie-urile setate de blocurile externe (iframe, js etc.) sunt legate de site-ul de pe care aceste blocuri au fost încărcate și nu sunt transmise atunci când se accesează aceste blocuri de pe alte site-uri.

- Performanța a fost îmbunătățită în sistemele cu monitoare cu rată de reîmprospătare ridicată (120Hz+).
- În vizualizatorul PDF integrat, pentru documentele cu formular, a fost adăugată evidențierea câmpurilor obligatorii de completat.
- În modul «imagine în imagine», a fost adăugată opțiunea de a schimba dimensiunea fontului subtitrărilor. Subtitrările vor fi afișate la vizionarea videoclipurilor de pe site-uri precum Funimation, Dailymotion, Tubi, Hotstar și SonyLIV. Anterior, subtitrările erau disponibile doar pentru YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Disney+ și site-uri care folosesc formatul WebVTT (Web Video Text Track).
- Pentru navigarea între butoanele din bara de tab-uri, acum se pot folosi tastele de control al cursorului, Tab și Shift+Tab.
- Funcția de mărire a textului pentru persoanele cu deficiențe de vedere («Make text bigger») a fost extinsă la toate elementele interfeței și conținutului (anterior afecta doar fontul sistemului).
- Din setări a fost eliminată opțiunea de a reveni la suportul pentru certificatele de semnătură digitală bazate pe hashe-uri SHA-1, care de mult timp sunt considerate nesigure.
- Atunci când se copiază text din formularele web, se asigură păstrarea spațiilor non-breaking pentru a preveni ruperea automată a liniilor.
- Pe platforma Linux, au fost rezolvate problemele de performanță WebGL atunci când se utilizează driverele proprietare NVIDIA împreună cu DMA-Buf.
- A fost rezolvată problema cu pornirea foarte lentă din cauza procesării conținutului în stocarea locală.
- API-ul Streams a adăugat suport pentru fluxuri portabile, permițând transmiterea obiectelor ReadableStream, WritableStream și TransformStream sub formă de argumente la apelul postMessage(), pentru a realiza execuția operațiunii într-un worker web cu clonarea datelor în fundal.
- Pentru paginile deschise fără HTTPS și din blocurile iframe, accesul la API-urile caches, CacheStorage și Cache este interzis.
- Suportul pentru atributul scriptminsize și scriptsizemultiplier, anterior declarat învechit, a fost oprit.
- În Windows 10 și 11, este asigurată fixarea pictogramei Firefox în panou în timpul instalării.
- Pe platforma macOS, a fost realizată tranziția la un API mai modern pentru gestionarea blocajelor, ceea ce a dus la îmbunătățirea reacției interfeței în perioada de încărcare ridicată a CPU-ului.
- În versiunea pentru Android, a fost rezolvată o eroare care provoca blocarea la trecerea în modul de împărțire a ecranului sau la schimbarea dimensiunii ferestrei. S-a remediat o problemă care ducea la redarea în sens invers a videoclipurilor. A fost corectată o eroare rară, care ducea la închidere neașteptată la deschiderea tastaturii pe ecran în cadrul Android 12.
Pe lângă noutăți și corecturi de erori, în Firefox 103 au fost rezolvate 10 vulnerabilități, dintre care 4 sunt marcate ca fiind periculoase (cu referințele CVE-2022-2505 și CVE-2022-36320). Acestea sunt cauzate de probleme de gestionare a memoriei, precum depășirile de tampon și accesul la zone de memorie deja eliberate. Aceste probleme ar putea duce la execuția codului de către un atacator atunci când sunt deschise pagini special concepute. Printre vulnerabilitățile cu un grad mediu de pericol se numără posibilitatea de a determina poziția cursorului prin manipulări ale proprietăților CSS overflow și transform, precum și blocajul versiunii pentru Android la procesarea unor URL-uri foarte lungi.
Sursa: opennet.ro
