

A avut loc lansarea browser-ului web Firefox 108. De asemenea, a fost pregătit un update pentru ramura cu suport pe termen lung — 102.6.0. În curând, ramura Firefox 109 va intra în etapa de testare beta, cu lansarea programată pentru 17 ianuarie.
Noutățile majore din Firefox 108:
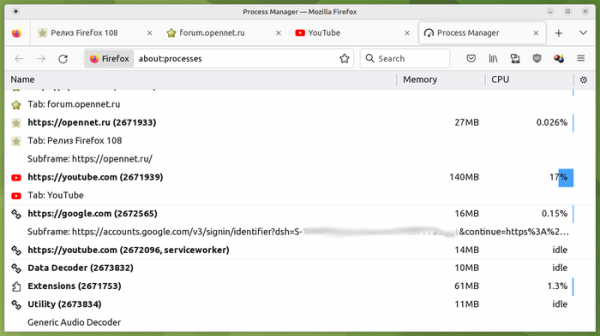
- A fost adăugată combinația de taste Shift+ESC pentru deschiderea rapidă a paginii managerului de procese (about:processes), care permite evaluarea proceselor și fluxurilor interne ce consumă resurse excesive de memorie și CPU.

- Programarea redării cadrelor de animație a fost optimizată în condiții de încărcare mare, ceea ce a îmbunătățit rezultatele testului MotionMark.
- Pentru imprimarea și salvarea formularelor PDF, a fost introdusă opțiunea de utilizare a simbolurilor în limbi diferite de engleză.
- A fost realizată suportul pentru corectarea culorilor în mod corespunzător, conform profilurilor de culori ICCv4.
- Funcția de afișare a barei de bookmark-uri „doar pe file noi” (setarea „Only show on New Tab”) a fost ajustată pentru a funcționa corect pe filele noi goale.
- În about:config au fost adăugate setările cookiebanners.bannerClicking.enabled și cookiebanners.service.mode pentru auto-apăsarea banner-elor care solicită permisiuni pentru utilizarea Cookie-urilor pe site-uri. Interfața versiunilor nocturne a implementat comutatoarele pentru a controla auto-apăsarea pe banner-ele Cookie, legate de domenii specifice.
- A fost adăugat API-ul Web MIDI, care permite interacțiunea dintr-o aplicație web cu dispozitivele muzicale conectate la computerul utilizatorului, prin intermediul interfeței MIDI. API-ul este disponibil doar pentru paginile încărcate prin HTTPS. Atunci când se apelează metoda navigator.requestMIDIAccess(), în prezența dispozitivelor MIDI conectate, utilizatorului i se va afișa un dialog cu propunerea de a instala extensia „Site Permission Add-on”, necesară pentru activarea accesului (vezi descrierea de mai jos).
- A fost propus un mecanism experimental Site Permission Add-on pentru gestionarea accesului site-urilor la API-uri potențial periculoase și funcționalități care necesită privilegii extinse. Prin periculos se înțeleg funcționalități capabile să deterioreze fizic echipamentele, să aducă modificări ireversibile, să fie folosite pentru instalarea de coduri malware pe dispozitive sau să conducă la scurgeri de date despre utilizator. De exemplu, în contextul API-ului Web MIDI, extensia Permission Add-on este utilizată pentru a oferi acces la un dispozitiv de sinteză a sunetului conectat la computer.
- Suportul pentru hărțile de import («import map») este activat în mod implicit, permițându-le utilizatorilor să controleze ce URL-uri vor fi încărcate la importarea fișierelor JavaScript prin expresiile import și import(). Harta de import este definită în format JSON în elementul cu un nou atribut „importmap”. De exemplu: { "imports": { "moment": "\/node_modules\/moment\/src\/moment.js", "lodash": "\/node_modules\/lodash-es\/lodash.js" } }
După declararea acestei hărți de import în codul JavaScript, pentru a încărca și executa modulul JavaScript „\/node_modules\/moment\/src\/moment.js” se poate folosi expresia ‘import moment from "moment";’ fără a detalia calea (echivalent cu ‘import moment from "\/node_modules\/moment\/src\/moment.js";’).
- Elementul „” suportă atributul „height” și „width”, care definesc înălțimea și lățimea imaginii în pixeli. Atributele specificate sunt valabile doar atunci când elementul „” este încorporat în elementul „” și sunt ignorate atunci când este încorporat în elementele
- În CSS este disponibil un set de funcții trigonometrice sin(), cos(), tan(), asin(), acos(), atan() și atan2().
- În CSS este implementată funcția round() pentru a alege strategia de rotunjire.
- În CSS este implementat tipul , care permite utilizarea constantelor matematice cunoscute, cum ar fi numerele Pi și E, precum și valorile infinit și NaN în funcțiile matematice. De exemplu, „rotate(calc(1rad * pi))”.
- În CSS, a fost adăugată suport experimental pentru unitățile de măsură cqw (1% din lățime), cqh (1% din înălțime), cqi (1% din dimensiunea inline), cqb (1% din dimensiunea blocului), cqmin (valoarea minimă dintre cqi sau cqb) și cqmax (valoarea maximă dintre cqi sau cqb) în cadrul interogării @container, care permite formarea stilului elementelor în funcție de dimensiunea elementului părinte (similar cu interogarea @media, care se aplică dimensiunii întregii zone vizibile, nu dimensiunii blocului în care este plasat elementul). Funcționalitatea este dezactivată în mod implicit și se activează prin parametrul layout.css.container-queries.enabled în about:config.
- În JavaScript a fost adăugat metoda Array.fromAsync pentru a crea un array din datele care sosesc asincron.
- În antetul HTTP CSP (Content Security Policy) a fost adăugată suport pentru directivele „style-src-attr”, „style-src-elem”, „script-src-attr” și „script-src-elem”, care oferă funcționalitatea directivelor style și script, dar cu posibilitatea aplicării acestora la elemente și la gestionarii de evenimente separate, cum ar fi onclick.
- A fost adăugat un nou eveniment domContentLoaded, care este declanșat după ce conținutul a fost complet încărcat.
- În metoda .get() a fost adăugată opțiunea forceSync pentru sincronizare forțată.
- A fost implementată o zonă separată a panoului pentru plasarea widgeturilor extensiilor WebExtension.
- Logica funcționării listei negre a driverelor Linux nesuportate de WebRender a fost modificată. În loc să se mențină o listă albă cu driverele funcționale, s-a trecut la un sistem de gestionare a listei negre a driverelor problematice.
- A fost îmbunătățit suportul pentru protocolul Wayland. A fost adăugată gestionarea variabilei de mediu XDG_ACTIVATION_TOKEN cu tokenul de activare pentru protocolul xdg-activation-v1, prin care o aplicație poate schimba focalizarea pe alta. Problemele apărute atunci când se muta cursorul pe file au fost rezolvate.
- Pe majoritatea sistemelor Linux, animația panoului este activată.
- În about:config a fost adăugată setarea gfx.display.max-frame-rate pentru a limita rata maximă de actualizare a cadrelor.
- A fost adăugat suport pentru specificația simbolurilor Emoji 14.
- Extensia WebGL OES_draw_buffers_indexed este activată în mod implicit.
- A fost implementată posibilitatea de a utiliza GPU-ul pentru accelerarea rasterizării Canvas2D.
- Pe platforma Windows, a fost activată izolarea sandbox a proceselor care interacționează cu GPU-ul.
- A fost adăugat suport pentru instrucțiunile SIMD FMA3 (înmulțire-adunare cu rotunjire unică).
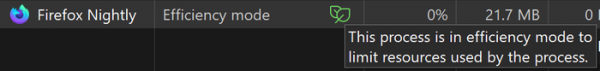
- Procesele utilizate pentru gestionarea taburilor de fundal pe platforma Windows 11 sunt acum lansate în modul „Efficiency”, în care programatorul sarcinilor reduce prioritatea de execuție pentru a diminua consumul de resurse CPU.

- Îmbunătățiri în versiunea pentru Android:
- A fost adăugată opțiunea de a salva pagina web ca document PDF.
- A fost implementat suportul pentru gruparea taburilor în panou (taburile pot fi schimbate între ele după o atingere prelungită a tabului).
- A fost oferit un buton pentru a deschide toate semnele de carte din secțiunea specificată în taburi noi, într-o fereastră nouă sau în modul incognito.
Pe lângă noutăți și corectarea erorilor, în Firefox 108 au fost remediate 20 de vulnerabilități. 16 vulnerabilități sunt marcate ca fiind periculoase, dintre care 14 (grupate sub CVE-2022-46879 și CVE-2022-46878) sunt cauzate de probleme de gestionare a memoriei, cum ar fi buferele de depășire și accesul la zone de memorie deja eliberate. Aceste probleme ar putea permite executarea codului de către un atacator prin deschiderea unor pagini special concepute. Vulnerabilitatea CVE-2022-46871 este legată de utilizarea codului dintr-o versiune învechită a bibliotecii libusrsctp, care conține vulnerabilități neremediate. Vulnerabilitatea CVE-2022-46872 permite unui atacator, care a obținut acces la procesul de gestionare a paginilor, să ocolească izolarea sandbox în Linux și să citească conținutul fișierelor arbitrare prin manipularea mesajelor IPC legate de clipboard.
Sursa: opennet.ro
