

A avut loc lansarea browser-ului web Firefox 135, iar actualizările pentru versiunile anterioare cu suport pe termen lung - 115.20.0 și 128.7.0 au fost generate. Ramura Firefox 136 a intrat în etapa de testare beta, cu lansarea planificată pentru 4 martie.
Noile caracteristici din Firefox 135:
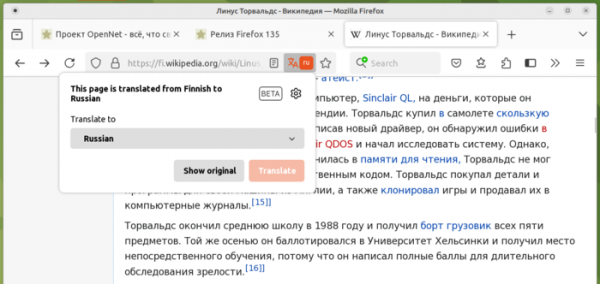
- În traductorul încorporat a apărut suportul pentru traducerea în limba română (traducerea din limba română în alte limbi a fost disponibilă anterior, dar traducerea în română nu exista), precum și pentru traducerea din limbile coreeană, japoneză și chineză simplificată. Calitatea traducerii a fost îmbunătățită, de exemplu, s-au exclus situațiile în care modelul AI introducea cuvinte inventate. Sistemul de traducere încorporat în Firefox efectuează traducerea pe sistemul local al utilizatorului, fără a apela la servicii externe de cloud. Sistemul se bazează pe motorul deschis Bergamot. Motorul reprezintă un wrapper peste cadrul de traducere automată Marian, care utilizează o rețea neuronală recurentă (RNN) și modele linguistice bazate pe transformatoare.

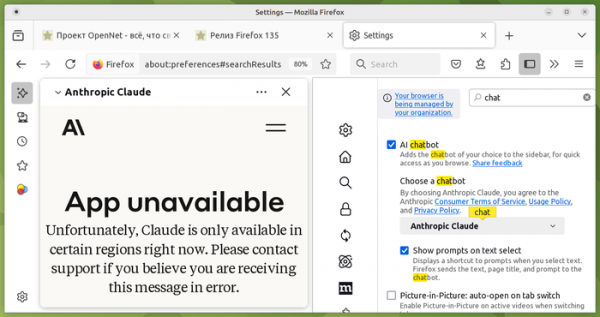
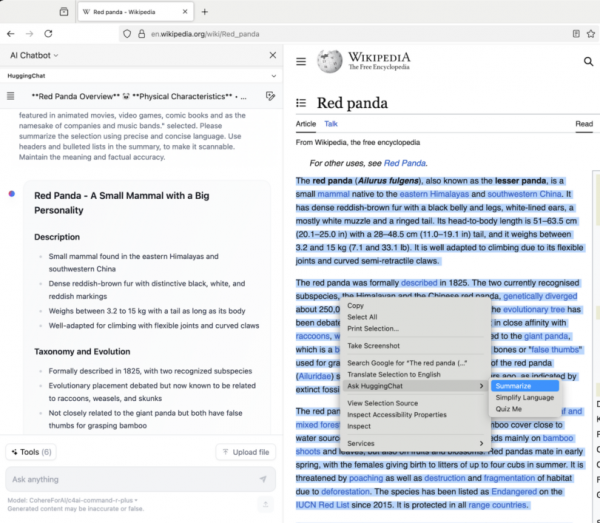
- Este disponibil pentru toți utilizatorii un chatbot AI încorporat, care utilizează modele lingvistice mari pentru interacțiunea în limbaj natural. Chatbot-ul este afișat în bara laterală și poate funcționa prin serviciile Anthropic Claude, ChatGPT, Google Gemini, HuggingChat (Hugging Face) și Le Chat Mistral. Utilizatorul poate comuta între servicii după bunul plac. Este necesară înregistrarea în fiecare dintre serviciile acceptate (bara deschide aplicația web pentru fiecare serviciu). Pe lângă chat, în meniul contextual a fost adăugată butonul „Ask…”, prin care se poate transmite chatbot-ului un fragment selectat de pe pagină, de exemplu, pentru a realiza un rezumat al conținutului sau a explica esența în termeni simpli. Pentru a adăuga propriile modele lingvistice care funcționează pe sistemul local, se poate utiliza instrumentarul llamafile.


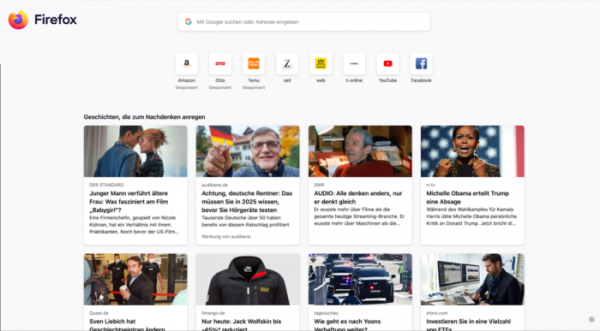
- Pentru utilizatorii din toate țările în care este disponibil serviciul de recomandări Mozilla Stories, a fost inclus un nou design al paginii care se deschide la deschiderea unui tab nou. În ediția anterioară, noul design a fost oferit doar utilizatorilor din SUA și Canada. Noua variantă se deosebește prin introducerea unei bare de căutare și a unei liste cu paginile recomandate, precum și prin modificarea aspectului blocului cu site-urile vizitate frecvent și fixate, care acum sunt afișate într-o singură linie, nu sub formă de grilă. Numărul de coloane cu conținut este ales în funcție de lățimea ferestrei, ceea ce permite utilizarea eficientă a întregului spațiu disponibil pe ecran.

- Pentru toți utilizatorii a fost inclusă suportul pentru memorarea și completarea automată a numerelor de carduri de credit în formularele web. Codul CVV nu este memorat, iar numerele de carduri sunt stocate într-un depozit securizat, pentru accesul căruia se poate seta o parolă separată.
- A fost inclusă verificarea obligatorie certificatelor TLS web-serverelor în jurnalele publice Certificate Transparency, menite să detecteze certificatele create în afara fluxurilor de lucru standard ale autorității de certificare (de exemplu, crearea ascunsă a certificatului ca urmare a abuzului unui angajat sau a compromiterii autorității de certificare). Autoritatea de certificare transmite informații despre toate certificatele noi către mai multe jurnale independente Certificate Transparency, care oferă posibilitatea de a audita toate modificările. Dacă, la accesarea unui site, este utilizat un certificat care nu apare în jurnal, acel certificat va fi marcat de browser ca nesigur.
Jurnalele sunt însoțite de organizații diferite, necorelate între ele. Pentru a proteja împotriva distorsiunii datelor retroactiv, în timpul stocării datelor este utilizată o structură în arbore numită „Arborele Merkle” (Merkle Tree), în care fiecare ramură verifică toate ramurile și nodurile inferioare, datorită hash-ării în arbore. Având un hash finit, utilizatorul poate verifica corectitudinea întregii istorii a operațiunilor, precum și corectitudinea stărilor anterioare ale Bazei de Date.
- Pentru a accelera verificarea revizuirilor certificatelor TLS, a fost implementat mecanismul CRLite, care funcționează pe sistemul utilizatorului. Baza de date stocată local cu informații despre certificate este sincronizată periodic cu o bază de date externă de la Mozilla. Pentru a reducedimensiunea bazei de date, sunt folosite filtrele cascade Bloom — o structură probabilistică care permite identificarea falsă a unui element lipsă, dar exclude omiterea unui element existent. De exemplu, informațiile despre 100 milioane de certificate sunt comprimate într-o structură de aproximativ 1 MB.
Comparativ cu apelurile către autoritatea de certificare utilizând protocolul OCSP (Online Certificate Status Protocol), utilizarea CRLite nu doar elimină întârzierile în trimiterea cererii de rețea, ci și sporește confidențialitatea (când se folosește OCSP, browserul trimite cererea la fiecare accesare a site-urilor, adică transmite efectiv autorității de certificare date despre site-urile pe care le deschide) și elimină dependența de disponibilitatea serverelor OCSP (un atacator poate lansa un atac DDoS asupra serverului OCSP pentru a bloca procesarea cererilor).
- A fost adăugată o protecție împotriva manipulărilor care îngreunează navigarea utilizând butoanele „înapoi” și „înainte”, din cauza umplerii istoricului de vizionare cu înregistrări falsificate, create prin API-ul History. Esența protecției constă în ignorarea înregistrărilor neasociate cu acțiunile utilizatorului în procesarea apăsărilor pe butoanele „înapoi” și „înainte”.
- În versiunile pentru Linux și macOS a fost adăugată opțiunea de a închide doar fila curentă, și nu toate filele, după apăsarea combinației de taste pentru a ieși din aplicație (Alt + F4).
- Din pagina de setări de confidențialitate (about:preferences#privacy) a fost eliminată opțiunea de a trimite site-urilor antetul HTTP „Do Not Track” („DNT”). Antetul DNT informează site-urile despre refuzul utilizatorului de a transmite informații care pot fi folosite pentru a-i urmări mișcările și preferințele. Antetul DNT nu este obligatoriu și este ignorat de multe site-uri. În loc de DNT, se recomandă utilizarea mecanismului GPC (Global Privacy Control), care informează site-urile despre interzicerea vânzării datelor personale și utilizarea acestora pentru a urmări comportamentul sau mișcările utilizatorului. Spre deosebire de DNT, respectarea cerințelor GPC este obligatorie conform legislației în vigoare CCPA (California Consumer Privacy Act).
- Operația din meniul contextual „Copy Without Site Tracking” a fost redenumită în „Copy Clean Link” și extinsă cu posibilitatea de a fi utilizată pentru URL-uri simple în text (fără hyperlinkuri). Operația permite copierea URL-ului link-ului selectat în clipboard, tăind anterior parametrii folosiți pentru a urmări tranzițiile între site-uri.
- În bara de adrese a fost implementată posibilitatea de a căuta numele grupurilor de tab-uri și de a naviga la grupurile găsite. Căutarea acoperă, printre altele, grupurile închise și cele salvate.
- Pentru comprimarea pachetelor Firefox pentru platforma Linux a fost folosit formatul XZ, care, în comparație cu formatul bz2, a permis reducerea dimensiunii datelor descărcate, în medie, cu 25% și a redus timpul de decomprimare de mai mult de două ori.
- Pentru HTTP/3 a fost adăugată suport pentru un algoritm hibrid de schimb de chei „mlkem768x25519”, rezistent la atacurile computerelor cuantice și care reprezintă o combinație între X25519 ECDH și algoritmul ML-KEM (CRYSTALS-Kyber), standardizat anul trecut de Institutul Național de Standarde și Tehnologie din SUA (NIST). ML-KEM folosește metode de criptografie bazate pe soluționarea problemelor din teoria rețelelor, timpul de soluționare fiind același pe computerele obișnuite și pe cele cuantice.
- În atributele interfeței PointerEvent, care definesc coordonatele pointer-ului, a fost implementată transmiterea valorilor non-întregi. Această modificare permite prelucratea evenimentelor cu o acuratețe mai mare în situațiile în care elementul țintă este transformat prin CSS sau când zona vizibilă (viewport) a fost mărită.
- Comportamentul evenimentelor mouseenter, mouseleave, pointerenter și pointerleave a fost modificat pentru a se conforma specificației.
- În API-ul WebAuthn a fost adăugat metoda getClientCapabilities().
- În instrumentele pentru dezvoltatorii web a fost implementat un avertisment atunci când se utilizează proprietatea „content-visibility” cu elemente la care nu se aplică restricția de dimensiune.
- În consola web a fost adăugată comanda „$$$”, destinată căutării pe pagini cu conținutul DOM-ului ascuns luat în considerare.
- Funcționalitățile pentru depanarea extensiilor WebExtension au fost extinse: au fost îmbunătățite punctele de oprire din scripturile de procesare a conținutului și s-a asigurat afișarea Worker-ilor la selectarea contextului în panoul Console.
- În versiunea pentru Android a fost adăugată opțiunea de a trimite automat către Mozilla rapoarte privind prăbușirile browserului, fără confirmarea utilizatorului.
Pe lângă noutăți și corectarea erorilor, în Firefox 135 au fost eliminate 19 vulnerabilități. 13 vulnerabilități, marcate ca fiind periculoase, sunt cauzate de probleme de gestionare a memoriei, cum ar fi depășirile de buffer și accesul la zone de memorie deja eliberate. Problemele pot duce la executarea codului de către un atacator atunci când sunt deschise pagini special concepute.
În versiunea beta a Firefox 136, în construcțiile pentru platforma Linux a fost inclusă utilizarea accelerării hardware pentru decodarea video pe sistemele cu GPU AMD. Modul HTTPS-First este activat implicit, prin care cererile către „http://” sunt înlocuite cu „https://”, atât în cazul accesărilor de link, cât și al încărcării subresurselor, cum ar fi imagini, scripturi și foi de stil. A fost adăugată suportul pentru trimiterea și primirea video în format AV1 prin WebRTC.
Sursa: opennet.ro
