

A avut loc lansarea browserului web Firefox 143 și au fost formate actualizările ramurilor anterioare cu suport pe termen lung — 140.3.0 și 115.28.0. Ramura Firefox 144 a intrat în etapa de beta-testare, iar lansarea este planificată pentru 14 octombrie.
Principalele noutăți în Firefox 143 (1, 2, 3):
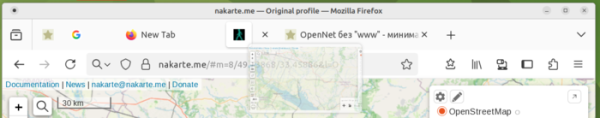
- A fost adăugată posibilitatea de a fixa tab-urile sub formă de shortcuts vizibile permanent prin glisarea tab-ului cu mouse-ul la începutul barei de tab-uri, fără a fi necesară utilizarea meniului contextual. Pentru a desfixa un tab, este suficient să mișcați shortcut-ul fixat în zona principală a tab-urilor.

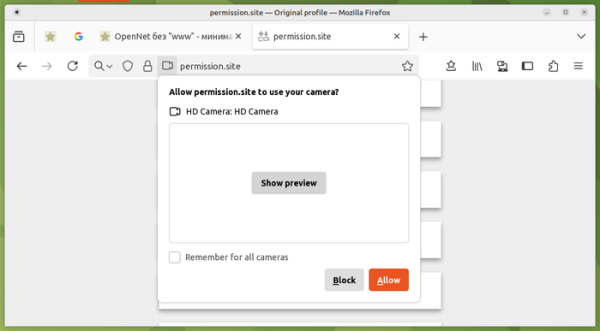
- Atunci când un site solicită permisiuni pentru a accesa camera, a fost implementată opțiunea de previzualizare a imaginii transmise de cameră în dialogul de confirmare a operației. Previziualizarea poate fi utilă pentru a verifica selectarea dispozitivului corect în sistemele cu mai multe camere.

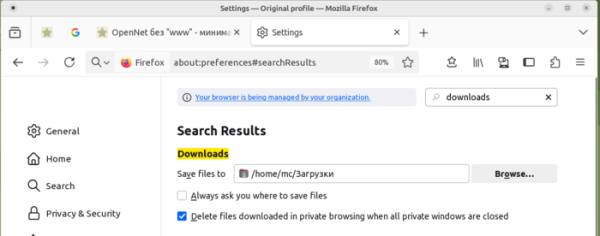
- În setări a fost adăugată opțiunea de a elimina fișierele descărcate în modul de navigare privat (Private Browsing) după închiderea ferestrei. După închiderea ferestrei de navigare privată apare o solicitare, în care se poate alege să se elimine sau să se păstreze fișierele descărcate.

- A fost adăgată suportul pentru afișarea în bara de adrese a datelor și evenimentelor importante. Această posibilitate este momentan activată pentru a arăta evenimente precum Ziua Mamei utilizatorilor din SUA, Marea Britanie, Germania, Franța și Italia.
- S-au extins capacitățile modului de protecție împotriva identificării ascunse a utilizatorului (Fingerprinting Protection). S-a asigurat restituirea valorilor constante pentru parametrii care pot fi utilizați ca o caracteristică suplimentară pentru identificare. De exemplu, din lista fonturilor disponibile au fost excluse fonturile non-sistem instalate local.
- A fost adăugată suportul pentru redarea sunetului în format xHE-AAC (Extended High-Efficiency AAC, standard ISO/IEC 23003-3), care este utilizat în streamingul Netflix. Codecul xHE-AAC este momentan disponibil doar pe platformele Windows 11 22H2+, macOS și Android 9+.
- În meniu a fost adăugată opțiunea de a căuta imagini prin serviciul Google Lens.
- În bara de adrese a fost adăugată suportul pentru afisarea sugestiilor contextuale cu informații despre prețurile acțiunilor și altor valori mobiliare de pe piața bursieră.
- În lista de chatbot-uri AI integrate în bara laterală a fost adăugat Microsoft Copilot.
- În versiunile pentru platforma Windows a fost adăugată funcționalitatea de a trata site-urile ca aplicații web, ancorate în bara de activități. De asemenea, a fost implementat suportul pentru API-ul Windows UI Automation pentru a îmbunătăți instrumentele pentru persoanele cu dizabilități.
- În instrumentele pentru dezvoltatori web a fost implementată o setare pentru dezactivarea grupării mesajelor similare în consola web. În debugger a fost oprită deschiderea de noi tab-uri pentru conținutul formatat după comutarea între modurile de vizualizare neformatată și formatată a codului sursă.
- Algoritmul de calcul al dimensiunilor elementelor în CSS Grid a fost actualizat, corespunzând mai bine specificației și asigurând o redare corectă a layout-urilor CSS Grid în care sunt utilizate dimensiuni ale rândurilor în procente sau există elemente cu raport de aspect setat.
- În elementele a fost implementată posibilitatea de a utiliza variante extinse pentru specificarea culorilor, cum ar fi „rgb(200 200 200)”, pe lângă formatul hexazecimal (#ffffff).
- S-au eliminat restricțiile care împiedicau setarea proprietăților CSS „display” pentru elementele HTML „”. În CSS a fost adăugat pseudo-elementul „::details-content” pentru a personaliza stilizarea blocului desfășurabil și extins.
- În versiunea pentru platforma Android a fost adăugată o setare pentru activarea DoH (DNS over HTTPS) și interfața pentru gestionarea descărcărilor a fost simplificată.
Pe lângă noutăți și remedierile de erori, în Firefox 143 au fost eliminate 16 vulnerabilități. 8 dintre aceste vulnerabilități sunt cauzate de probleme de gestionare a memoriei, cum ar fi suprasarcinile de buffer și accesarea unor zone de memorie deja eliberate. Aceste probleme ar putea duce la executarea codului unui atacator atunci când sunt deschise pagini concepute special.
Sursa: opennet.ro
