

A avut loc lansarea browserului web Firefox 145 și au fost generate actualizări pentru versiunile anterioare cu suport pe termen lung — 140.5.0 și 115.30.0. Ramura Firefox 146 a intrat în etapa de beta-testare, iar lansarea acesteia este programată pentru 9 decembrie.
Principalele noutăți în Firefox 145 (1, 2, 3):
- Suportul pentru sistemele Linux pe 32 de biți a fost oprit. Se semnalează că susținerea Firefox pe platformele de 32 de biți devine din ce în ce mai complicată și nesigură, în condițiile în care suportul pentru versiunile pe 32 de biți a fost deja oprit în majoritatea distribuțiilor Linux. Utilizatorilor de distribuții Linux pe 32 de biți li se recomandă să treacă la utilizarea sistemelor de operare pe 64 de biți. Pentru cei care nu pot actualiza distribuția în termen util, se poate folosi ramura ESR a Firefox 140, a cărei actualizări pentru remedierea vulnerabilităților vor fi generate cel puțin până în septembrie anul viitor.
- Au fost îmbunătățite colțurile butoanelor, tab-urilor, barei de adrese și câmpurilor de introducere.

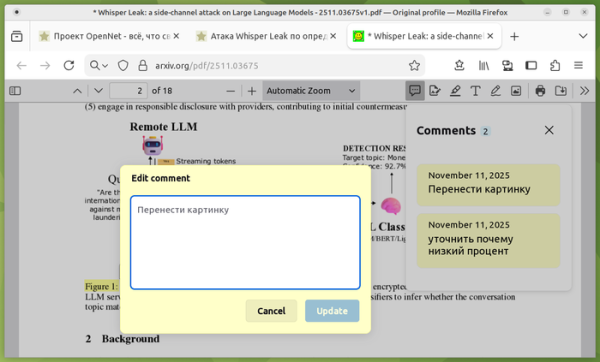
- În vizualizatorul PDF integrat a fost implementată posibilitatea adăugării, editării și ștergerii comentariilor/observațiilor. A fost adăugată o bară laterală separată pentru navigarea și vizualizarea comentariilor existente. În timpul adăugării unui comentariu, se poate alege o culoare pentru evidențierea acestuia pe fundalul general.

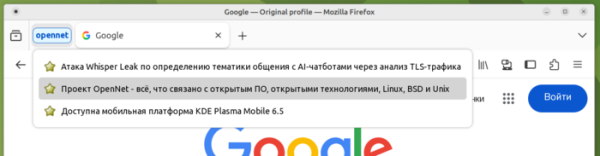
- La trecerea cursorului peste eticheta grupului de tab-uri comprimate, se afișează lista tab-urilor din grup, permițând astfel deschiderea rapidă a tab-ului dorit fără a fi necesară extinderea întregului grup.

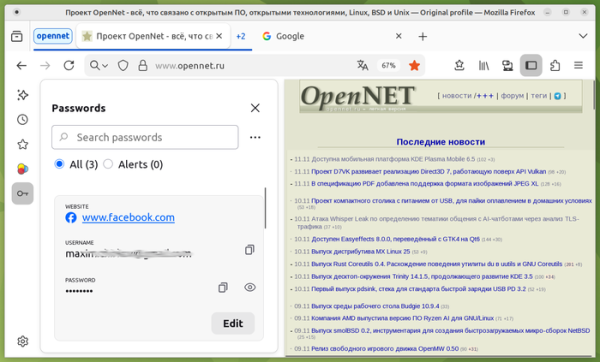
- A fost adăugată posibilitatea de a lucra cu parolele salvate direct din bara laterală, fără a fi necesară deschiderea managerului de parole într-o fereastră sau tab separat.
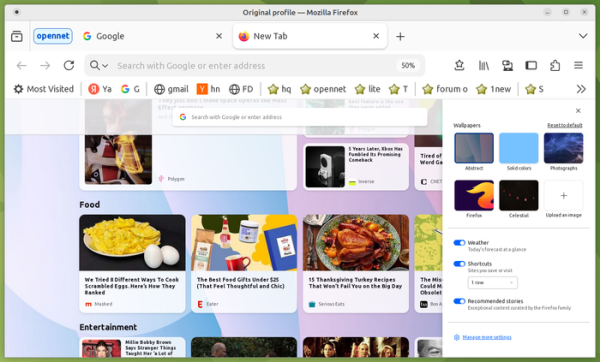
- A fost propus un nou set de imagini de fundal pentru pagina de deschidere a unei tab-uri noi, disponibile în versiuni pentru modul deschis și întunecat.
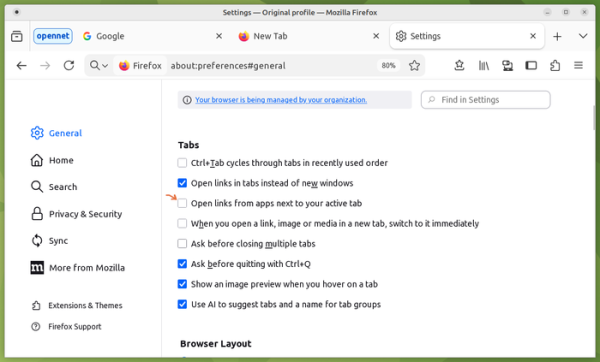
- În setările tab-urilor a fost adăugată o opțiune pentru plasarea tab-ului creat la deschiderea link-urilor din aplicații externe, lângă tab-ul activ curent, și nu la sfârșitul listei de tab-uri.
- În meniul contextual a fost adăugat elementul „Copiază linkul pentru evidențiere”, care permite generarea unui link care indică un fragment de text evidențiat pe pagină. Pentru a accesa textul selecționat, se folosesc link-uri de forma „https://www.example.com#:~:text=mască”.
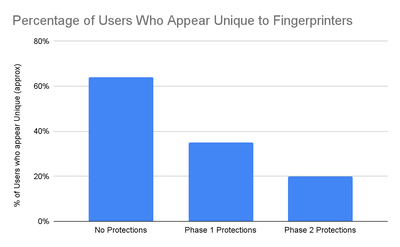
- Au fost extinse funcționalitățile modului de protecție împotriva identificării ascunse a utilizatorului (Fingerprinting Protection), utilizat atunci când se activează protecția îmbunătățită împotriva urmării deplasărilor (ETP, Enhanced Tracking Protection => Strict) sau când se deschid paginile în modul de navigare privată. Se observă că modificările efectuate au redus aproape la jumătate eficiența metodelor de identificare ascunsă, comparativ cu protecția existentă anterior.
Pentru a întări protecția, s-a implementat returnarea de valori constante pentru parametrii care pot fi folosiți ca semn suplimentar pentru identificare, și s-a limitat accesul la informațiile despre hardware, cum ar fi numărul de atingeri simultane acceptate de touchpad și numărul de nuclee ale procesorului. A fost implementată introducerea de zgomot aleatoriu la tentativile de lectură din scripturi de imagini generate prin elementul canvas. A fost dezactivată redarea pe pagină a textelor utilizând fonturi ne-standard instalate local.

- În modul de protecție îmbunătățită (strict) împotriva urmăririi deplasărilor (ETP, Enhanced Tracking Protection), protecția împotriva urmăririi prin redirecționări (Bounce Tracking Protection) este activată în mod implicit. Mecanismul Bounce Tracking Protection permite detectarea activității specifice urmăririi prin redirecționări și curățarea periodică a Cookie-urilor și a datelor locale utilizate pentru urmărire. Spre deosebire de modul „Cookie Purging”, curățarea se face nu pe baza unei liste de trackeri cunoscuți, ci pe baza unei heuristici care permite identificarea de noi site-uri de trackeri, analizând comportamentul după redirecționare.
Esenta metodei de urmărire bazată pe redirecționări este că codul tracker-ului redirecționează utilizatorul prima dată pe propriul său site, iar de acolo îl trimite pe pagina țintă, ceea ce permite tracker-ului să păstreze Cookie-uri și date în stocarea locală legate de site-ul său. Păstrarea datelor după trecerea pe un alt site permite ocolirea metodelor anterioare implementate în browser pentru a bloca operațiunile între site-uri — deoarece pagina intermediară se deschide în afara contextului altui site, pe o astfel de pagină pot fi stabilite fără obstacole Cookie-uri de urmărire.
- A fost adăugată suportul pentru containere Matroska (pentru codecurile AVC, HEVC, VP8, VP9, AV1, AAC, Opus și Vorbis).
- Sistemul de traducere automată îmbunătățește ușurința traducerii între limbi cu direcții diferite ale caracterelor. Pentru comprimarea modelelor instalate local s-a utilizat algoritmul Zstandard, care a redus dimensiunea datelor descărcabile și a economisit spațiu pe unitatea de stocare locală.
- În configurațiile fără module instalate, apăsarea butonului de acces la module duce acum la afișarea unei explicații despre utilitatea modulelor cu un link către catalogul modulelor.
- În JavaScript a fost implementată metoda Atomics.waitAsync(), care oferă o versiune asincronă a metodei Atomics.wait(), permițând așteptarea determinării amplasării SharedArrayBuffer analogic cu Atomics.wait(), dar returnând un Promise.
- A fost adăugată suportul pentru antetul HTTP Integrity-Policy și Integrity-Policy-Report-Only, prin care se poate efectua verificarea integrității scripturilor încărcate.
- A fost implementată proprietatea CSS text-autospace, care efectuează ajustarea automată a distanței între caractere din sisteme de scriere diferite (de exemplu, între alfabetul latin și hieroglife).
- În proprietatea CSS font-family a fost implementat suportul pentru familia de fonturi „math” pentru redarea corectă a expresiilor matematice.
- În API ToggleEvent a fost adăugată proprietatea source, care conține un obiect Element, reprezentând elementul de control care a inițiat schimbarea de stare, în urma căreia a fost generat evenimentul Toggle. De exemplu, atunci când utilizatorul face clic pe elementul „
- În pachetele pentru platforma Windows, scurtcugetul pentru lansarea Firefox a fost înlocuit cu o aplicație mini (launcher) care lansează Firefox, dacă acesta este deja instalat sau pornește instalatorul, dacă nu este încă în sistem.
- Pe computerele Apple cu cipuri Apple Silicon și sistemul de operare macOS 26 a fost implementat suportul pentru API WebGPU.
- În Firefox pentru Android:
- A fost inclusă verificarea obligatorie certificatelor TLS serverelor web în jurnalele publice Certificate Transparency, destinate identificării certificatelor emise în circumvenții care ocolesc procesele desemnate ale autorității de certificare (de exemplu, emiterea ascunsă a unui certificat ca urmare a abuzului de angajat sau compromiterea autorității de certificare).
- Pentru a accelera verificarea certificatelor TLS, este utilizat mecanismul CRLite, care funcționează pe sistemul utilizatorului. Baza de date stocată local cu informații despre certificate este sincronizată periodic cu baza de date externă Mozilla.
- Pentru TLS 1.3 și HTTP/3 a fost adăugată suportul pentru algoritmul hibrid de schimb de chei „mlkem768x25519”, rezistent la atacurile pe computere cuantice, care reprezintă o combinație între X25519 ECDH și algoritmul ML-KEM (CRYSTALS-Kyber).
- Componentele stivei de rețea pentru protocoalele QUIC și HTTP/3 au fost înlocuite cu o implementare scrisă în limbajul Rust, care are caracteristici mai avansate. ridicate.
În plus față de noutăți și corectarea erorilor, în Firefox 145 au fost rezolvate 19 vulnerabilități. 10 dintre acestea sunt cauzate de probleme legate de gestionarea memoriei, precum depășirile de buffer și accesul la zone de memorie deja eliberate. Aceste probleme pot conduce, potențial, la executarea codului rău intenționat prin deschiderea unor pagini special concepute.
Sursa: opennet.ro
